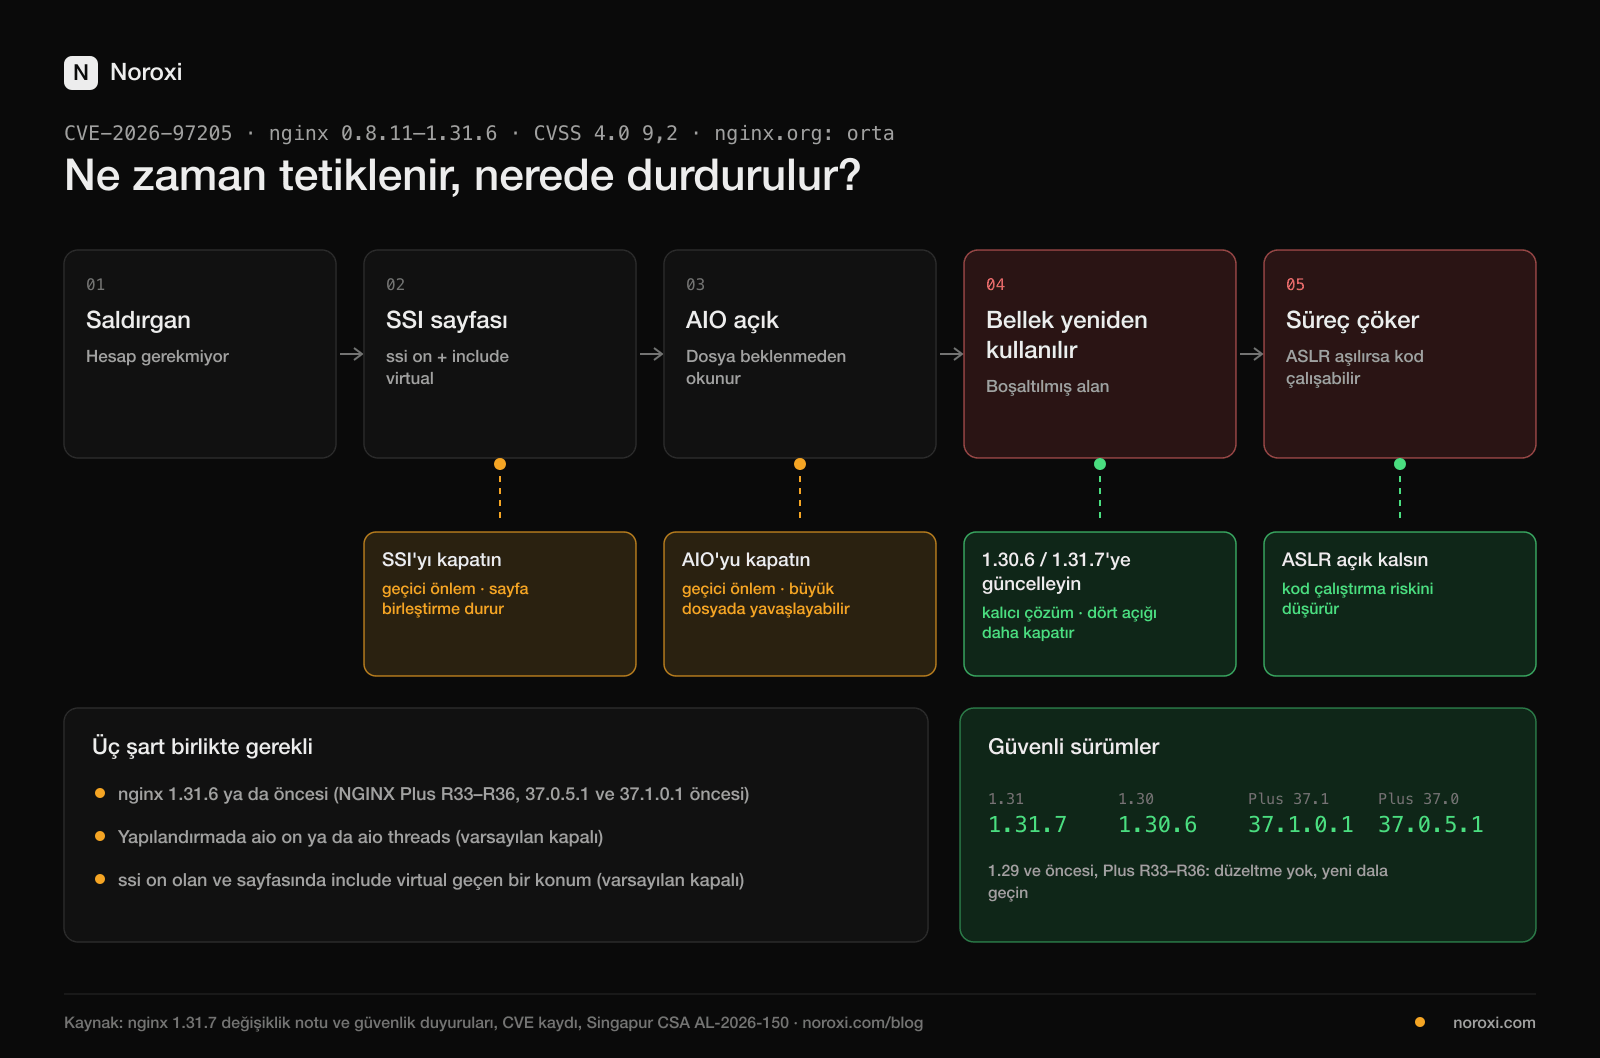
nginx, 14 Ekim 2026'da 1.31.7 sürümünü yayımlayarak CVE-2026-97205 açığını kapattı. Açık, eşzamansız dosya okuma (AIO) açık olan ve sunucu tarafı içerik birleştirme (SSI) sayfalarında include virtual komutu kullanan nginx sunucularında, serbest bırakılmış belleğin yeniden kullanılmasına yol açıyor. Sonuç çoğunlukla nginx çalışan sürecinin çökmesi; ASLR koruması kapalıysa ya da aşılabiliyorsa uzaktan kod çalıştırma da mümkün. nginx 0.8.11 ile 1.31.6 arası etkileniyor, düzeltme 1.30.6 ve 1.31.7'de.
Kendi sunucunuzda nginx çalıştırıyorsanız önce yapılandırmanızda aio ve ssi yönergelerinin açık olup olmadığına bakın: ikisi de nginx'te varsayılan olarak kapalıdır ve ikisi birden açık değilse bu açık sizi etkilemez. Açıksa bugün 1.30.6 ya da 1.31.7'ye geçin; aynı sürüm dört açığı daha kapattığı için koşulları taşımasanız da güncellemek doğru olur. 22 Ekim 2026 itibarıyla açık ABD Siber Güvenlik Ajansı CISA'nın "sahada sömürülüyor" listesinde değil.
Aşağıda açığın neden oluştuğunu, sunucunuzun etkilenip etkilenmediğini nasıl kontrol edeceğinizi ve güncelleyemiyorsanız ne yapabileceğinizi bulacaksınız.
Açık nasıl oluşuyor?
nginx, sitelerin önünde duran ve isteği karşılayan web sunucusudur. SSI, nginx'in bir sayfayı gönderirken içine başka sayfaların çıktısını eklemesini sağlayan eski bir özellik; include virtual komutu "buraya şu adresin içeriğini koy" der. AIO ise nginx'in diskten dosya okurken beklemeden başka işlere geçmesini sağlar.
nginx'in değişiklik notuna göre bu ikisi birlikte kullanıldığında, belirli yapılandırmalarda nginx bir isteğe ait bellek alanını boşalttıktan sonra o alanı kullanmaya devam edebiliyor. Bu tür hataya serbest bırakılmış belleğin kullanılması deniyor (CWE-416). F5'in kayda yazdığı açıklamaya göre bunun sonucu çalışan sürecin çökmesi ya da belleğin bozulması; ASLR (bellek adreslerini her çalıştırmada rastgele yerleştiren koruma) kapalıysa ya da saldırgan onu aşabiliyorsa kod çalıştırma.
Bir benzetmeyle: bir mutfakta tabağı servise çıkaran garson, tabak daha masaya gitmeden tezgâhı toplatıyor. Aşçı tabağa son malzemeyi koymak için döndüğünde tezgâhta artık başka bir siparişin tabağı duruyor.
Hangi sunucular risk altında?
Açığın tetiklenmesi için üç şartın birlikte olması gerekiyor:
- nginx 1.31.6 ya da daha eski (NGINX Plus'ta R33–R36, 37.0.5.1 ve 37.1.0.1 öncesi),
- yapılandırmada
aio onya daaio threads, ssi onolan ve sayfalarındainclude virtualbulunan bir konum.
Bu iki özellik eski tip haber, katalog ve kurumsal sitelerde, sayfa parçalarını sunucuda birleştiren kurulumlarda kullanılır. WordPress ya da Laravel gibi uygulamalar SSI'ya ihtiyaç duymaz; yapılandırmanızda bilerek açılmadıysa kapalıdır. Kaç sunucunun bu yapılandırmayı taşıdığını ölçen bir kaynak yok.
F5, açığa CVSS 3.1'de 8,1, CVSS 4.0'da 9,2 puan verdi. nginx'in kendi güvenlik sayfası ise açığın önemini "orta" olarak listeliyor. Fark, koşulların ağırlığından geliyor: koşulları taşıyan sunucuda risk yüksek, taşımayanda yok.
Saldırı hesap gerektirmiyor: koşulları taşıyan bir sunucuya internetten gelen sıradan bir istek yetebiliyor. Kod çalıştırma ise ASLR'nin kapalı olmasına ya da aşılmasına bağlı; çoğu güncel Linux dağıtımında ASLR varsayılan olarak açıktır. Bu durumda en olası sonuç, sürecin tekrar tekrar çökmesiyle sitenin yavaşlaması ya da kesintiye uğraması.
Sunucunuz etkileniyor mu?
Sürümünüzü ve yapılandırmanızı sunucuda iki komutla görebilirsiniz:
- Sürüm:
nginx -v - Bütün yapılandırma (eklenen dosyalar dahil):
sudo nginx -Tçıktısındaaio,ssi onveinclude virtualsatırlarını arayın. Örnek:sudo nginx -T 2>/dev/null | grep -nE '^\s*(aio|ssi)\s|include virtual'
Üç şart birden yoksa bu açık sizi etkilemiyor. Ubuntu, Debian ya da Red Hat paketiyle kurulmuş nginx'te sürüm numarası farklı görünebilir, çünkü dağıtımlar düzeltmeyi kendi paketlerine taşır; Debian düzeltmeyi 1.30.4-8 paketine aldı. Dağıtımınızın güvenlik duyurusuna bakın.
Paylaşımlı hosting kullanıyorsanız nginx'i hosting firmanız yönetir ve SSI'yı sizin açmanız çoğu zaman mümkün değildir. Firmaya sunucudaki nginx sürümünü ve bu düzeltmenin kurulup kurulmadığını sorun.
Sunucunuz sürümünü yanıt başlığında söylüyorsa (Server: nginx/1.30.4 gibi), Noroxi'nin Banner → CVE aracına bu satırı yapıştırarak sürümünüzü etkileyen bütün kayıtları görebilirsiniz; tarama yapmaz, yalnızca yapıştırdığınız metni okur. Sürüm başlığını dışarıya göstermemek için server_tokens off; ayarı yeterli.
nginx yılda birkaç kez güvenlik sürümü çıkarıyor. Ücretsiz bir Noroxi hesabında nginx'i kullandığınız yazılımlar listesine ekleyebilirsiniz. Sürümünüzü de yazarsanız yalnızca sizin sürümünüzü etkileyen yeni bir açık çıktığında bildirim alırsınız (nasıl çalışır). Hesap açmak istemiyorsanız her pazartesi o hafta saldırılarda kullanılan açıkları tek e-postada gönderiyoruz.
Ne yapmalısınız?
1. Güncelleyin
| Kullandığınız sürüm | Güvenli sürüm |
|---|---|
| nginx 1.31.x | 1.31.7 |
| nginx 1.30.x | 1.30.6 |
| nginx 1.29 ve öncesi | düzeltme yok: 1.30.6 ya da 1.31.7'ye geçin |
| NGINX Plus 37.1 | 37.1.0.1 |
| NGINX Plus 37.0 | 37.0.5.1 |
| NGINX Plus R33–R36 | bu dallara düzeltme çıkmadı: R37'nin düzeltilmiş sürümüne geçin |
Güncellemeden sonra nginx'i yeniden yükleyin (sudo nginx -t && sudo systemctl reload nginx). Aynı 1.31.7 sürümü dört güvenlik açığını daha kapatıyor: alias + rewrite birlikteliğinde bellek taşması (CVE-2026-15176), değişkenli ifadelerde bellek taşması (CVE-2026-93479), HTTP/3'te istek gövdesi sınırının aşılması (CVE-2026-95101) ve TLS oturum bileti anahtarı döndürmede ilklenmemiş anahtar (CVE-2026-97629). Bu yüzden SSI kullanmıyor olsanız da güncellemek doğru olur.
2. Hemen güncelleyemiyorsanız
Singapur Siber Güvenlik Ajansı CSA'nın aktardığı geçici önlem, koşullardan birini kaldırmak: AIO'yu (aio off;) ya da SSI'yı (ssi off;) kapatın, sonra yapılandırmayı denetleyip yeniden yükleyin. SSI'yı kapatmak, include virtual ile birleştirilen sayfaların görünümünü bozar; AIO'yu kapatmak büyük dosya sunan sitelerde hızı düşürebilir. Önce hangisinin sitenize daha az dokunduğuna bakın. Bu önlemler açığı kapatmaz, yalnızca tetiklenmesini engeller.
ASLR'yi kapatmayın: kod çalıştırma riskini düşüren koruma o. Linux'ta cat /proc/sys/kernel/randomize_va_space çıktısı 2 olmalı.
3. Güncellemeden sonra
nginx hata kaydında (/var/log/nginx/error.log) worker process ... exited on signal satırlarına bakın. Koşulları taşıyan bir sunucuda bu satırlar SSI sayfalarına gelen isteklerle aynı zamana denk geliyorsa sürecin çökmesine yol açan istekler gelmiş olabilir. Kod çalıştırma şüphesi varsa sunucuda tanımadığınız dosya ve süreçlere bakın, sunucuya erişen şifreleri ve anahtarları yenileyin. İz bulursanız ve sunucuda kişisel veri tutuluyorsa, KVKK kapsamında veri sorumlusu ihlali öğrendiği andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirimde bulunmakla yükümlü (Kurul kararı 2019/10). Bu bilgi hukuki tavsiye değildir.
Emin değilseniz
Yapılandırmanızın koşulları taşıyıp taşımadığından ya da hosting firmanızın düzeltmeyi kurup kurmadığından emin değilseniz Noroxi ekibine yazın. Sizinle birlikte bakalım.
Kayıt bilgileri
| Kayıt | CVE-2026-97205 |
| Etkilenen | nginx 0.8.11–1.31.6 (nginx.org); NGINX Plus R33–R36, 37.0.0–37.0.5, 37.1.0 |
| Açık türü | Serbest bırakılmış belleğin kullanılması (CWE-416) |
| Koşul | aio açık + ssi on + sayfada include virtual (ikisi de varsayılan olarak kapalı) |
| Gereken yetki | Yok: hesap ya da kullanıcı etkileşimi gerekmiyor |
| Önem | F5: CVSS 3.1 8,1 yüksek, CVSS 4.0 9,2 kritik; nginx.org: orta |
| Kod çalıştırma | Yalnızca ASLR kapalıysa ya da aşılabiliyorsa |
| Sahada sömürü | CISA listesinde değil (22 Ekim 2026) |
| Bildiren | cyberlancer (nginx ve F5'in teşekkür ettiği araştırmacı) |
Zaman çizelgesi
| Tarih | Ne oldu |
|---|---|
| 14 Ekim 2026 | nginx 1.31.7'yi yayımladı; F5 kaydı ve K000162608 duyurusunu yayımladı |
| 21 Ekim 2026 | Singapur CSA, üç nginx bellek açığı için uyarı yayımladı |
Bütün sürümler için güvenli sürümler
| Ürün ve dal | Etkilenen | Güvenli sürüm |
|---|---|---|
| nginx 1.31 | 1.31.0–1.31.6 | 1.31.7 |
| nginx 1.30 | 1.30.0–1.30.5 | 1.30.6 |
| nginx 0.8.11–1.29 | hepsi (nginx.org) | düzeltme yok, 1.30.6 ya da 1.31.7 |
| NGINX Plus 37.1 | 37.1.0 | 37.1.0.1 |
| NGINX Plus 37.0 | 37.0.0–37.0.5 | 37.0.5.1 |
| NGINX Plus R33–R36 | hepsi | düzeltme yok, R37 |
| Debian (paket) | 1.30.4-8 |
Kaynaklar
- nginx: Güvenlik duyuruları
- nginx: 1.31.7 değişiklik notları
- F5: K000162608
- Singapur CSA: F5 NGINX ürünlerinde kritik açıklar (AL-2026-150)
- nginx belgeleri: aio yönergesi ve ssi yönergesi
- NVD: CVE-2026-97205
- Noroxi CVE kaydı: sömürülme olasılığının günlük seyri ve kayıttaki değişiklikler
- F5'in bütün kayıtlı açıkları
Bu yazı saldırı kodu ya da saldırı aracına bağlantı içermez.
Bu hafta sömürülenler · her pazartesi
KEV'e girenler, yeni PoC'ler, WordPress triyajı ve bu hafta ne yapmalı. Hesap gerekmez.