PHP, 21 Ekim 2026'da iki güvenlik duyurusu yayımladı: CVE-2026-109618 ve CVE-2026-109619. PHP2Shell adıyla bilinen bu iki açık, hesabı olmayan birinin PHP çalışan bir sunucuda web sunucusu hesabının yetkisiyle kod çalıştırmasına yol açabiliyor. Açık PHP'nin kendisinde: WordPress, Magento, Laravel, Drupal ya da elle yazılmış bir PHP betiği fark etmiyor, sitenin kodu temiz olsa da sunucudaki PHP etkileniyor. Düzeltme 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinde; PHP iki açığa da 10 üzerinden 9,2 önem puanı verdi.
Sitenizde ya da sunucunuzda PHP çalışıyorsa bugün dalınızın güvenli sürümüne geçin ve güncellemeden sonra PHP süreçlerini yeniden başlatın. Paylaşımlı hosting kullanıyorsanız PHP'yi hosting firmanız günceller: onlara sunucudaki PHP'nin güncellenip güncellenmediğini sorun. Eklentileri ya da uygulamanın kendisini güncellemek bu açığı kapatmaz. Cloudflare, 21 Ekim'de müşterilerinin sitelerine yönelik saldırı trafiği gördüğünü yazdı. 21 Ekim 2026 itibarıyla iki açık da ABD Siber Güvenlik Ajansı CISA'nın "sahada sömürülüyor" listesinde değil.
Aşağıda açıkların neden oluştuğunu, hangi uygulama ve sunucuların etkilendiğini, Cloudflare gibi bir hizmetin arkasındaysanız neyin değiştiğini, PHP sürümünüzü nasıl öğreneceğinizi ve hemen güncelleyemiyorsanız ne yapabileceğinizi bulacaksınız.
Açık nasıl oluşuyor?
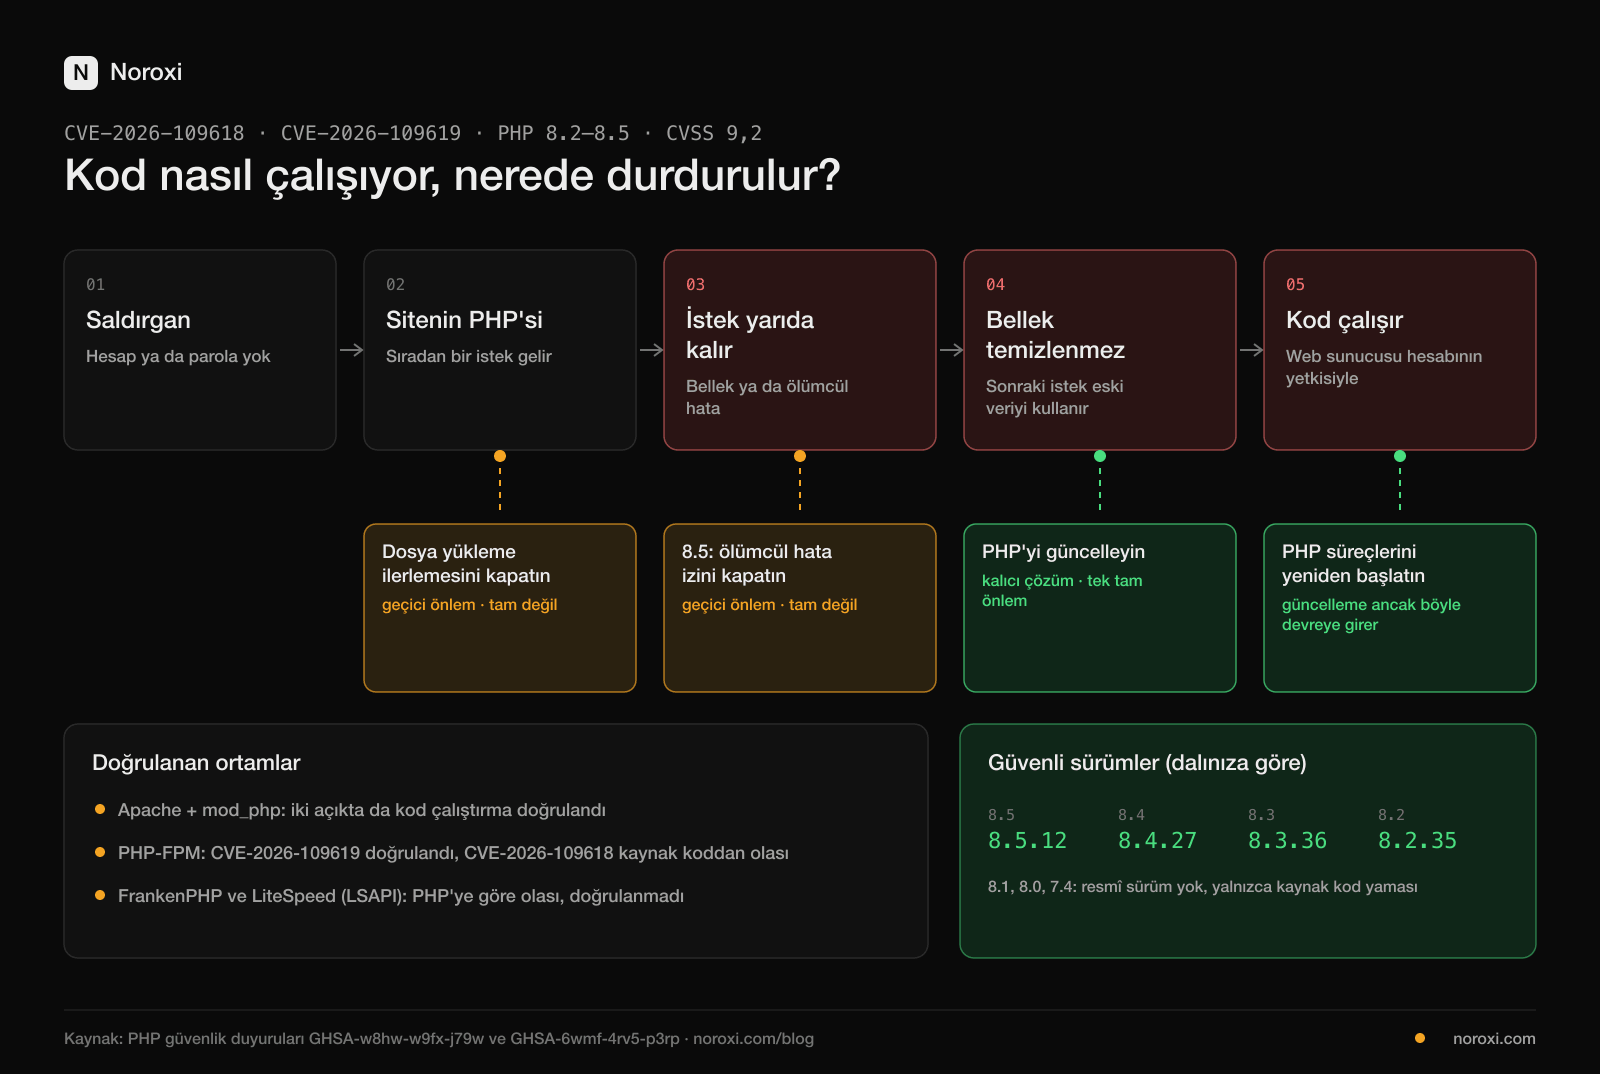
PHP, sitenize gelen her isteği karşılayan programdır. Sunucuda bir kez başlar ve aynı süreç binlerce isteği sırayla yanıtlar. Her istek için bir bellek alanı ayırır, istek bitince bu alanı boşaltır ve bir sonrakine geçer.
PHP'nin duyurularına göre sorun, bir istek yarıda kesildiğinde başlıyor. Bellek sınırına ulaşmak ya da ölümcül bir hata, isteği beklenmedik bir noktada sonlandırabiliyor. O anda PHP bazı kayıtlarını sıfırlamadan bırakıyor ve bu kayıtlar artık boşaltılmış belleği gösteriyor. Sonraki istek bu eski kayıtları geçerli sanıp kullanıyor. Bu tür hataya serbest bırakılmış belleğin kullanılması deniyor (CWE-416). Saldırgan belleği uygun biçimde hazırlarsa sunucuya kendi kodunu çalıştırtabiliyor.
Bir benzetmeyle: bir restoranda masayı acele kaldıran garson, bir önceki müşterinin sipariş fişini masada unutuyor. Sonraki müşteri gelince mutfak fişe bakıp eski siparişi hazırlıyor. Fişi kimin bıraktığını bilen biri mutfağa istediğini yaptırabiliyor.
Kod çalıştırmanın yanında bir risk daha var. Güvenlik firması Sansec, CVE-2026-109618'in sunucunun belleğindeki şifreleri, oturum anahtarlarını, API anahtarlarını ve TLS özel anahtarlarını da dışarı sızdırabileceğini yazıyor. Bu yüzden güncellemeden önce internete açık kalan bir sunucuda anahtarları yenilemeyi düşünmek gerekiyor (aşağıda).
Yalnızca WordPress değil
PHP, sunucu dili bilinen sitelerin yaklaşık %69'unda çalışıyor (W3Techs, Tenable'ın aktardığına göre). Açığı bulan araştırmacılardan Calif, hesapsız kod çalıştırmayı şu uygulamaların güncel sürümlerinde doğruladı (Sansec): WordPress, Magento, Drupal, Joomla, MediaWiki, Roundcube, phpMyAdmin, Nextcloud, Laravel, Symfony ve WHMCS. Wiz araştırma ekibi de WordPress, Drupal ve Joomla üzerinde doğruladı (Wiz).
Açık uygulamanın değil PHP'nin içinde olduğu için şu siteler de aynı risk altında:
- elle yazılmış PHP siteleri ve betikleri (iletişim formu, küçük bir yönetim paneli, eski bir kampanya sayfası),
- hazır e-ticaret yazılımları (OpenCart, PrestaShop, WooCommerce, Magento),
- müşteri ve fatura panelleri (WHMCS gibi), webmail (Roundcube gibi) ve veritabanı yönetim araçları (phpMyAdmin gibi),
- aynı sunucuda unutulmuş eski bir alt site ya da test kurulumu.
Saldırı, isteği PHP'nin ilk işlediği aşamada da olabildiği için uygulamanın bakım modu korumaz; Sansec, Magento ve WordPress bakım modlarının işe yaramadığını yazıyor. Sunucuda PHP çalışan her site, o sunucudaki PHP güncellenene kadar açıktır.
Hangi sunucular daha büyük risk altında?
Risk, PHP'nin web sunucusuna nasıl bağlandığına göre değişiyor. PHP'nin duyurularındaki tablo şöyle:
- Apache ve mod_php: İki açıkta da hesapsız uzaktan kod çalıştırma, varsayılan PHP sınırlarıyla doğrulandı. CVE-2026-109618'de saldırı uygulamanın koduna hiç ulaşmadan, isteğin ilk işlendiği aşamada olabiliyor.
- PHP-FPM (nginx ile sık görülen kurulum): CVE-2026-109619'un oturum yolu FPM'de de doğrulandı. CVE-2026-109618 için PHP, kaynak kod incelemesine göre FPM'in de etkilenebileceğini, ama FPM'e karşı tam bir saldırının gösterilmediğini yazıyor.
- FrankenPHP ve LiteSpeed (LSAPI): PHP'ye göre olası, doğrulanmadı.
Hangi kurulumu kullandığınızı bilmiyorsanız hosting firmanıza sorun. Paylaşımlı hosting'de aynı sunucuyu birçok site paylaştığı için, saldırganın kodu çalıştığında komşu sitelere ne kadar uzanabileceği hosting firmasının yalıtımına bağlı.
Cloudflare ya da başka bir CDN arkasındaysanız
Cloudflare, açıklar duyurulmadan yaklaşık dokuz saat önce, 21 Ekim 2026 saat 03.02'de (UTC) bilinen saldırı isteklerini durduran güvenlik duvarı kurallarını devreye aldı. Kurallar ücretsiz plan dahil bütün planlarda açık (Cloudflare). Wiz'e göre Fastly, Akamai, AWS, Google, Microsoft ve Imperva da müşterileri için benzer önlemler hazırladı. Siteniz bu hizmetlerden birinin arkasındaysa, bilinen saldırı istekleri sunucunuza ulaşmadan kenarda durdurulabiliyor ve bu saldırıyı belirgin biçimde zorlaştırıyor.
Bu koruma güncellemenin yerini tutmuyor. Sınırları şunlar:
- Kurallar yalnızca Cloudflare'dan geçen trafiği görür. DNS kaydının yanında turuncu bulut yoksa ya da sunucunuzun IP adresi doğrudan erişilebiliyorsa, saldırgan Cloudflare'ı atlayıp sunucuya gidebilir. Sunucunuzun yalnızca Cloudflare'ın IP adreslerinden gelen isteği kabul etmesini hosting firmanızdan ya da sunucu yöneticinizden isteyin.
- Cloudflare, isteğin içeriğinin saldırıyı normal trafikten ayırmaya her zaman yetmediğini yazıyor.
- Cloudflare, saldırganların kuralları aşmak için isteklerini değiştirdiğini gördüğünü yazıyor. Kurallar yeni yöntemler çıktıkça güncelleniyor, ama arada bir boşluk kalabilir.
- Ücretli planlarda (Pro, Business, Enterprise) yönetilen kural setinin "engelle" kipinde olduğunu kontrol etmeniz gerekiyor; yalnızca kayıt tutan kipteki kural saldırıyı durdurmaz.
Alan adınızın Cloudflare'dan geçmeyen alt adları (çoğu zaman mail, ftp, cpanel gibi) sunucunun gerçek IP adresini ele verebilir. Noroxi'nin ücretsiz alt alan adı keşfi aracı, alan adınıza bağlı alt adresleri ve nereye çözüldüklerini herkese açık kaynaklardan listeler.
Siteniz etkileniyor mu?
PHP sürümünüzü öğrenmenin üç yolu var:
- WordPress'ten: Yönetim panelinde Araçlar → Site Sağlığı → Bilgi → Sunucu bölümünde "PHP sürümü" satırı.
- Hosting panelinden: cPanel'de "PHP Sürümünü Seç" ya da "MultiPHP Yöneticisi" ekranı. Plesk'te alan adının "PHP Ayarları" sayfası.
- Sunucudan:
php -v(web sunucusu ile komut satırı farklı PHP kullanabilir; asıl ölçü sitenin kullandığı sürüm).
Sürümünüz aşağıdaki tabloda kendi dalınız için yazan sürümden eskiyse etkileniyorsunuz. Ubuntu, Debian ya da Red Hat paketiyle kurulmuş PHP'de sürüm numarası farklı görünür (ör. 8.3.6-0ubuntu0.24.04.x), çünkü dağıtımlar düzeltmeyi kendi paketlerine taşır. Bu durumda dağıtımınızın güvenlik duyurusuna bakın.
Bazı sunucular PHP sürümünü her yanıtta açıkça söyler. Noroxi'nin ücretsiz WordPress tarayıcısı WP Lens, sitenizin dışarıya gösterdiği PHP sürümünü, WordPress çekirdeğini, eklentilerinizi ve temanızı kayıtlı açıklarla karşılaştırır. Sunucu sürümünü gizliyorsa WP Lens bunu da söyler, tahmin yürütmez. WordPress dışı bir PHP siteniz varsa sürümü yukarıdaki yollardan ya da hosting firmanızdan öğrenin.
PHP düzenli olarak güvenlik sürümü çıkarıyor. Ücretsiz bir Noroxi hesabında PHP'yi kullandığınız yazılımlar listesine ekleyebilirsiniz. Sürümünüzü de yazarsanız yalnızca sizin sürümünüzü etkileyen yeni bir açık çıktığında bildirim alırsınız (nasıl çalışır). Hesap açmak istemiyorsanız her pazartesi o hafta saldırılarda kullanılan açıkları tek e-postada gönderiyoruz. Müşterilerinin sitelerini yöneten ajanslar bütün müşteri sitelerini tek listede izleyebilir: birden çok müşteri için Noroxi.
Ne yapmalısınız?
1. Bugün güncelleyin
| Kullandığınız dal | Güvenli sürüm |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 (8.2'nin desteği 31 Aralık 2026'da bitiyor) |
| 8.1, 8.0, 7.4 | PHP projesi sürüm çıkarmıyor; dağıtımınızın ya da uzun süreli destek sağlayıcınızın düzeltmesini kurun, en iyisi desteklenen bir dala geçin |
| 7.3 ve öncesi | düzeltme yok: desteklenen bir dala geçin |
Güncellemeden sonra Apache'yi ya da PHP-FPM'i yeniden başlatın. Çalışan eski süreçler eski kodu kullanmaya devam eder.
Paylaşımlı hosting'de bu adımı siz değil hosting firmanız yapar. Destek ekibine şunu yazmanız yeterli: "Sitem PHP 8.x kullanıyor. 21 Ekim 2026'da çıkan CVE-2026-109618 ve CVE-2026-109619 düzeltmeleri sunucuya kuruldu mu?" cPanel'de birden çok PHP sürümü seçilebiliyorsa, düzeltilmiş sürüm sunulduğunda sitenizi ona geçirin.
8.1 ya da daha eski bir sürümden yeni bir dala geçmek eski eklentileri, temaları ya da elle yazılmış betikleri bozabilir. Önce sitenizin yedeğini alın, sonra sürüm değiştirin.
2. Hemen güncelleyemiyorsanız
PHP'ye göre tam koruma sağlayan tek yol güncellemek; aşağıdaki ara önlemler bilinen yolları daraltır ama sunucuyu güvenli yapmaz. Sunucu yönetimi sizdeyse PHP'nin duyurularında saydıkları şunlar:
- Dosya yükleme ilerleme özelliğini kapatın (
session.upload_progress.enabled=0). Ayarphp.iniya da FPM havuz dosyasında olmalı;.user.iniya da uygulama içinden verilen ayar geç kalır. PHP, kullanmıyorsanız güncellemeden sonra da kapalı tutmayı öneriyor. - PHP 8.5 kullanıyorsanız ölümcül hata izini kapatın (
fatal_error_backtraces=0). - İstek başına verilen PHP ayarlarını kaldırın:
.htaccessiçindekiphp_value/php_flagsatırları ya da nginx'in gönderdiğiPHP_VALUE. Bu ayarların ürettiği uyarılar CVE-2026-109619'u tetikleyebiliyor. Gereken ayarlarıphp.inidosyasına taşıyın. post_max_sizedeğerini düşük tutun.- Her ayar değişikliğinden sonra bütün PHP süreçlerini yeniden başlatın.
Dosya yükleme formu kullanmayan bir sitede çok parçalı form isteklerini web sunucusunda ya da güvenlik duvarında engellemek de yardımcı olur, ama tek başına yetmez. Mattias Geniar, mod_php'de CVE-2026-109618'in sıradan bir form gönderimiyle de tetiklendiğini aktarıyor (ma.ttias.be).
PHP, CVE-2026-109618 için bellek sınırını kaldırmayı (memory_limit=-1) da ara önlem olarak sayıyor, ama bunun tam koruma olmadığını yazıyor. Sınırsız bellek tek bir isteğin sunucunun bütün belleğini tüketmesine de yol açabilir. Bunu yalnızca sunucuyu tanıyan bir yönetici, sonuçlarını tartarak uygulamalı ve güncellemeden sonra geri almalı.
Hiçbirini uygulayamıyorsanız, Avrupa Birliği kurumlarının siber güvenlik ekibi CERT-EU düzeltme kurulup doğrulanana kadar internete açık uygulamaları ağdan ayırmayı düşünmeyi öneriyor (Tenable'ın aktardığına göre).
3. Güncellemeden sonra kayıtlara bakın ve anahtarları yenileyin
Wiz şu belirtilere bakmayı öneriyor: alışılmadık çok parçalı istekleri izleyen bellek sınırı hataları ya da art arda 500 yanıtları, sunucunun döndürdüğü alışılmadık büyüklükte ya da bozuk PHPSESSID çerezleri ve nedeni belli olmayan sık PHP süreci yeniden başlamaları. Saldırı uygulamanın altında olduğu için uygulamanın kendi kayıtlarında az iz kalabilir. PHP'ye göre kayıtlarda iz bulamamak güvence sayılmaz: hata, PHP iletiyi yazmadan önce de olabilir.
Sunucunuz güncellemeden önce internete açık kaldıysa, CVE-2026-109618'in bellek sızdırabildiğini hesaba katarak PHP uygulamanızın kullandığı şifreleri ve anahtarları yenileyin: veritabanı ve e-posta şifreleri, ödeme ve API anahtarları, WordPress'te wp-config.php içindeki güvenlik anahtarları. Önce güncelleyin, sonra yenileyin; aksi hâlde yeni anahtar da aynı yoldan sızabilir.
Sunucuda tanımadığınız dosyalar, yeni yönetici hesapları ya da değişmiş PHP dosyaları görürseniz siteyi ele geçirilmiş sayın: WordPress sitem hacklendi sayfasındaki ilk adımlar WordPress dışı PHP sitelerinde de işe yarar. İz bulursanız ve sitenizde kişisel veri tutuluyorsa, KVKK kapsamında veri sorumlusu ihlali öğrendiği andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirimde bulunmakla yükümlü (Kurul kararı 2019/10). Bu bilgi hukuki tavsiye değildir.
İnternette bu açıklar için istismar olduğu iddia edilen kodlar dolaşıyor. PHP Vakfı'na göre PHP güvenlik ekibi, sızıntıdan sonra ortaya çıkan bu kodları inceledi ve yayın anında çalışan bir istismar bulmadı (Tenable'ın aktardığına göre). Doğrulanmamış istismar kodu zaman zaman zararlı yazılım taşır; sitenizi denemek için böyle bir kodu çalıştırmayın.
Emin değilseniz
Sunucunuzun etkilenip etkilenmediğinden, hosting firmanızın düzeltmeyi kurup kurmadığından, Cloudflare'ın sunucunuzu gerçekten önden karşılayıp karşılamadığından ya da kayıtlardaki hataların ne anlama geldiğinden emin değilseniz Noroxi ekibine yazın. Sizinle birlikte bakalım.
Kayıt bilgileri
| CVE-2026-109618 | CVE-2026-109619 | |
|---|---|---|
| Kayıt | CVE-2026-109618 | CVE-2026-109619 |
| PHP'nin adı | Bellek yetersizliğinde bozulma ile uzaktan kod çalıştırma | Eski genel durum ile uzaktan kod çalıştırma |
| Etkilenen | Kayda göre PHP 8.2–8.5, düzeltme öncesi; Calif'e göre etkilenen kod PHP 5.4.0'dan beri var | Kayda göre PHP 8.2–8.5, düzeltme öncesi |
| Açık türü | Serbest bırakılmış belleğin kullanılması (CWE-416) | Serbest bırakılmış belleğin kullanılması (CWE-416) |
| Gereken yetki | Yok: hesap ya da kullanıcı etkileşimi gerekmiyor | Yok: hesap ya da kullanıcı etkileşimi gerekmiyor |
| Önem | CVSS 4.0: 9,2 kritik (PHP) | CVSS 4.0: 9,2 kritik (PHP) |
| Saldırı koşulu | Yüksek karmaşıklık, ön koşul gerekiyor | Yüksek karmaşıklık, ön koşul gerekiyor |
| Sahada sömürü | CISA listesinde değil (21 Ekim 2026); Cloudflare saldırı trafiği, watchTowr sömürü girişimi bildirdi | CISA listesinde değil (21 Ekim 2026); Cloudflare saldırı trafiği, watchTowr sömürü girişimi bildirdi |
| İstismar kodu | Dolaşan kodlar var; PHP güvenlik ekibi yayın anında çalışan bir istismar bulmadı | Dolaşan kodlar var; PHP güvenlik ekibi yayın anında çalışan bir istismar bulmadı |
| Bildiren | Wiz, Ryan (Calif.io), OpenAI | Wiz, Ryan (Calif.io), OpenAI |
Sömürülme olasılığı (EPSS) puanı yeni kayıtlar için ertesi gün hesaplanır; güncel değeri iki kaydın Noroxi sayfasında görebilirsiniz.
Zaman çizelgesi
| Tarih | Ne oldu |
|---|---|
| 1 Ağustos 2026 | Calif birden çok uzaktan kod çalıştırma yolu buldu |
| 11 Ağustos 2026 | Calif ilk açığı PHP'ye bildirdi |
| 24 Ağustos 2026 | Wiz araştırma ekibi bulduğu açıkları PHP'ye bildirdi |
| 20 Ekim 2026 | Ayrıntılar yayından önce sızdı |
| 21 Ekim, 03.02 (UTC) | Cloudflare güvenlik duvarı kurallarını bütün planlarda devreye aldı |
| 21 Ekim, 07.43 (UTC) | Cloudflare ilk saldırıları gördüğünü bildirdi |
| 21 Ekim, 14.00 (UTC) | PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12'yi ve iki güvenlik duyurusunu yayımladı; 7.4, 8.0 ve 8.1 için kaynak kod yamaları paylaştı |
Saatler Sansec ve Cloudflare kaynaklıdır.
Bütün dallar için güvenli sürümler
| Dal | Güvenli sürüm |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1, 8.0, 7.4 | resmî sürüm yok; PHP güvenlik ekibinin kaynak kod yaması ya da dağıtımınızın paketi |
| 7.3 ve öncesi | düzeltme yok |
Kaynaklar
- PHP: Güvenlik duyurusu, kritik uzaktan kod çalıştırma açıkları
- PHP güvenlik duyurusu: RCE via OOM corruption (GHSA-w8hw-w9fx-j79w)
- PHP güvenlik duyurusu: RCE via stale global state (GHSA-6wmf-4rv5-p3rp)
- Cloudflare: PHP2Shell açıklarına karşı güvenlik duvarı korumaları
- Wiz: PHP2Shell araştırması
- Sansec: PHP2Shell
- Tenable: PHP2Shell sık sorulan sorular
- Mattias Geniar: CVE-2026-109618 ve CVE-2026-109619 için ilk önlemler
- NVD: CVE-2026-109618 ve CVE-2026-109619
- Noroxi CVE kaydı: CVE-2026-109618 ve CVE-2026-109619: sömürülme olasılığının günlük seyri ve kayıttaki değişiklikler
- PHP'nin bütün kayıtlı açıkları
Bu yazı saldırı kodu ya da saldırı aracına bağlantı içermez.
Güncelleme, 21 Ekim 2026: WordPress dışı uygulamalar, Cloudflare ve CDN koruması, eski dallar için kaynak kod yamaları, bellek sızıntısı ve sömürü durumu eklendi.
Bu hafta sömürülenler · her pazartesi
KEV'e girenler, yeni PoC'ler, WordPress triyajı ve bu hafta ne yapmalı. Hesap gerekmez.