21 октября 2026 г. PHP опубликовал два бюллетеня безопасности: CVE-2026-109618 и CVE-2026-109619. Эти уязвимости, известные под общим названием PHP2Shell, позволяют человеку без учётной записи выполнить код на сервере с PHP с правами учётной записи веб-сервера. Ошибка в самом PHP: неважно, WordPress у вас, 1С-Битрикс, Laravel, Drupal или самописный скрипт, чистый код сайта не защищает, если на сервере уязвимый PHP. Исправления вышли в 8.2.35, 8.3.36, 8.4.27 и 8.5.12; PHP оценил обе уязвимости в 9,2 балла из 10.
Если на вашем сайте или сервере работает PHP, обновитесь сегодня до исправленной версии своей ветки и после этого перезапустите PHP. На виртуальном хостинге PHP обновляет хостер: спросите у него, обновлён ли PHP на сервере. Обновление плагинов или самого приложения эту уязвимость не закрывает. Cloudflare 21 октября сообщил, что видит атакующий трафик против сайтов своих клиентов. На 21 октября 2026 г. ни одной из уязвимостей нет в каталоге эксплуатируемых уязвимостей CISA.
Ниже: откуда берутся уязвимости, какие приложения и серверы затронуты, что меняется, если сайт работает через Cloudflare или похожий сервис, как узнать версию PHP и что делать, если обновиться сразу нельзя.
Откуда берётся уязвимость
PHP отвечает на каждый запрос к вашему сайту. Он запускается на сервере один раз, и один и тот же процесс по очереди обрабатывает тысячи запросов. Под каждый запрос он выделяет память, после запроса освобождает её и берётся за следующий.
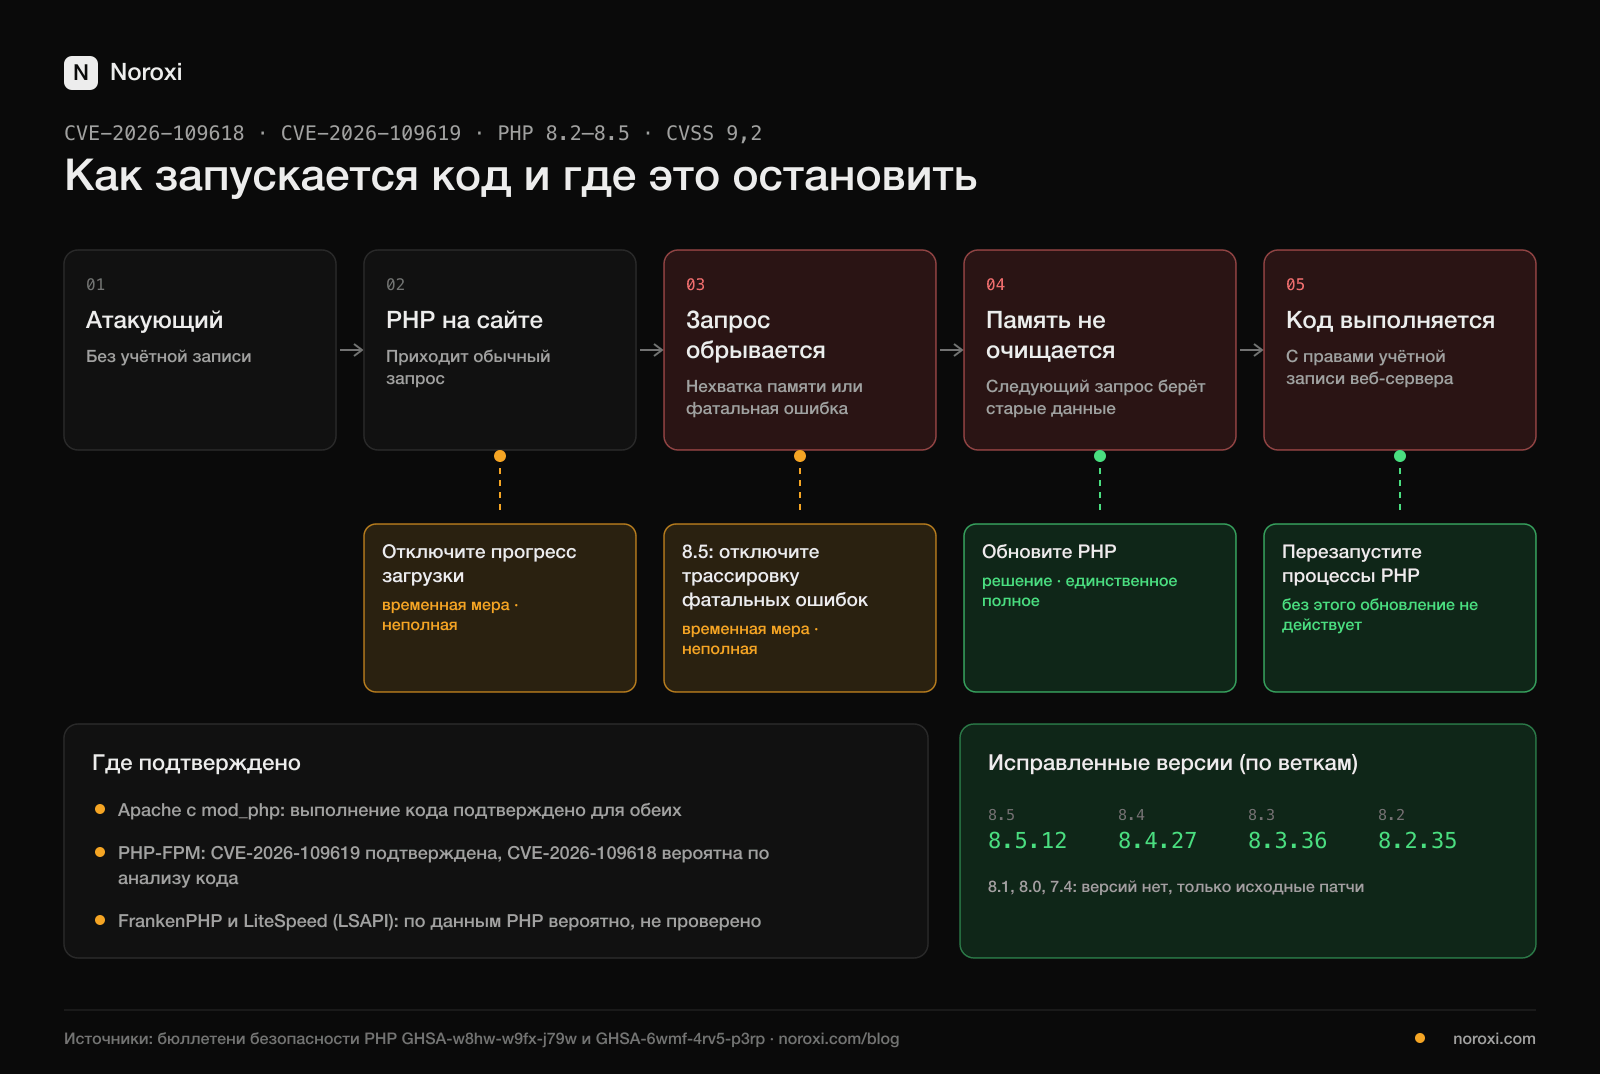
По данным бюллетеней PHP, проблема начинается, когда запрос обрывается. Нехватка памяти или фатальная ошибка могут прервать запрос в неожиданном месте. Тогда PHP не сбрасывает часть своих внутренних записей, и они продолжают указывать на уже освобождённую память. Следующий запрос принимает эти устаревшие записи за верные и использует их. Такую ошибку называют использованием памяти после освобождения (CWE-416). Если атакующий правильно подготовит память, сервер выполнит его код.
Похоже на официанта, который в спешке убрал стол и забыл на нём чек прошлого гостя. Приходит новый гость, а кухня смотрит на старый чек и готовит по нему. Кто знает, как написать такой чек, заставит кухню приготовить что угодно.
Выполнение кода не единственный риск. Компания Sansec пишет, что через CVE-2026-109618 из памяти сервера могут утечь пароли, токены сессий, API-ключи и закрытые ключи TLS. Поэтому на сервере, который до обновления был открыт в интернет, стоит подумать о смене паролей и ключей (см. ниже).
Не только WordPress
PHP работает примерно на 69 % сайтов, у которых известен серверный язык (W3Techs, по данным Tenable). Calif, одна из команд, нашедших уязвимости, подтвердила выполнение кода без входа на актуальных версиях WordPress, Magento, Drupal, Joomla, MediaWiki, Roundcube, phpMyAdmin, Nextcloud, Laravel, Symfony и WHMCS (Sansec). Wiz Research подтвердила это на WordPress, Drupal и Joomla (Wiz).
Раз ошибка не в приложении, а в PHP, под той же угрозой:
- самописные сайты и скрипты на PHP (форма обратной связи, небольшая админка, старая промостраница),
- готовые движки магазинов (OpenCart, PrestaShop, WooCommerce, Magento),
- биллинг и клиентские кабинеты (например, WHMCS), веб-почта (например, Roundcube) и инструменты для баз данных (например, phpMyAdmin),
- забытый старый поддомен или тестовая копия на том же сервере.
Атака возможна уже на этапе, когда PHP только разбирает запрос, поэтому режим обслуживания сайта не спасает; Sansec пишет, что режимы обслуживания Magento и WordPress не помогают. Каждый сайт на сервере уязвим, пока на этом сервере не обновят PHP.
Каким серверам угрожает сильнее всего
Риск зависит от того, как PHP подключён к веб-серверу. В бюллетенях PHP картина такая:
- Apache с mod_php: удалённое выполнение кода без входа подтверждено для обеих уязвимостей при стандартных лимитах PHP. В случае CVE-2026-109618 атака возможна ещё на этапе разбора запроса, до запуска кода самого приложения.
- PHP-FPM (частая связка с nginx): путь через сессии из CVE-2026-109619 подтверждён и на FPM. Для CVE-2026-109618 PHP пишет, что по анализу исходного кода FPM тоже уязвим, но полноценной атаки на FPM не показано.
- FrankenPHP и LiteSpeed (LSAPI): по данным PHP вероятно, не проверено.
Если не знаете, какая у вас схема, спросите хостера. На виртуальном хостинге один сервер делят много сайтов, поэтому, куда дотянется код атакующего за пределами вашего сайта, зависит от того, как хостер изолирует аккаунты.
Если сайт работает через Cloudflare или другой CDN
Cloudflare включил правила межсетевого экрана, которые блокируют известные атакующие запросы, 21 октября 2026 г. в 03:02 UTC, примерно за девять часов до раскрытия уязвимостей. Правила работают на всех тарифах, включая бесплатный (Cloudflare). По данным Wiz, похожую защиту для клиентов подготовили Fastly, Akamai, AWS, Google, Microsoft и Imperva. Если сайт работает через один из этих сервисов, известные атакующие запросы могут остановиться на границе, не дойдя до сервера, и атака становится заметно сложнее.
Обновление такая защита не заменяет. Её ограничения:
- Правила видят только трафик, который проходит через Cloudflare. Если у DNS-записи нет оранжевого облака или IP-адрес сервера доступен напрямую, атакующий обойдёт Cloudflare и пойдёт прямо на сервер. Попросите хостера или администратора принимать веб-трафик только с IP-адресов Cloudflare.
- Cloudflare пишет, что по одним данным запроса не всегда можно отличить атаку от обычного трафика.
- Cloudflare видел, как атакующие меняют запросы, чтобы обойти правила. Правила обновляются по мере появления новых приёмов, но между обновлениями возможен разрыв.
- На платных тарифах (Pro, Business, Enterprise) проверьте, что управляемый набор правил работает в режиме блокировки; правило в режиме только записи в журнал ничего не останавливает.
Поддомены, которые не идут через Cloudflare (часто mail, ftp или cpanel), могут выдать настоящий IP-адрес сервера. Бесплатный поиск поддоменов от Noroxi показывает поддомены вашего домена и адреса, на которые они указывают, только по открытым источникам.
Касается ли это вашего сайта
Узнать версию PHP можно тремя способами:
- В WordPress: Инструменты → Здоровье сайта → Информация → Сервер, строка «Версия PHP».
- В панели хостинга (ISPmanager, cPanel, Plesk): раздел с настройками PHP для вашего домена.
- На сервере:
php -v(в командной строке может работать другая версия PHP, чем у веб-сервера; важна та, на которой работает сайт).
Если ваша версия ниже указанной в таблице для вашей ветки, сайт уязвим. У PHP из пакетов Ubuntu, Debian или Red Hat номер версии выглядит иначе (например, 8.3.6-0ubuntu0.24.04.x): дистрибутивы переносят исправления в свои пакеты. В этом случае смотрите бюллетень безопасности своего дистрибутива.
Некоторые серверы сообщают версию PHP в каждом ответе. Бесплатный сканер WordPress от Noroxi, WP Lens, сверяет видимую снаружи версию PHP, ядро WordPress, плагины и тему с известными записями об уязвимостях. Если сервер скрывает версию, WP Lens так и скажет, а не будет гадать. Для сайта на PHP без WordPress узнайте версию одним из способов выше или у хостера.
PHP регулярно выпускает обновления безопасности. В бесплатном аккаунте Noroxi можно добавить PHP в список используемого ПО. Укажите и версию: тогда уведомление придёт, только если новая уязвимость затронет именно её (как это работает). Если не хотите регистрироваться, каждый понедельник мы присылаем одним письмом уязвимости, которые эксплуатировали на этой неделе. Агентства, которые ведут сайты клиентов, могут следить за всеми ними в одном списке: Noroxi для работы с несколькими клиентами.
Что делать
1. Обновиться сегодня
| Ваша ветка | Исправленная версия |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 (поддержка 8.2 заканчивается 31 декабря 2026 г.) |
| 8.1, 8.0, 7.4 | проект PHP не выпускает версий; установите исправление от дистрибутива или поставщика долгосрочной поддержки, а лучше перейдите на поддерживаемую ветку |
| 7.3 и более ранние | исправлений нет: переходите на поддерживаемую ветку |
После обновления перезапустите Apache или PHP-FPM. Запущенные процессы продолжают работать со старым кодом, пока их не перезапустят.
На виртуальном хостинге это делаете не вы, а хостер. Достаточно короткого обращения в поддержку: «Мой сайт работает на PHP 8.x. Установлены ли на сервере исправления CVE-2026-109618 и CVE-2026-109619 от 21 октября 2026 г.?» Если в панели можно выбрать версию PHP, переключите сайт на исправленную, как только она появится.
Переход с 8.1 или более старой версии на новую ветку может сломать старые плагины, темы или самописные скрипты. Сначала сделайте резервную копию сайта, потом меняйте версию.
2. Если обновиться сразу нельзя
По словам PHP, полностью защищает только обновление; меры ниже сужают известные пути, но не делают сервер безопасным. Если сервер администрируете вы, бюллетени PHP предлагают:
- Отключите отслеживание прогресса загрузки (
session.upload_progress.enabled=0). Настройка должна стоять вphp.iniили в пуле FPM;.user.iniи настройка из кода приложения срабатывают слишком поздно. PHP советует не включать её и после обновления, если вы ей не пользуетесь. - На PHP 8.5 отключите трассировку фатальных ошибок (
fatal_error_backtraces=0). - Уберите настройки PHP, которые задаются на каждый запрос: строки
php_value/php_flagв.htaccessилиPHP_VALUE, который передаёт nginx. Предупреждения от таких настроек могут запустить CVE-2026-109619. Нужные настройки перенесите вphp.ini. - Держите
post_max_sizeнебольшим. - После каждого изменения перезапускайте все процессы PHP.
Если на сайте нет форм загрузки файлов, помогает и блокировка составных (multipart) запросов на веб-сервере или межсетевом экране, но одной её мало. Маттиас Генияр пишет, что на mod_php CVE-2026-109618 срабатывала и от обычной отправки формы (ma.ttias.be).
Для CVE-2026-109618 PHP называет временной мерой и снятие лимита памяти (memory_limit=-1), но пишет, что полной защиты оно не даёт. Без лимита один запрос может занять всю память сервера. Решать это должен администратор, который знает свой сервер, а после обновления лимит нужно вернуть.
Если ничего из этого сделать нельзя, CERT-EU, команда кибербезопасности учреждений Евросоюза, советует подумать об изоляции открытых в интернет приложений до установки и проверки исправления (по данным Tenable).
3. После обновления проверьте журналы и смените секреты
Wiz советует обращать внимание на необычные составные запросы, после которых идут ошибки лимита памяти или серии ответов 500, на необычно большие или повреждённые cookie PHPSESSID от сервера и на частые перезапуски процессов PHP без видимой причины. Атака идёт ниже уровня приложения, поэтому в журналах самого приложения следов может быть мало. PHP предупреждает: чистый журнал не доказывает безопасность, сбой может случиться раньше, чем PHP запишет сообщение.
Если сервер до обновления был открыт в интернет, учтите, что через CVE-2026-109618 могла утечь память, и смените пароли и ключи, которыми пользуется ваше PHP-приложение: пароли от базы данных и почты, платёжные и API-ключи, а в WordPress ключи безопасности в wp-config.php. Сначала обновитесь, потом меняйте секреты, иначе новые утекут тем же путём.
Если на сервере появились незнакомые файлы, новые учётные записи администраторов или изменённые PHP-файлы, считайте сайт взломанным: первые шаги со страницы «Сайт на WordPress взломан» подходят и для сайтов на PHP без WordPress. Если следы нашлись, а на сайте хранятся персональные данные, по 152-ФЗ оператор обязан уведомить Роскомнадзор об инциденте в течение 24 часов, а о результатах расследования — в течение 72 часов. Это не юридическая консультация.
В интернете ходит код, который якобы эксплуатирует эти уязвимости. По данным PHP Foundation, команда безопасности PHP изучила код, появившийся после утечки, и на момент выпуска исправлений не нашла работающего эксплойта (по данным Tenable). Непроверенный код эксплойтов иногда содержит вредоносное ПО, поэтому не запускайте его против своего сайта ради проверки.
Если сомневаетесь
Если не уверены, затронут ли ваш сервер, установил ли хостер исправление, действительно ли Cloudflare стоит перед вашим сервером или что значат ошибки в журналах, напишите команде Noroxi. Посмотрим вместе.
Сведения о записи
| CVE-2026-109618 | CVE-2026-109619 | |
|---|---|---|
| Запись | CVE-2026-109618 | CVE-2026-109619 |
| Название у PHP | RCE via OOM corruption | RCE via stale global state |
| Затронуты | По записи PHP 8.2–8.5 до исправления; по данным Calif, уязвимый код есть с PHP 5.4.0 | По записи PHP 8.2–8.5 до исправления |
| Тип ошибки | Использование памяти после освобождения (CWE-416) | Использование памяти после освобождения (CWE-416) |
| Нужные права | Никаких: без учётной записи и действий пользователя | Никаких: без учётной записи и действий пользователя |
| Опасность | CVSS 4.0: 9,2, критическая (PHP) | CVSS 4.0: 9,2, критическая (PHP) |
| Условия атаки | Высокая сложность, нужны предварительные условия | Высокая сложность, нужны предварительные условия |
| Эксплуатация | Нет в каталоге CISA KEV (21 октября 2026 г.); Cloudflare сообщил об атакующем трафике, watchTowr — о попытках эксплуатации | Нет в каталоге CISA KEV (21 октября 2026 г.); Cloudflare сообщил об атакующем трафике, watchTowr — о попытках эксплуатации |
| Эксплойт | Код ходит в сети; команда безопасности PHP на момент выпуска работающего эксплойта не нашла | Код ходит в сети; команда безопасности PHP на момент выпуска работающего эксплойта не нашла |
| Сообщили | Wiz, Ryan (Calif.io), OpenAI | Wiz, Ryan (Calif.io), OpenAI |
Вероятность эксплуатации (EPSS) для новых записей считается на следующий день; актуальное значение есть на странице каждой записи в Noroxi.
Хронология
| Дата | Что произошло |
|---|---|
| 1 августа 2026 г. | Calif нашла несколько путей удалённого выполнения кода |
| 11 августа 2026 г. | Calif сообщила PHP о первой ошибке |
| 24 августа 2026 г. | Wiz Research передала PHP свои находки |
| 20 октября 2026 г. | Подробности утекли до выпуска исправлений |
| 21 октября, 03:02 UTC | Cloudflare включил правила межсетевого экрана на всех тарифах |
| 21 октября, 07:43 UTC | Cloudflare сообщил о первых атаках |
| 21 октября, 14:00 UTC | PHP выпустил 8.2.35, 8.3.36, 8.4.27 и 8.5.12 и оба бюллетеня, а также исходные патчи для 7.4, 8.0 и 8.1 |
Время указано по данным Sansec и Cloudflare.
Исправленные версии по всем веткам
| Ветка | Исправленная версия |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1, 8.0, 7.4 | официальной версии нет; исходный патч от команды безопасности PHP или пакет вашего дистрибутива |
| 7.3 и более ранние | исправлений нет |
Источники
- PHP: бюллетень безопасности о критических уязвимостях с удалённым выполнением кода
- Бюллетень безопасности PHP: RCE via OOM corruption (GHSA-w8hw-w9fx-j79w)
- Бюллетень безопасности PHP: RCE via stale global state (GHSA-6wmf-4rv5-p3rp)
- Cloudflare: защита WAF от уязвимостей PHP2Shell
- Wiz: исследование PHP2Shell
- Sansec: PHP2Shell
- Tenable: вопросы и ответы о PHP2Shell
- Маттиас Генияр: первые меры против CVE-2026-109618 и CVE-2026-109619
- NVD: CVE-2026-109618 и CVE-2026-109619
- Записи Noroxi CVE-2026-109618 и CVE-2026-109619: ежедневная вероятность эксплуатации и изменения в записи
- Все известные уязвимости PHP
В статье нет кода эксплойтов и ссылок на инструменты атаки.
Обновлено 21 октября 2026 г.: добавлены приложения помимо WordPress, защита Cloudflare и CDN, исходные патчи для старых веток, утечка памяти и данные об эксплуатации.
Эксплуатируется на этой неделе · по понедельникам
Новые записи KEV, свежие PoC, разбор WordPress и что сделать на неделе. Без аккаунта.