CVE-2025-39682 — ошибка работы с памятью в kTLS, части ядра Linux, которая умеет брать на себя расшифровку TLS. Затронуты ядра Linux 6.0 и новее, а также Red Hat Enterprise Linux, AlmaLinux и Rocky Linux 9 и 10, куда этот код перенесли. Исправления вышли в августе–сентябре 2025 г. Спустя год, 18 сентября 2026 г., CISA внесла уязвимость в каталог эксплуатируемых (CISA).
Что нужно сделать: перезагрузить сервер в исправленное ядро вашего дистрибутива. Главное здесь — перезагрузка. Если пакет ядра обновили ещё в прошлом году, а сервер с тех пор не перезагружали, работает старое ядро. Для удалённой атаки на сервере должно быть приложение, которое использует kTLS. На большинстве серверов его нет, но проверить это можно за минуту командами ниже.
Откуда взялась ошибка
Когда вы открываете сайт по HTTPS, трафик шифруется TLS, и обычно его расшифровывает сам веб-сервер, например nginx. kTLS (kernel TLS) передаёт часть этой работы ядру Linux: данные расшифровываются и доставляются, минуя лишний проход через приложение. Это функция для ускорения.
Данные TLS приходят порциями — записями. У каждой записи есть тип: полезные данные или служебное сообщение, управляющее соединением. За одно чтение ядро обрабатывает либо только записи с данными, либо одну служебную запись. Если тип меняется, ядро останавливается и откладывает оставшуюся запись в очередь. Быстрый путь открыт только для записей с данными.
Как следует из исправления в ядре, упустили один случай: пустую запись в начале этой очереди. Запись нулевой длины проскакивала проверку типа, и следующая запись другого типа всё равно уходила на быстрый путь. Работая с ней на неверных допущениях, ядро могло повредить собственную память (CWE-754, отсутствие проверки нештатных условий).
Представьте сортировочную ленту на почте: за раз она пропускает либо пачку обычных писем, либо одно заказное, а при смене типа останавливается. Но если первый конверт на ленте пустой, сортировщик забывает посмотреть на тип, и заказное письмо уезжает по быстрой линии для обычных.
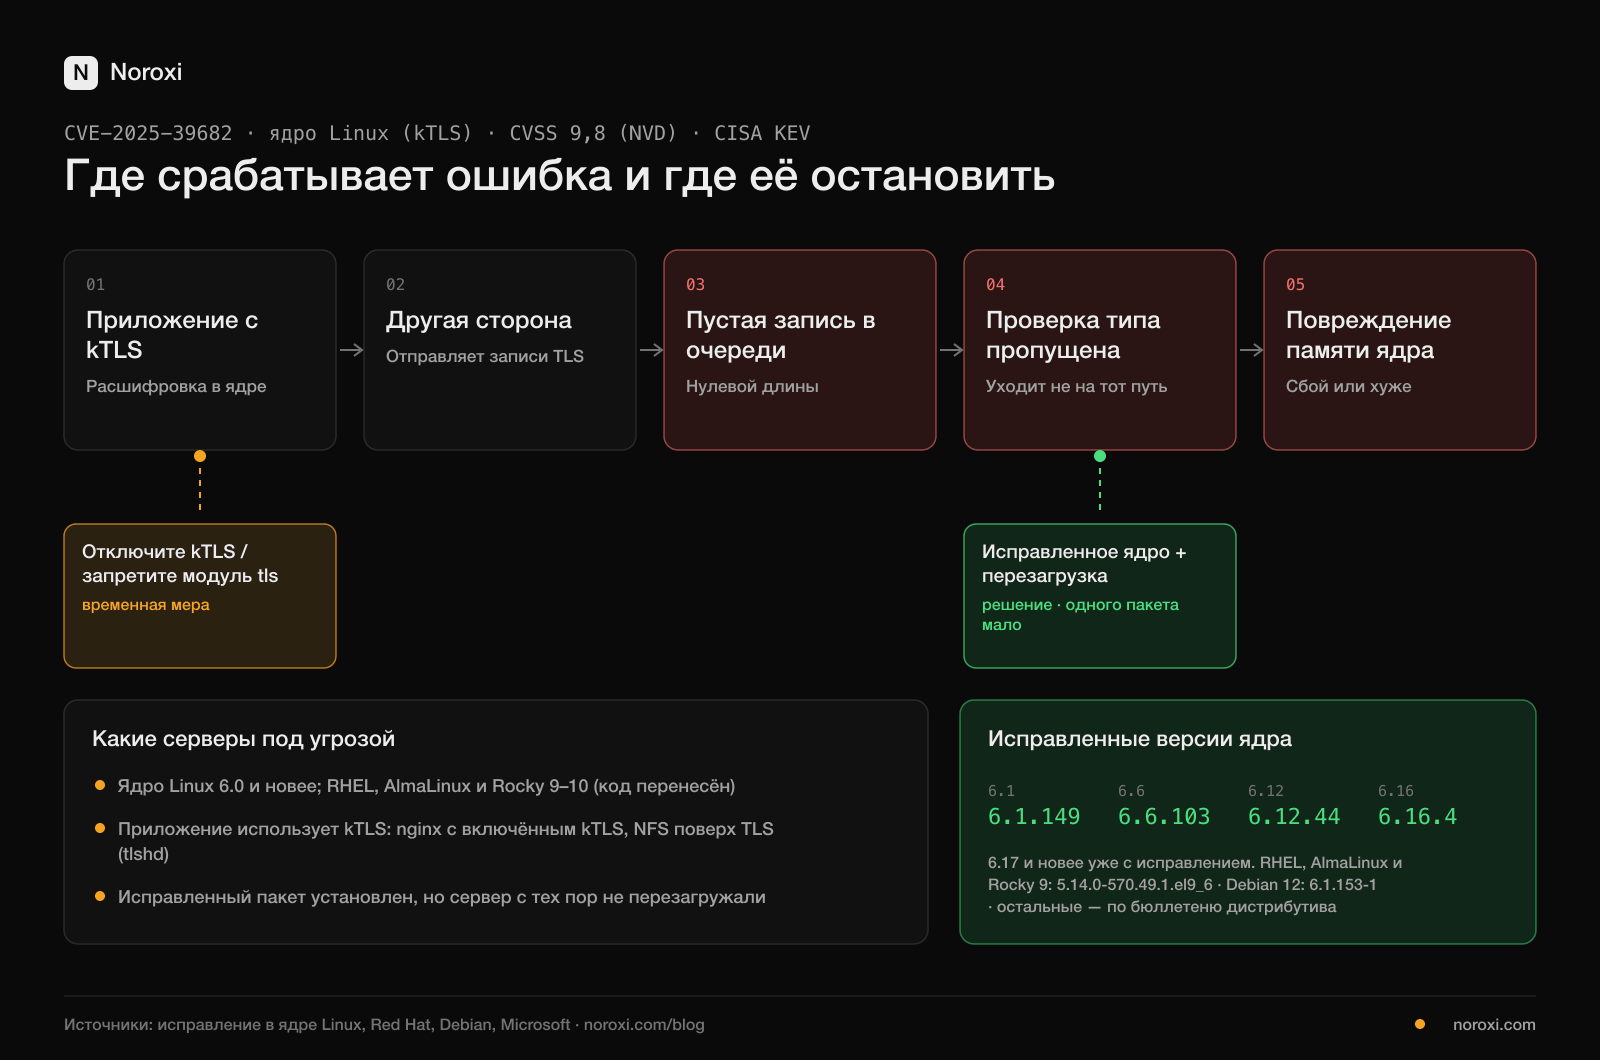
Какие серверы под угрозой
Оценки опасности расходятся. NVD ставит 9,8 из 10: атака по сети, без прав, без сложностей. Red Hat оценивает уязвимость в своих продуктах на 7,0 и считает эксплуатацию сложной; в её описании сказано, что удалённо ошибку можно вызвать, только если используется kernel TLS. Подробностей об атаках CISA не опубликовала: кто, против кого и как — неизвестно.
Поэтому оценивайте риск по трём условиям:
- Ядро в затронутом диапазоне? Linux 6.0 и новее, а также RHEL, AlmaLinux и Rocky Linux 9 и 10. RHEL 6, 7 и 8 не затронуты.
- На сервере есть приложение с kTLS? Например, nginx, в котором kTLS включён явно, или NFS поверх TLS (
tlshd). Без такой настройки большинство установок kTLS не используют. - Могут ли на сервере запускать код посторонние? Виртуальный хостинг, контейнерные платформы, серверы сборки (CI). По данным TuxCare, опубликован исследовательский код, который на тестовой цели конкурса Google по безопасности ядра превращает обычного пользователя в root; TuxCare уточняет, что на рабочих ядрах RHEL он в таком виде не срабатывает.
Вероятность эксплуатации (EPSS) выглядит низкой: 2 % (FIRST, 24 сентября 2026 г.). Но до включения в каталог CISA она была 0,1 %, то есть за неделю выросла больше чем в 15 раз, и сейчас выше, чем у 86 % всех записей.
Затронут ли ваш сервер
Откройте терминал на сервере и проверьте три вещи:
- Работающее ядро:
uname -r. Сравните с таблицей ниже; в семействе RHEL безопасна версия5.14.0-570.49.1.el9_6и новее. - Ожидающая перезагрузка: в Debian и Ubuntu файл
/var/run/reboot-requiredозначает, что новое ядро установлено, но не запущено. В семействе RHEL то же покажетneeds-restarting -r. - Использование kTLS: если
lsmod | grep -w tlsничего не выводит, модуль TLS ядра не загружен. Если загружен, значенияTlsCurrRxSwиTlsCurrRxDeviceвcat /proc/net/tls_statпоказывают, сколько соединений расшифровывается через kTLS прямо сейчас.
На виртуальном хостинге доступа к консоли может не быть. Спросите провайдера, перезагружен ли ваш сервер в ядро с исправлением CVE-2025-39682, — на этот вопрос он обязан уметь ответить.
Если один раз записать ПО сервера и его версии в бесплатной учётной записи Noroxi, уведомление придёт, когда новая уязвимость затронет именно вашу версию — будь то ядро Linux или любая другая программа из списка (как работают уведомления). Эта история показывает, зачем это нужно: запись годичной давности за ночь попала в список эксплуатируемых. Без учётной записи можно подписаться на письмо по понедельникам с уязвимостями, которые атаковали за неделю. Агентствам и ИТ-подрядчикам, которые обслуживают серверы клиентов: Noroxi для агентств.
Что делать
1. Установить исправленное ядро и перезагрузиться
Обновите ядро штатными средствами дистрибутива (apt upgrade, dnf upgrade) и перезагрузите сервер. Затем проверьте через uname -r, что работает новое ядро.
| Дистрибутив | Исправленное ядро |
|---|---|
| RHEL, AlmaLinux, Rocky Linux 9 | 5.14.0-570.49.1.el9_6 и новее |
| Debian 12 (bookworm) | 6.1.153-1 и новее |
| Debian 13 (trixie) | 6.12.48-1 и новее |
| Debian 11 (bullseye) | Штатное ядро не затронуто; для перенесённого ядра 6.1 — 6.1.153-1~deb11u1 |
| Azure Linux 3.0 | 6.6.104.2-1 |
| Ubuntu | Проверьте свой выпуск на странице безопасности Ubuntu |
Если вы собираете ядро сами, версии по веткам — в таблице в конце статьи.
Перезагрузиться нельзя? Сервисы «живых» патчей уже выпустили исправления: SUSE для Linux Enterprise 15 SP6 и SP7, KernelCare для EL9 и EL10. Если пользуетесь таким сервисом, проверьте его собственной командой, что патч действительно применён к работающему ядру.
2. Если исправить сразу нельзя
Если вы включали kTLS сознательно, отключите его в приложении: расшифровка вернётся в пространство пользователя, процессор будет нагружен чуть сильнее (TuxCare). Red Hat предлагает запретить загрузку модуля ядра tls (Red Hat). Обе меры временные, решение — исправленное ядро.
3. Что потом
Атаки на ядро редко оставляют понятные следы в журналах. Если на сервере, где код могут запускать посторонние, были необъяснимые сбои ядра (строки «BUG» и «Oops» в journalctl -k или dmesg), подумайте о переустановке с чистого образа. Siemens выпустила отдельный бюллетень для промышленных продуктов на Linux; если у вас есть устройства на Linux, проверьте бюллетень их производителя.
Если сомневаетесь
Не уверены, затронут ли сервер, используется ли kTLS и вступило ли обновление в силу? Напишите команде Noroxi — разберёмся вместе.
Сведения о записи
| Запись | CVE-2025-39682 |
| Затронуто | Ядро Linux 6.0 и новее до исправленных версий веток; RHEL, AlmaLinux, Rocky Linux 9 и 10 |
| Тип | Отсутствие проверки нештатных условий, повреждение памяти на приёме kTLS (CWE-754) |
| Условие | Для удалённой атаки — приложение с kTLS на сервере |
| Опасность | CVSS 3.1: 9,8, критическая (NVD) · 7,0 (Red Hat, для своих продуктов) |
| Эксплуатация | В каталоге CISA KEV с 18 сентября 2026 г.; использование вымогателями неизвестно |
| Вероятность эксплуатации | EPSS 2 %, выше, чем у 86 % всех записей (FIRST, 24 сентября 2026 г.) |
Хронология
| Дата | Событие |
|---|---|
| 19 августа 2025 г. | Исправление попало в ядро Linux |
| 5 сентября 2025 г. | Опубликована запись |
| 29 сентября 2025 г. | Red Hat выпустила исправленные ядра для RHEL 9 и 10 |
| 1 июля 2026 г. | Вероятность эксплуатации (EPSS) — 0,1 % |
| 18 сентября 2026 г. | CISA внесла уязвимость в KEV, срок для федеральных ведомств США — 21 сентября |
| 24 сентября 2026 г. | Вероятность эксплуатации достигла 2 % |
Исправленные версии по веткам ядра
| Ветка | Исправлено в |
|---|---|
| 6.1 | 6.1.149 |
| 6.6 | 6.6.103 |
| 6.12 | 6.12.44 |
| 6.16 | 6.16.4 |
| 6.17 и новее | Уже с исправлением |
| 5.15 и старше | Не затронуты (кроме ядер дистрибутивов, куда перенесён код) |
Источники
- Исправление в ядре Linux
- CISA: в каталог добавлена эксплуатируемая уязвимость (18 сентября 2026 г.)
- Red Hat: CVE-2025-39682 · RHSA-2025:16880
- Debian: трекер безопасности, CVE-2025-39682
- Ubuntu: CVE-2025-39682
- TuxCare: три старые уязвимости ядра Linux в каталоге CISA KEV
- Siemens: SSA-032379
- NVD: CVE-2025-39682
- Запись Noroxi о CVE: динамика вероятности эксплуатации и исправления по дистрибутивам
- Все уязвимости Linux
В статье нет кода эксплойтов и ссылок на инструменты атак.
Эксплуатируется на этой неделе · по понедельникам
Новые записи KEV, свежие PoC, разбор WordPress и что сделать на неделе. Без аккаунта.