CVE-2026-85706 — уязвимость в GitLab, установленном на собственном сервере: без учётной записи можно читать файлы этого сервера. Затронуты GitLab Community и Enterprise Edition версий с 18.7 по 19.3.1. GitLab закрыл её 10 сентября 2026 г. в версии 19.3.2 и оценил на 10 баллов из 10. Уже на следующее утро по интернету пошло массовое сканирование, а CISA в тот же день внесла уязвимость в каталог эксплуатируемых (Cloud Security Alliance).
Если у вас свой сервер GitLab, сегодня же обновитесь до исправленной версии своей ветки. Если до обновления сервер был доступен из интернета, считайте хранящиеся на нём пароли и ключи скомпрометированными и смените их. Пользователям GitLab.com и GitLab Dedicated делать ничего не нужно: GitLab исправил эти площадки ещё до публикации.
Ниже — откуда взялась уязвимость, кто под угрозой, как проверить версию и какие секреты менять после обновления.
Откуда взялась уязвимость
GitLab — платформа, где команды хранят код и запускают сборки. Многие компании разворачивают его у себя, а не пользуются GitLab.com. На таком сервере лежат исходный код, настройки CI/CD и пароли, с которыми работают сборки.
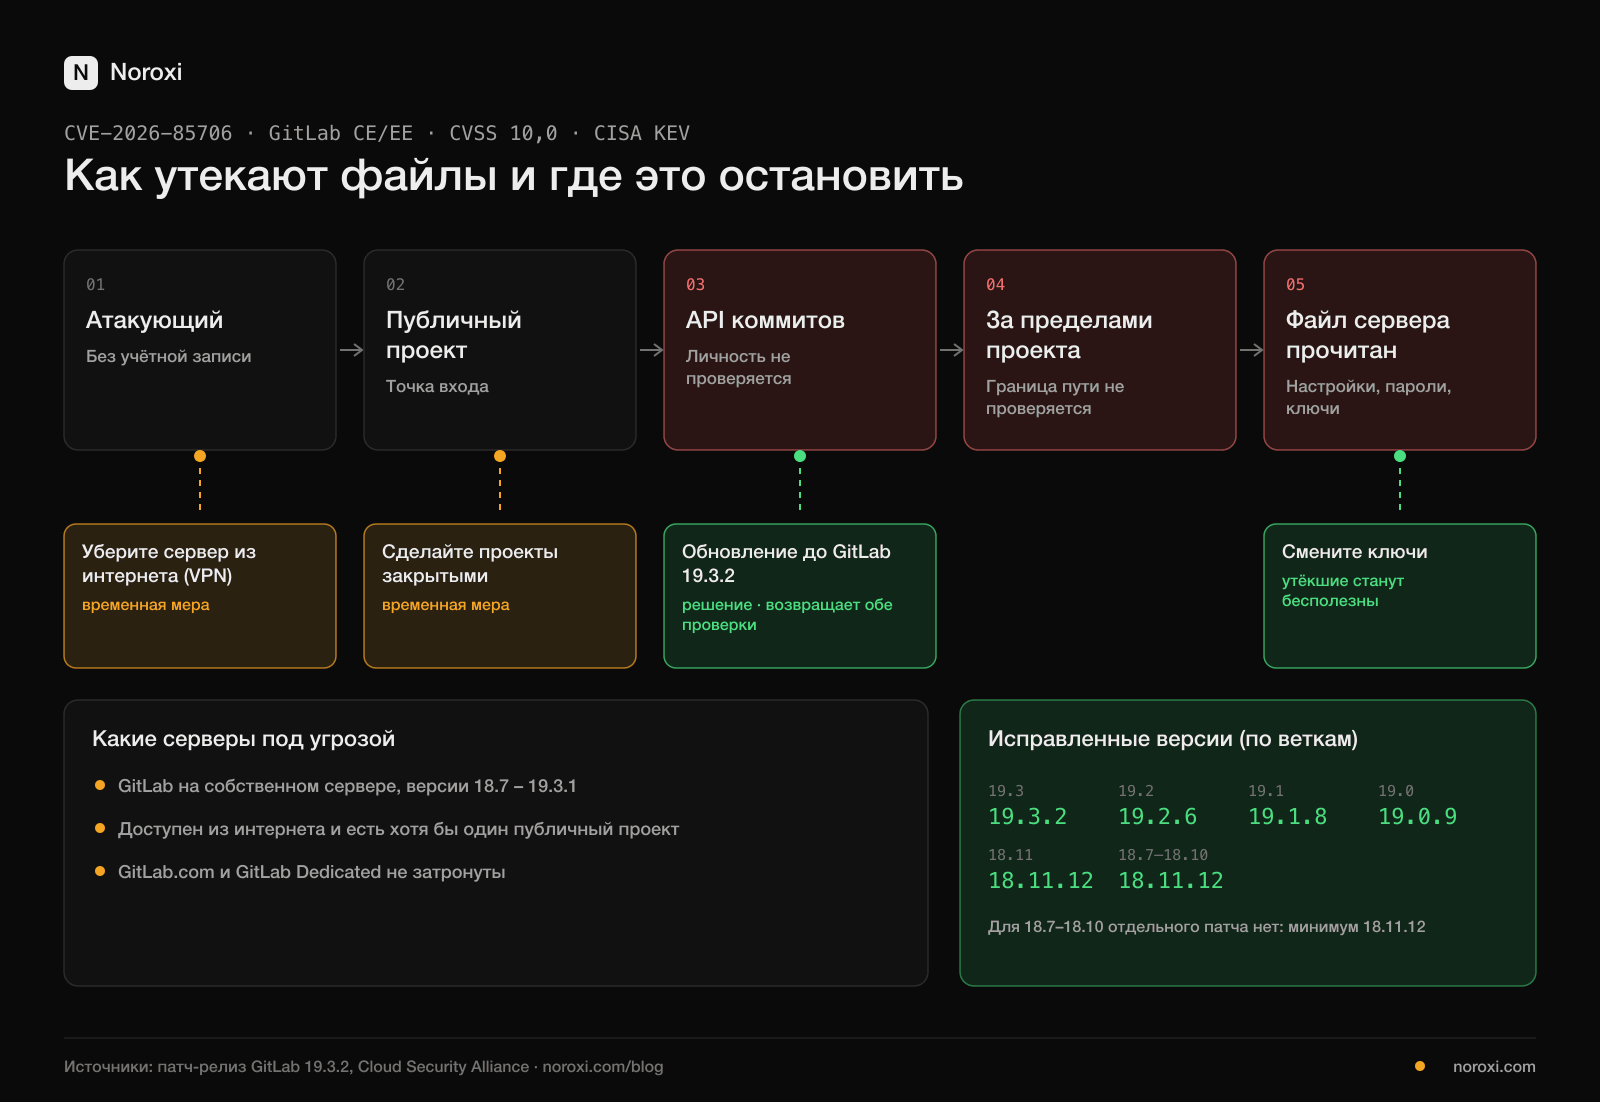
Каждое изменение кода называется коммитом, и GitLab отдаёт коммиты через API, чтобы их могли читать другие программы. По данным патч-релиза GitLab, в этом API не хватало двух проверок. API толком не проверял, остаётся ли запрошенный файл внутри папки проекта (CWE-22, обход пути). А при некоторых условиях вообще не спрашивал, кто делает запрос. В сумме анонимный запрос, оформленный как «файл этого проекта», дотягивался до файлов в других местах сервера.
Представьте архивариуса, который любому делает копию страницы из папки на открытой полке, но не просит документы и не смотрит, из этой ли папки страница. Правильно сформулировал просьбу — и уносишь копию бумаги из сейфа директора.
Кто под угрозой
Под угрозой GitLab CE или EE версий 18.7–19.3.1, развёрнутый на собственной инфраструктуре: в компаниях-разработчиках, агентствах, вузах, у внутренних команд разработки.
Сильнее всего рискуют серверы, доступные из интернета: сканеры автоматически перебирают все найденные экземпляры GitLab. По данным Cloud Security Alliance, для известного способа атаки на сервере должен быть хотя бы один публичный проект. Насколько это распространено, никто не измерял, но в большинстве установок такой проект есть.
Почему чтение одного файла так опасно? На сервере GitLab обычно хранятся ключи от всей автоматизации: пароли к базе данных и почтовому серверу, ключи облачного хранилища, секретные переменные CI/CD, токены доступа. Если хотя бы один из них утёк, злоумышленник сможет войти в другие системы, даже когда сам GitLab уже обновлён.
Затронут ли ваш сервер
Версию можно узнать тремя способами:
- В браузере: войдите в GitLab и откройте меню справки (знак вопроса) — версия указана вверху.
- В панели администратора: Admin → Overview → Dashboard, блок Components.
- На сервере (установка из Linux-пакета):
sudo gitlab-rake gitlab:env:info
Если ваша версия старше указанной в таблице для вашей ветки, сервер уязвим.
Опаснее всего сервер, о котором забыли. git.ваша-компания.ru или gitlab.ваша-компания.ru, поднятый когда-то под один проект, может до сих пор работать. Бесплатный поиск поддоменов Noroxi показывает поддомены вашего домена по открытым источникам — журналам сертификатов и DNS. Запросов к вашим серверам он не отправляет, учётная запись не нужна. Нашёлся незнакомый адрес с git или gitlab — выясните, чей он.
GitLab выпускает обновления безопасности несколько раз в год, и в этот раз от публикации до первых сканирований прошла одна ночь. В бесплатной учётной записи Noroxi можно добавить GitLab в список используемого ПО. Укажете версию — уведомление придёт только тогда, когда новая уязвимость затронет именно её (как работают уведомления). Без учётной записи можно подписаться на письмо по понедельникам с уязвимостями, которые атаковали за неделю. Агентства и ИТ-подрядчики могут вести все домены клиентов в одном списке и отправлять отчёты под своим именем: Noroxi для агентств.
Что делать
1. Обновиться сегодня
| Ваша ветка | Исправленная версия |
|---|---|
| 19.3 | 19.3.2 |
| 19.2 | 19.2.6 |
| 19.1 | 19.1.8 |
| 19.0 | 19.0.9 |
| 18.11 | 18.11.12 |
| 18.7–18.10 | Отдельного патча нет: переходите минимум на 18.11.12 |
GitLab требует обязательных промежуточных остановок при обновлении. Если перескакиваете через несколько веток, сначала посмотрите инструмент пути обновления. Тот же выпуск закрывает и другие уязвимости, поэтому ставьте его целиком, а не только этот фикс.
2. Если обновиться сразу нельзя
Официального обходного решения GitLab не дал и рекомендует обновиться. Cloud Security Alliance предлагает временные меры. Они дают время, но уязвимость не закрывают:
- уберите сервер из открытого интернета, оставьте доступ только из внутренней сети или через VPN — это самая действенная из трёх мер;
- временно переведите публичные проекты во внутренние или закрытые;
- на межсетевом экране уровня приложений (WAF) блокируйте в запросах к GitLab последовательности обхода пути (
../и их закодированные формы).
3. После обновления сменить секреты
Если уязвимая версия работала и была доступна из интернета в любой момент после 10 сентября, исходите из того, что всё доступное ей уже прочитано. Чистые журналы ничего не доказывают: они бывают неполными. Смените:
- переменные CI/CD, которыми пользуются сборки (ключи облаков, серверов, платёжных сервисов);
- личные, проектные, групповые токены, токены развёртывания и раннеров;
- пароли к базе данных, SMTP, объектному хранилищу, LDAP и OAuth из конфигурации;
- SSH-ключи, хранящиеся на сервере.
Не удаляйте и не пересоздавайте вручную /etc/gitlab/gitlab-secrets.json. Раздел gitlab_rails в нём хранит ключи шифрования полей базы данных; если их поменять, эти данные станут нечитаемыми. Остальные разделы меняйте по инструкции GitLab (Hive Security).
В журналах ищите запросы к API коммитов от неавторизованных источников, ответы необычно большого размера и обращения одного источника ко многим проектам за короткое время. В примечаниях к выпуску GitLab также опубликовал три правила обнаружения для этой уязвимости.
Если среди прочитанных файлов могли оказаться персональные данные, по 152-ФЗ оператор обязан уведомить Роскомнадзор об инциденте в течение 24 часов, а о результатах расследования — в течение 72 часов. Это не юридическая консультация.
Если сомневаетесь
Не уверены, затронут ли сервер, читали ли файлы до обновления или какие секреты менять? Напишите команде Noroxi — разберёмся вместе.
Сведения о записи
| Запись | CVE-2026-85706 |
| Затронуто | GitLab CE/EE на собственном сервере, 18.7–19.3.1 (по веткам — ниже) |
| Тип | Чтение файлов без аутентификации через обход пути (CWE-22) |
| Нужные права | Никаких: без учётной записи, пароля и действий пользователя |
| Опасность | CVSS 3.1: 10,0, критическая (GitLab) |
| Эксплуатация | В каталоге CISA KEV с 11 сентября 2026 г. |
| Вероятность эксплуатации | EPSS 92 %, выше, чем у 99 % всех записей (FIRST, 1 октября 2026 г.) |
| Обнаружил | s3ntago (программа bug bounty на HackerOne) |
Хронология
| Дата | Событие |
|---|---|
| 10 сентября 2026 г. | GitLab выпустил 19.3.2, 19.2.6 и 19.1.8; GitLab.com уже был исправлен |
| 11 сентября, 06:00 UTC | Замечено массовое сканирование |
| 11 сентября | CISA внесла уязвимость в KEV, срок для федеральных ведомств США — 14 сентября |
| 14 сентября | Вероятность эксплуатации (EPSS) выросла с 1 до 11 % |
| 23 сентября | Исправление перенесено в 19.0.9 и 18.11.12 |
| 25 сентября | Вероятность эксплуатации подскочила до 91 % |
Исправленные версии по всем веткам
| Ветка | Затронуто | Исправленная версия |
|---|---|---|
| 19.3 | 19.3.0–19.3.1 | 19.3.2 |
| 19.2 | 19.2.0–19.2.5 | 19.2.6 |
| 19.1 | 19.1.0–19.1.7 | 19.1.8 |
| 19.0 | 19.0.0–19.0.8 | 19.0.9 |
| 18.11 | 18.11.0–18.11.11 | 18.11.12 |
| 18.7–18.10 | все | 18.11.12 или новее |
| 18.6 и старше | не затронуты |
Источники
- GitLab: критический патч-релиз 19.3.2, 19.2.6, 19.1.8
- Cloud Security Alliance: исследовательская заметка о GitLab CVE-2026-85706
- Hive Security: закройте чтение файлов, затем смените то, что утекло
- GitLab: смена файла секретов
- NVD: CVE-2026-85706
- CISA: каталог эксплуатируемых уязвимостей
- Запись Noroxi о CVE: ежедневная вероятность эксплуатации и изменения в записи
- Все уязвимости GitLab
В статье нет кода эксплойтов и ссылок на инструменты атак.
Эксплуатируется на этой неделе · по понедельникам
Новые записи KEV, свежие PoC, разбор WordPress и что сделать на неделе. Без аккаунта.