CVE-2026-85706, şirketlerin kendi sunucularına kurduğu GitLab'da, hesabı olmayan birinin sunucudaki dosyaları okumasına izin veren bir açık. GitLab 18.7 ile 19.3.1 arasındaki sürümleri etkiliyor; GitLab 10 Eylül 2026'da 19.3.2'yi yayımlayarak düzeltti ve açığa 10 üzerinden 10 önem puanı verdi. Ertesi sabah internette açığı arayan taramalar başladı, aynı gün ABD Siber Güvenlik Ajansı CISA açığı "sahada sömürülüyor" listesine ekledi (Cloud Security Alliance).
Kendi sunucunuzda GitLab çalıştırıyorsanız bugün kendi dalınızın güvenli sürümüne geçin ve sunucu güncellemeden önce internete açıksa, orada saklanan şifreleri ve anahtarları sızmış sayıp yenileyin. GitLab.com ya da GitLab Dedicated kullanıyorsanız yapmanız gereken bir şey yok: GitLab bu ortamları duyurudan önce düzeltti.
Aşağıda açığın neden oluştuğunu, kimin risk altında olduğunu, sürümünüzü nasıl kontrol edeceğinizi ve güncellemeden sonra hangi anahtarları yenilemeniz gerektiğini bulacaksınız.
Açık nasıl oluşuyor?
GitLab, yazılım ekiplerinin kodlarını sakladığı ve birlikte çalıştığı bir platform. Pek çok şirket onu GitLab.com'da kullanmak yerine kendi sunucusuna kurar. Şirketin kaynak kodu, otomatik derleme ayarları ve bu derlemelerin kullandığı şifreler o sunucuda durur.
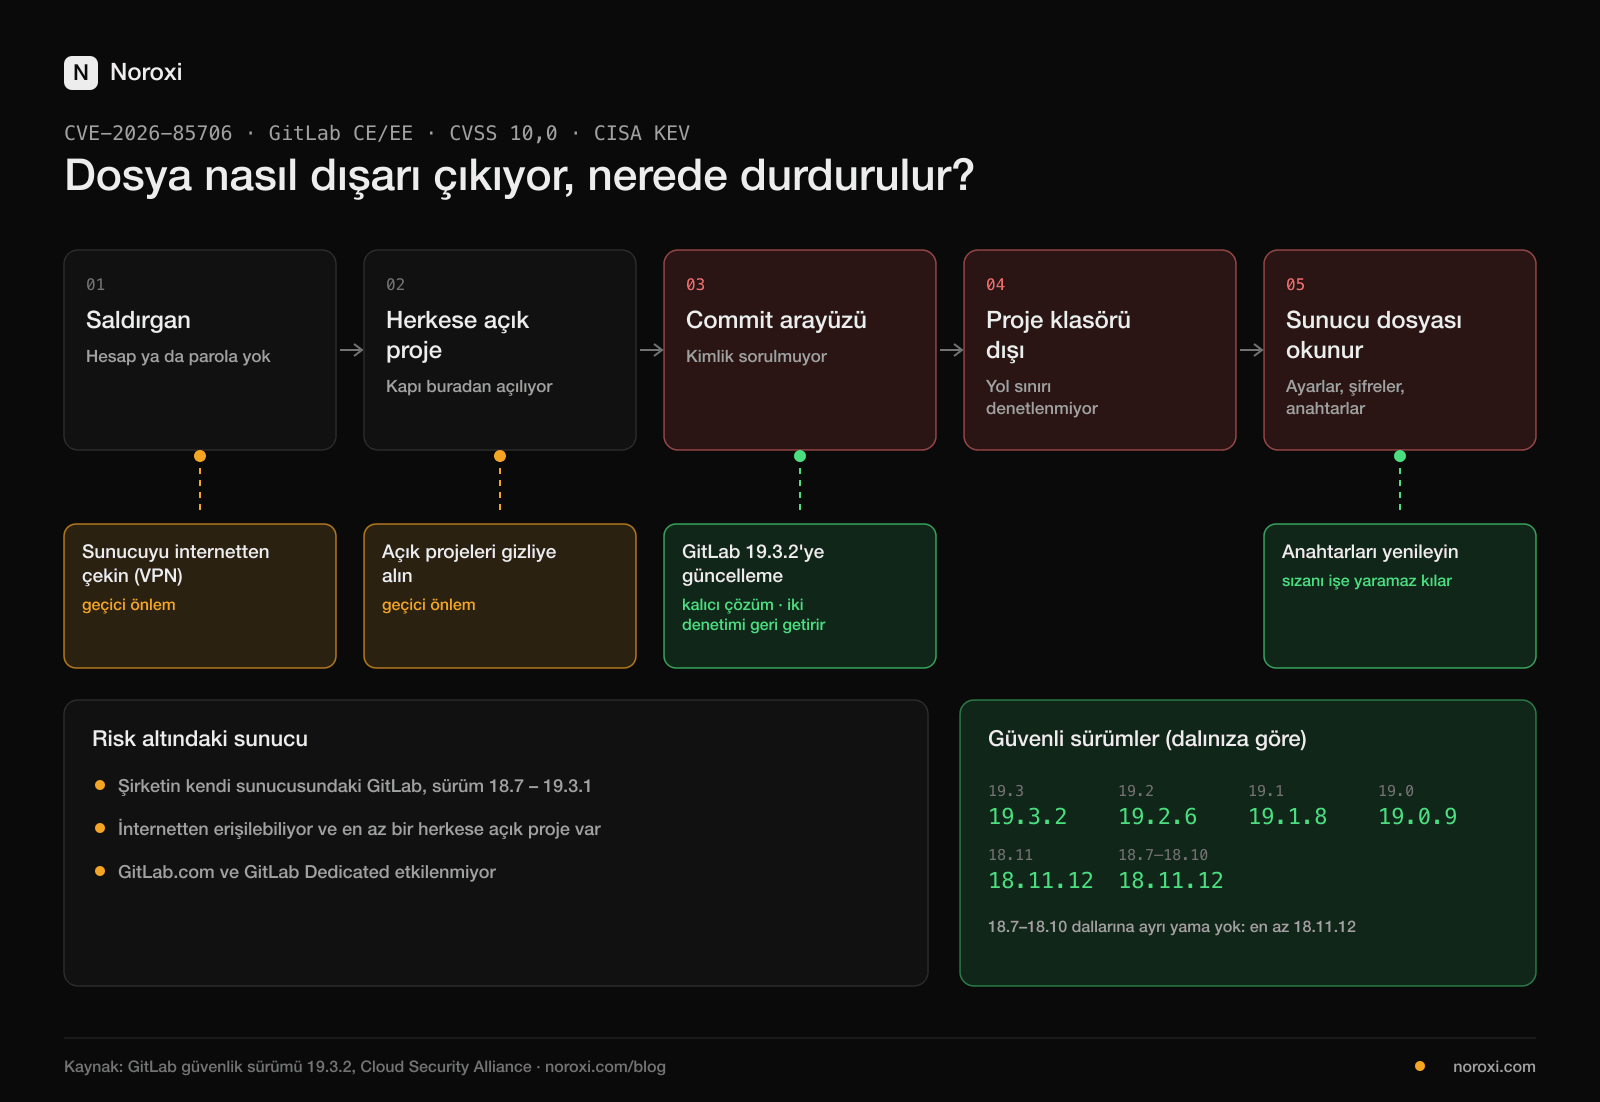
Kodda yapılan her değişikliğe "commit" denir. GitLab commit'leri başka programların da okuyabilmesi için bir arayüzle (API) sunar. GitLab'ın güvenlik sürümü notuna göre bu arayüzde iki denetim eksikti. Birincisi, istenen dosyanın projenin klasöründe kalıp kalmadığına yeterince bakılmıyordu (CWE-22, dizin geçişi). İkincisi, belirli koşullarda isteği yapanın kim olduğu hiç sorulmuyordu. İkisi bir araya gelince hesabı olmayan biri, isteği "bu projenin dosyası" gibi gösterip sunucunun başka bir köşesindeki dosyayı okuyabiliyor.
Bir benzetmeyle: arşiv görevlisi herkese açık raftaki bir klasörden sayfa isteyene fotokopi veriyor, ama ne kimlik soruyor ne de sayfanın gerçekten o klasörden çıktığına bakıyor. İsteği doğru yazan, müdürün kasasındaki belgenin fotokopisini de alıyor.
Kim risk altında?
Risk altındaki sunucu, GitLab Community Edition ya da Enterprise Edition'ın 18.7 ile 19.3.1 arasındaki bir sürümünü kendi altyapısında çalıştıran sunucudur. Yazılım şirketleri, ajanslar, üniversiteler ve kurumların iç geliştirme ekipleri çoğunlukla bu gruptadır.
Sunucu internetten erişilebiliyorsa risk en yüksek seviyede, çünkü taramalar internetteki GitLab sunucularını hazır araçlarla sırayla deniyor. Cloud Security Alliance'ın aktardığına göre bilinen yöntem için sunucuda en az bir herkese açık proje bulunması gerekiyor. Bunun ne kadar yaygın olduğunu ölçen bir kaynak yok, ama çoğu kurulumda en az bir açık proje vardır.
Okunabilen bir dosya neden bu kadar önemli? GitLab sunucusu çoğu zaman şirketin otomasyonunun anahtarlarını taşır: veritabanı ve e-posta sunucusu şifreleri, bulut depolama anahtarları, otomatik derlemelerde (CI/CD) kullanılan gizli değişkenler, erişim belirteçleri. Bunlardan biri sızdıysa saldırgan, GitLab'ı kapatsanız bile o anahtarla başka sistemlere girebilir.
Sunucunuz etkileniyor mu?
Sürümünüzü öğrenmenin üç yolu var:
- Tarayıcıdan: GitLab'da oturum açıp Yardım (soru işareti) menüsünü açın; kurulu sürüm menünün başında yazar.
- Yönetim alanından: Admin → Overview → Dashboard ekranındaki "Components" bölümü.
- Sunucudan (Linux paketiyle kurulduysa):
sudo gitlab-rake gitlab:env:info
Sürümünüz aşağıdaki tabloda kendi dalınız için yazan sürümden eskiyse etkileniyorsunuz.
En tehlikeli GitLab sunucusu, kimsenin hatırlamadığıdır. Yıllar önce bir proje için kurulmuş git.firmaniz.com ya da gitlab.firmaniz.com hâlâ açık olabilir. Noroxi'nin ücretsiz alt alan adı keşfi aracı, alan adınıza bağlı alt adresleri sertifika kayıtları ve DNS gibi herkese açık kaynaklardan listeler. Sunucunuza istek atmaz, hesap da istemez. Listede tanımadığınız bir git ya da gitlab adresi görürseniz sahibini bulun.
GitLab yılda birçok kez güvenlik sürümü çıkarıyor ve bu açıkta duyuru ile ilk tarama arasında tek bir gece vardı. Ücretsiz bir Noroxi hesabında GitLab'ı kullandığınız yazılımlar listesine ekleyebilirsiniz. Sürümünüzü de yazarsanız, yalnızca sizin sürümünüzü etkileyen yeni bir açık yayımlandığında bildirim alırsınız (nasıl çalışır). Hesap açmak istemiyorsanız her pazartesi o hafta saldırılarda kullanılan açıkları tek e-postada gönderiyoruz. Müşterilerinin sistemleriyle ilgilenen ajans ve BT firmaları bütün müşteri alan adlarını tek listede izleyip sonuçları kendi adlarıyla raporlayabilir: birden çok müşteri için Noroxi.
Ne yapmalısınız?
1. Bugün güncelleyin
| Kullandığınız dal | Güvenli sürüm |
|---|---|
| 19.3 | 19.3.2 |
| 19.2 | 19.2.6 |
| 19.1 | 19.1.8 |
| 19.0 | 19.0.9 |
| 18.11 | 18.11.12 |
| 18.7 – 18.10 | Bu dallara ayrı düzeltme çıkmadı: en az 18.11.12'ye geçin |
GitLab sürüm atlarken ara durakları zorunlu tutuyor. Birkaç dal birden atlayacaksanız önce GitLab'ın yükseltme yolu aracına bakın. Aynı güvenlik sürümü başka açıkları da kapatıyor, bu yüzden yalnızca bu düzeltmeyi değil sürümün tamamını kurun.
2. Hemen güncelleyemiyorsanız
GitLab resmî bir geçici önlem yayımlamadı ve güncellemeyi öneriyor. Cloud Security Alliance'ın önerdiği ara önlemler zaman kazandırır, açığı kapatmaz:
- Sunucuyu internetten çekin; yalnızca şirket ağından ya da VPN üzerinden erişilsin. Ara önlemlerin en etkilisi bu.
- Herkese açık projeleri geçici olarak "iç" ya da "gizli" görünürlüğe alın.
- Güvenlik duvarınızda (WAF) GitLab'a giden isteklerdeki dizin geçişi ifadelerini (
../ve kodlanmış biçimleri) engelleyin.
3. Güncelledikten sonra anahtarları yenileyin
Sunucunuz 10 Eylül'den sonra hem eski sürümde hem internete açık kaldıysa, okunabilecek her şeyi sızmış sayın. Kayıtlarda (log) iz bulamamanız da güvence sayılmaz, çünkü kayıtlar eksik olabilir. Yenilenmesi gerekenler:
- otomatik derlemelerin kullandığı CI/CD değişkenleri (bulut, sunucu ve ödeme sistemi anahtarları),
- kişisel, proje, grup, dağıtım (deploy) ve runner belirteçleri,
- yapılandırmadaki veritabanı, e-posta (SMTP), nesne depolama, LDAP ve OAuth şifreleri,
- sunucuda duran SSH anahtarları.
/etc/gitlab/gitlab-secrets.json dosyasını elle silip yeniden oluşturmayın. İçindeki gitlab_rails bölümü veritabanındaki şifreli alanların anahtarlarını taşır ve değişirse o veriler okunamaz hâle gelir. Diğer bölümleri GitLab'ın belgelediği adımlarla yenileyin (Hive Security).
Kayıtlarda şunlara bakın: commit arayüzüne giden, oturum açmamış kaynaklardan gelen, alışılmadık büyüklükte yanıt dönen ve kısa sürede çok sayıda projeye dokunan istekler. GitLab güvenlik sürümü notunda bu açık için üç hazır tespit kuralı da yayımladı.
Okunan dosyalar arasında müşterilerinizin ya da çalışanlarınızın kişisel verileri de olabilir. İz bulursanız KVKK kapsamında veri sorumlusu, ihlali öğrendiği andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirimde bulunmakla yükümlü (Kurul kararı 2019/10). Bu bilgi hukuki tavsiye değildir.
Emin değilseniz
Sunucunuzun etkilenip etkilenmediğinden, güncellemeden önce dosya okunup okunmadığından ya da hangi anahtarları yenilemeniz gerektiğinden emin değilseniz Noroxi ekibine yazın. Sizinle birlikte bakalım.
Kayıt bilgileri
| Kayıt | CVE-2026-85706 |
| Etkilenen | Kendi sunucusunda çalışan GitLab CE/EE, 18.7 – 19.3.1 (dala göre ayrıntı aşağıda) |
| Açık türü | Dizin geçişi ile kimlik doğrulamasız dosya okuma (CWE-22) |
| Gereken yetki | Yok: hesap, şifre ya da kullanıcı etkileşimi gerekmiyor |
| Önem | CVSS 3.1: 10,0 kritik (GitLab) |
| Sahada sömürü | CISA bilinen sömürülen açıklar listesine 11 Eylül 2026'da ekledi |
| Sömürülme olasılığı | EPSS %92, tüm kayıtların %99'undan yüksek (FIRST, 1 Ekim 2026) |
| Bulan | s3ntago (HackerOne hata ödül programı) |
Zaman çizelgesi
| Tarih | Ne oldu |
|---|---|
| 10 Eylül 2026 | GitLab 19.3.2, 19.2.6 ve 19.1.8'i yayımladı; GitLab.com zaten düzeltilmişti |
| 11 Eylül, 06.00 (UTC) | İnternet genelinde açığı arayan taramalar görüldü |
| 11 Eylül | CISA açığı "sahada sömürülüyor" listesine ekledi ve ABD federal kurumlarına 14 Eylül'e kadar süre verdi |
| 14 Eylül | Sömürülme olasılığı (EPSS) %1'den %11'e çıktı |
| 23 Eylül | Düzeltme 19.0.9 ve 18.11.12'ye de taşındı |
| 25 Eylül | Sömürülme olasılığı %91'e sıçradı |
Bütün dallar için güvenli sürümler
| Dal | Etkilenen | Güvenli sürüm |
|---|---|---|
| 19.3 | 19.3.0 – 19.3.1 | 19.3.2 |
| 19.2 | 19.2.0 – 19.2.5 | 19.2.6 |
| 19.1 | 19.1.0 – 19.1.7 | 19.1.8 |
| 19.0 | 19.0.0 – 19.0.8 | 19.0.9 |
| 18.11 | 18.11.0 – 18.11.11 | 18.11.12 |
| 18.7 – 18.10 | hepsi | 18.11.12 ya da daha yenisi |
| 18.6 ve öncesi | etkilenmiyor |
Kaynaklar
- GitLab: Kritik güvenlik sürümü 19.3.2, 19.2.6, 19.1.8
- Cloud Security Alliance: GitLab CVE-2026-85706 araştırma notu
- Hive Security: Dosya okuma açığını kapatın, sonra açığa çıkanı yenileyin
- GitLab: Gizli anahtar dosyasını yenileme
- NVD: CVE-2026-85706
- CISA: Bilinen Sömürülen Açıklar Kataloğu
- Noroxi CVE kaydı: sömürülme olasılığının günlük seyri ve kayıttaki değişiklikler
- GitLab'ın bütün kayıtlı açıkları
Bu yazı saldırı kodu ya da saldırı aracına bağlantı içermez.
Bu hafta sömürülenler · her pazartesi
KEV'e girenler, yeni PoC'ler, WordPress triyajı ve bu hafta ne yapmalı. Hesap gerekmez.