CVE-2025-39682, Linux çekirdeğinin TLS şifre çözme işini üstlenen bölümünde (kTLS) bir bellek açığı. Çekirdeğin 6.0 ve sonraki sürümlerini, kodu kendi çekirdeğine taşıyan Red Hat Enterprise Linux, AlmaLinux ve Rocky Linux 9 ile 10'u etkiliyor. Düzeltme Ağustos-Eylül 2025'te yayımlandı. Bir yıl sonra, 18 Eylül 2026'da ABD Siber Güvenlik Ajansı CISA açığı "sahada sömürülüyor" listesine ekledi (CISA).
Yapmanız gereken, sunucunuzu dağıtımınızın yamalı çekirdeğiyle yeniden başlatmak. Burada önemli olan yeniden başlatma: çekirdek paketi geçen yıl güncellenmiş olsa bile, sunucu o günden beri yeniden başlatılmadıysa hâlâ eski çekirdek çalışıyor. Açığın dışarıdan tetiklenebilmesi için sunucuda kTLS'i kullanan bir uygulama olması gerekiyor; çoğu sunucuda kTLS kapalıdır, ama açık olup olmadığını aşağıdaki komutlarla bir dakikada öğrenebilirsiniz.
Açık nasıl oluşuyor?
Bir web sitesine HTTPS ile bağlandığınızda veriler TLS ile şifrelenir. Şifre çözme işini normalde web sunucusu (ör. nginx) kendisi yapar. kTLS ("kernel TLS") bu işin bir kısmını Linux çekirdeğine devreden bir özellik. Amaç hız: veri, uygulamaya uğramadan doğrudan çekirdekte çözülüp yerine konur.
TLS ile gelen veri "kayıt" denen paketler hâlinde akar. Kayıtların bir türü vardır: asıl veri ya da bağlantıyı yöneten kontrol mesajı. Çekirdek bir okumada ya yalnızca veri kayıtlarını ya da tek bir kontrol kaydını işler, türü değişince durur ve kalan kaydı bir bekleme sırasına koyar. Hızlı yol yalnızca veri kayıtları için açıktır.
Çekirdeğin düzeltme kaydına göre gözden kaçan durum şu: bekleme sırasındaki ilk kayıt boşsa (uzunluğu sıfırsa) tür denetimi atlanıyor ve ardından gelen farklı türdeki kayıt yanlışlıkla hızlı yola giriyor. Çekirdek o kayıt için yanlış varsayımlarla çalışınca kendi belleğini bozabiliyor (CWE-754, olağan dışı durumun denetlenmemesi).
Bir benzetmeyle: postanede ayırma bandı her seferinde ya yalnızca sıradan mektupları ya da tek bir taahhütlü zarfı işliyor ve türü değişince duruyor. Ama banttaki ilk zarf boşsa görevli türe bakmayı unutuyor ve taahhütlü zarf sıradan mektupların hızlı kanalına düşüyor.
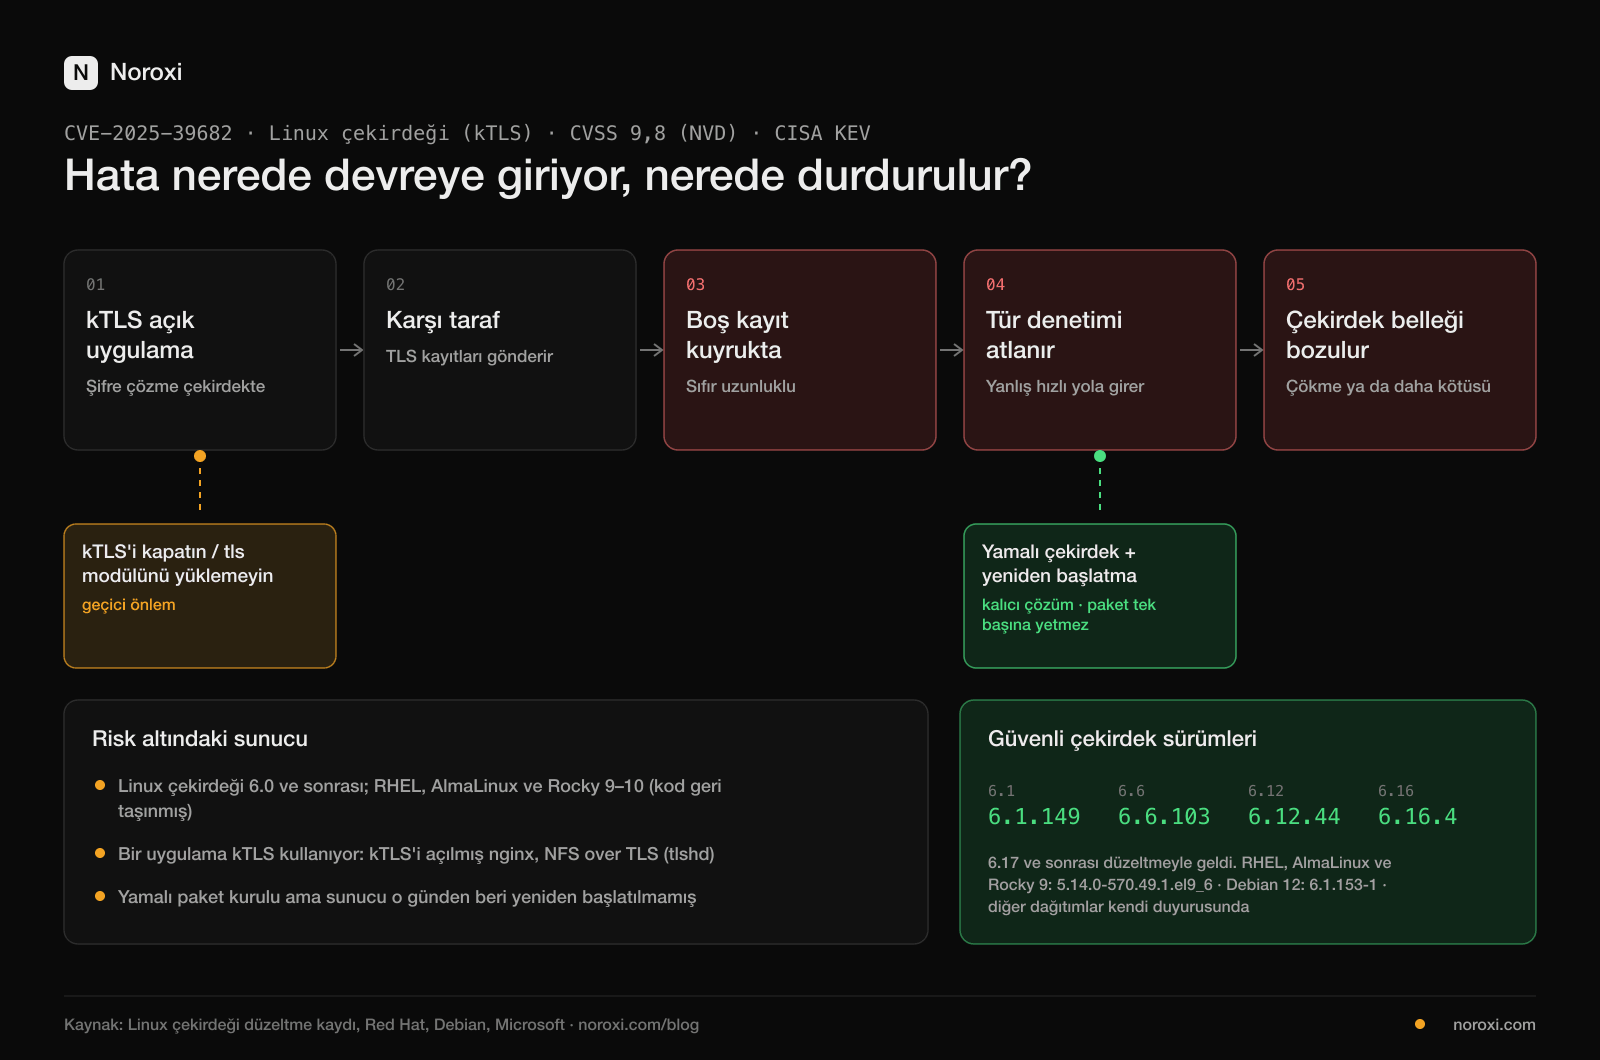
Hangi sunucular risk altında?
Önem puanları kaynağa göre farklı. NVD açığı 10 üzerinden 9,8 ile ağ üzerinden, hesapsız ve kolay sömürülebilir sayıyor. Red Hat ise kendi ürünleri için 7,0 veriyor ve sömürüyü zor görüyor; Red Hat'in açıklamasına göre açık ancak çekirdek TLS kullanılıyorsa uzaktan tetiklenebiliyor. CISA saldırılar hakkında ayrıntı vermedi: kim, hangi sistemlere, hangi yolla, bilinmiyor.
Bu yüzden riski üç koşula göre tartın:
- Çekirdeğiniz etkilenen aralıkta mı? Linux 6.0 ve sonrası, ayrıca RHEL, AlmaLinux ve Rocky Linux 9 ile 10. RHEL 6, 7 ve 8 etkilenmiyor.
- Sunucunuzda kTLS kullanan bir uygulama var mı? Örnekler: kTLS'i açıkça etkinleştirilmiş nginx, TLS üzerinden NFS (
tlshd). Ayar yapılmadıysa çoğu kurulumda kTLS kullanılmaz. - Sunucuda başkalarının kod çalıştırabildiği bir ortam var mı? Paylaşımlı barındırma, konteyner platformları ve derleme (CI) sunucuları buna örnek. TuxCare'in aktardığına göre, Google'ın çekirdek güvenlik yarışmasının test ortamında sıradan kullanıcıyı yönetici (root) yapan bir araştırma kodu yayımlandı; TuxCare bu kodun üretimdeki RHEL çekirdeklerinde doğrudan çalışmadığını da not ediyor.
Sömürülme olasılığı (EPSS) düşük görünüyor: %2 (FIRST, 24 Eylül 2026). Ama CISA listesinden önce %0,1 olan oran bir hafta içinde on beş kattan fazla arttı ve şimdi tüm kayıtların %86'sından yüksek.
Sunucunuz etkileniyor mu?
Sunucuda bir terminal açıp şu üç komuta bakın:
- Çalışan çekirdek:
uname -r. Sonucu aşağıdaki tabloyla karşılaştırın; RHEL ailesinde5.14.0-570.49.1.el9_6ya da sonrası güvenli. - Yeniden başlatma bekleyen güncelleme: Debian ve Ubuntu'da
/var/run/reboot-requireddosyası varsa, RHEL ailesindeneeds-restarting -r"Reboot is required" diyorsa yeni çekirdek kurulmuş ama devreye girmemiş demektir. - kTLS kullanımı:
lsmod | grep -w tlsboş dönüyorsa çekirdeğin TLS modülü yüklü değildir. Yüklüysecat /proc/net/tls_statiçindekiTlsCurrRxSwveTlsCurrRxDevicedeğerleri o an kTLS ile şifresi çözülen bağlantı sayısını gösterir.
Paylaşımlı hosting kullanıyorsanız bu komutlara erişiminiz olmayabilir. O durumda hosting firmanıza "CVE-2025-39682 için yamalı çekirdekle yeniden başlatıldınız mı?" diye sorun; bu soruyu yanıtlayabilmeleri gerekir.
Sunucunuzdaki yazılımları ve sürümlerini ücretsiz bir Noroxi hesabına bir kez yazarsanız, Linux çekirdeği ya da kullandığınız başka bir yazılım için yeni bir açık yayımlandığında, yalnızca sizin sürümünüzü etkiliyorsa bildirim alırsınız (nasıl çalışır). Bu açığın gösterdiği gibi, bir kaydın önemi yıllar sonra değişebilir: bir yıllık bir kayıt bir gecede "sahada sömürülüyor" listesine girdi. Hesap açmak istemiyorsanız her pazartesi o hafta saldırılarda kullanılan açıkları tek e-postada gönderiyoruz. Müşteri sunucularıyla ilgilenen ajans ve BT firmaları için: birden çok müşteri için Noroxi.
Ne yapmalısınız?
1. Yamalı çekirdeği kurun ve yeniden başlatın
Dağıtımınızın normal güncelleme komutuyla çekirdeği güncelleyin (apt upgrade, dnf upgrade) ve sunucuyu yeniden başlatın. Ardından uname -r ile yeni çekirdeğin çalıştığını doğrulayın.
| Dağıtım | Güvenli çekirdek |
|---|---|
| RHEL, AlmaLinux, Rocky Linux 9 | 5.14.0-570.49.1.el9_6 ya da sonrası |
| Debian 12 (bookworm) | 6.1.153-1 ya da sonrası |
| Debian 13 (trixie) | 6.12.48-1 ya da sonrası |
| Debian 11 (bullseye) | Varsayılan çekirdek etkilenmiyor; ek 6.1 çekirdeği kullanıyorsanız 6.1.153-1~deb11u1 |
| Azure Linux 3.0 | 6.6.104.2-1 |
| Ubuntu | Ubuntu güvenlik sayfasında kendi sürümünüze bakın |
Kendi çekirdeğinizi derliyorsanız dal sürümleri yazının sonundaki tabloda.
Sunucuyu yeniden başlatamıyorsanız canlı yama (livepatch) hizmetleri bu açık için yama yayımladı: SUSE Linux Enterprise 15 SP6 ve SP7 ile EL9/EL10 için KernelCare. Canlı yama kullanıyorsanız yamanın çalışan çekirdeğe gerçekten uygulandığını hizmetin kendi komutuyla kontrol edin.
2. Hemen yeniden başlatamıyorsanız
kTLS'i bilerek açtıysanız uygulamada kapatın; şifre çözme işi yeniden uygulamaya döner, biraz daha fazla işlemci harcanır (TuxCare). Red Hat'in önerdiği önlem, çekirdeğin tls modülünün yüklenmesini engellemek (Red Hat). İkisi de geçici: asıl çözüm yamalı çekirdek.
3. Sonrası
Çekirdek açıklarında saldırının izi çoğu zaman kayıtlarda kalmaz. Açıklanamayan çekirdek çökmeleri (journalctl -k ya da dmesg içinde "BUG" ve "Oops" satırları) gördüyseniz ve sunucuda başkaları kod çalıştırabiliyorsa, sunucuyu temiz bir kurulumdan yeniden kurmayı düşünün. Siemens, içinde Linux çalışan bazı endüstriyel ürünleri için ayrı bir duyuru yayımladı; Linux tabanlı cihazlarınız varsa üreticinin duyurusuna bakın.
Emin değilseniz
Sunucunuzun etkilenip etkilenmediğinden, kTLS kullanıp kullanmadığınızdan ya da güncellemenin devreye girip girmediğinden emin değilseniz Noroxi ekibine yazın. Sizinle birlikte bakalım.
Kayıt bilgileri
| Kayıt | CVE-2025-39682 |
| Etkilenen | Linux çekirdeği 6.0 ve sonrası, düzeltilmiş dal sürümlerinden önce; RHEL, AlmaLinux, Rocky Linux 9 ve 10 |
| Açık türü | Olağan dışı durumun denetlenmemesi, kTLS alma yolunda bellek bozulması (CWE-754) |
| Koşul | Uzaktan tetikleme için sunucuda kTLS kullanan bir uygulama |
| Önem | CVSS 3.1: 9,8 kritik (NVD) · 7,0 (Red Hat, kendi ürünleri için) |
| Sahada sömürü | CISA bilinen sömürülen açıklar listesine 18 Eylül 2026'da ekledi; fidye yazılımında kullanımı bilinmiyor |
| Sömürülme olasılığı | EPSS %2, tüm kayıtların %86'sından yüksek (FIRST, 24 Eylül 2026) |
Zaman çizelgesi
| Tarih | Ne oldu |
|---|---|
| 19 Ağustos 2025 | Düzeltme Linux çekirdeğine girdi |
| 5 Eylül 2025 | Kayıt yayımlandı |
| 29 Eylül 2025 | Red Hat, RHEL 9 ve 10 için yamalı çekirdeği yayımladı |
| 1 Temmuz 2026 | Sömürülme olasılığı (EPSS) %0,1 |
| 18 Eylül 2026 | CISA açığı "sahada sömürülüyor" listesine ekledi ve ABD federal kurumlarına 21 Eylül'e kadar süre verdi |
| 24 Eylül 2026 | Sömürülme olasılığı %2'ye çıktı |
Çekirdek dallarına göre güvenli sürümler
| Dal | Güvenli sürüm |
|---|---|
| 6.1 | 6.1.149 |
| 6.6 | 6.6.103 |
| 6.12 | 6.12.44 |
| 6.16 | 6.16.4 |
| 6.17 ve sonrası | Düzeltmeyle geldi |
| 5.15 ve öncesi | Etkilenmiyor (dağıtımın geri taşıdığı çekirdekler hariç) |
Kaynaklar
- Linux çekirdeği düzeltme kaydı
- CISA: Bilinen sömürülen açıklar kataloğuna eklenen açık (18 Eylül 2026)
- Red Hat: CVE-2025-39682 · RHSA-2025:16880
- Debian güvenlik takibi: CVE-2025-39682
- Ubuntu: CVE-2025-39682
- TuxCare: CISA listesine giren üç eski Linux çekirdeği açığı
- Siemens: SSA-032379
- NVD: CVE-2025-39682
- Noroxi CVE kaydı: sömürülme olasılığının seyri ve dağıtımlara göre düzeltmeler
- Linux'un bütün kayıtlı açıkları
Bu yazı saldırı kodu ya da saldırı aracına bağlantı içermez.
Bu hafta sömürülenler · her pazartesi
KEV'e girenler, yeni PoC'ler, WordPress triyajı ve bu hafta ne yapmalı. Hesap gerekmez.