22 Eylül 2026'da WordPress 7.1.2 yayımlandı. İlk saldırı denemesi aynı gün, öğlene doğru geldi. Ertesi gün internette hazır tarama araçları dolaşıyordu ve trafik ilk akşamın on katına çıkmıştı (Patchstack).
Sebep, WordPress'in kendisinde, yani eklentide ya da temada değil çekirdekte bulunan bir açık: CVE-2026-87902. Hesabı ya da şifresi olmayan biri, uygun koşulları taşıyan bir sitede sunucuya kendi komutlarını çalıştırtabiliyor. 4.7'den bu yana çıkan bütün WordPress sürümleri etkileniyor.
Kısaca: WordPress'iniz 7.1.2 (ya da kullandığınız dalın aşağıdaki tabloda yazan sürümü) değilse bugün güncelleyin. Bu yazıda açığın neden oluştuğunu, hangi sitelerin daha büyük risk altında olduğunu, sitenizi nasıl kontrol edeceğinizi ve güncelledikten sonra neye bakmanız gerektiğini bulacaksınız.
Açık nasıl oluşuyor?
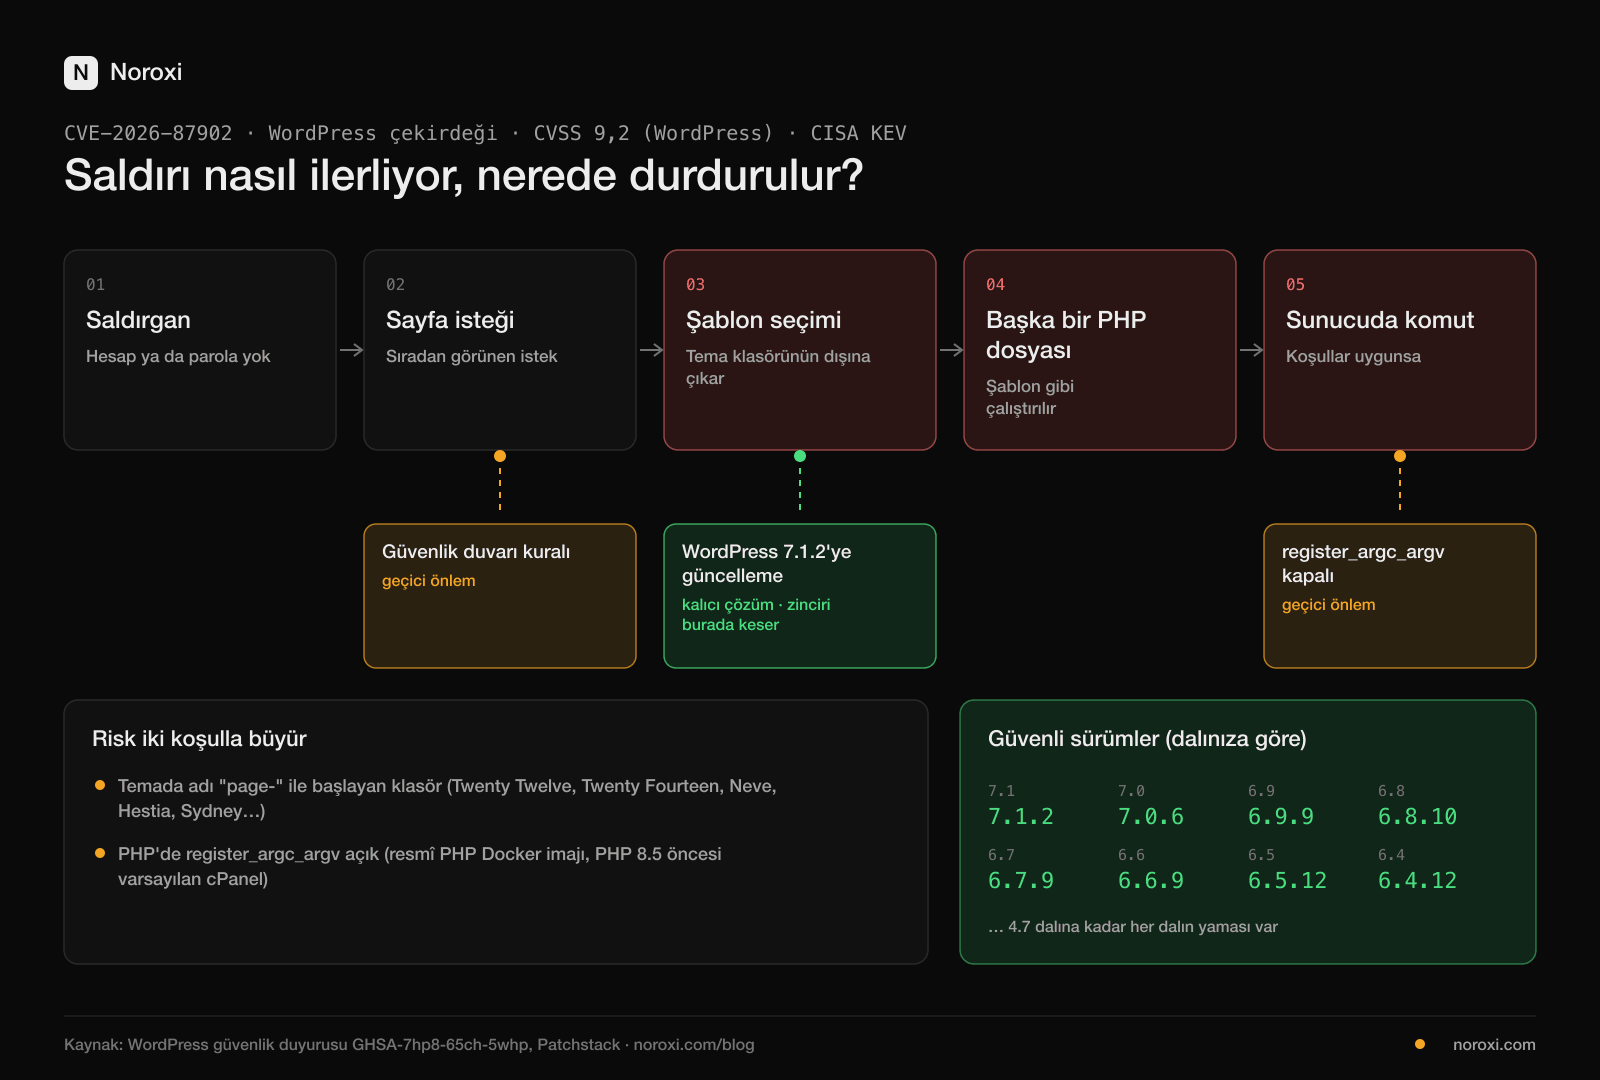
WordPress bir sayfayı gösterirken hangi şablon dosyasını kullanacağına sayfanın adına bakarak karar verir. "hakkimizda" adlı sayfa için temada page-hakkimizda.php diye bir dosya var mı, ona bakar. Bu ad ziyaretçinin gönderdiği istekten gelir; WordPress de onu kullanmadan önce temizler.
Sorun bu temizlikte. Adın içine "bir üst klasöre çık" anlamına gelen ../ gibi ifadeler doğrudan yazılırsa filtre bunları ayıklıyor. Ama aynı ifadeler kodlanmış biçimde yazılırsa filtreden sağ çıkıyor ve WordPress adı daha sonraki bir adımda çözerken yeniden ortaya çıkıyor. Sonuçta WordPress şablon klasörünün dışına çıkıp sunucudaki başka bir PHP dosyasını yükleyebiliyor (CWE-98, yerel dosya dahil etme).
Bir benzetmeyle: binanın kapısındaki görevli ziyaretçinin kartında "3. kat" yazdığını kontrol edip içeri alıyor; kart ancak asansörde çözülüyor ve "kazan dairesi" yazıyor.
Hangi siteler daha büyük risk altında?
Açığın işe yaraması için iki koşul var (WordPress güvenlik duyurusu):
- Temanızda adı
page-ile başlayan bir klasör olmalı (ör.page-templates). Duyuru bu durumdaki temalar arasında eski varsayılan temalar Twenty Twelve ve Twenty Fourteen ile Neve, Hestia ve Sydney'yi sayıyor. Alt tema kullanıyorsanız ana temaya da bakın. - Saldırgan için işe yarar bir PHP dosyası sunucuda bulunmalı. Duyuruya göre bilinen yöntem PHP'nin
register_argc_argvayarı açıkken çalışıyor. Bu ayar resmî PHP Docker imajında ve PHP 8.5'ten eski sürüm kullanan varsayılan cPanel kurulumlarında açık.
İki koşul birden varsa sonuç uzaktan kod çalıştırma: sitenizin sunucusunda başkasının komut çalıştırması. Yalnızca ilki varsa sunucudaki dosyalar okunabiliyor.
Temanız listede yok diye rahatlamayın: liste örnek, eksiksiz değil. Saldırılar da sitenin temasına bakmıyor; hazır araçlar internetteki WordPress sitelerini sırayla deniyor.
Siteniz etkileniyor mu?
Üç yoldan biriyle bakabilirsiniz:
- Yönetim panelinden: Başlangıç → Güncellemeler. Sürümünüz orada yazar; güncelleme bekliyorsa aynı ekrandan başlatırsınız.
- Komut satırından (WP-CLI kuruluysa):
wp core version - Hiçbir yere giriş yapmadan, dışarıdan: aşağıdaki kutuya alan adınızı yazın.
WP Lens nedir? Noroxi'nin ücretsiz WordPress tarayıcısı. Sitenize bir şey kurmanız ya da şifre vermeniz gerekmez; sitenin zaten herkese açık gösterdiği izlerden WordPress sürümünü, eklentileri ve temayı okur. Bunları 14.000'den fazla eklenti ve temaya ait 30.000'den fazla kayıtlı açıkla karşılaştırır. Ayrıca kullanıcı adlarının dışarıdan okunabilmesi, açık kalmış dosya listeleri gibi sık rastlanan ayar hatalarına da bakar. Sürümünüzü gizlediyseniz "sürüm okunamadı" der; o durumda yukarıdaki ilk iki yolu kullanın.
Bir sonraki açığı beklemek zorunda değilsiniz. CVE-2026-87902'nin yaşadığı hız istisna değil, artık kural: açığın duyurulmasıyla ilk saldırı arasında saatler var. Ücretsiz bir Noroxi hesabıyla sitenizi izlemeye alırsanız WP Lens sitenizi düzenli aralıklarla yeniden tarar. Kullandığınız bir eklentide, temada ya da WordPress'in kendisinde yeni bir açık yayımlandığında, siz haber sitelerini takip etmeden size bildirir. Ücretsiz hesap açın, sitenizi bir kez ekleyin, gerisini sistem takip etsin. Hesap açmak istemiyorsanız her pazartesi o hafta saldırılarda kullanılan açıkları tek e-postada gönderiyoruz.
Birden çok siteyle ilgileniyorsanız (bir ajans, serbest çalışan geliştirici ya da şirketin BT ekibi olarak) bütün sitelerinizi aynı listeye ekleyip hepsini birlikte izleyebilir, sonuçları sitenin sahibine kendi adınızla raporlayabilirsiniz: birden çok site için Noroxi. WordPress sürümünü gizleyen sitelerde eklenti listesini WP Lens sayfasına yapıştırarak siteye hiç istek atmadan kontrol edebilirsiniz.
Ne yapmalısınız?
1. Bugün güncelleyin
WordPress güvenlik düzeltmesini 4.7'ye kadar bütün dallara taşıdı. Ana sürüme geçemiyorsanız kendi dalınızın sürümüne geçmeniz yeterli:
| Kullandığınız dal | Güvenli sürüm |
|---|---|
| 7.1 | 7.1.2 |
| 7.0 | 7.0.6 |
| 6.9 | 6.9.9 |
| 6.8 | 6.8.10 |
| 6.7 | 6.7.9 |
| 6.6 | 6.6.9 |
| 6.5 | 6.5.12 |
| 6.4 ve daha eski | Yazının sonundaki tam tabloya bakın |
Otomatik güncelleme açıksa siteniz bu sürümü büyük olasılıkla almıştır, ama gene de kontrol edin: otomatik güncelleme dosya izinleri ya da bir eklenti yüzünden sessizce başarısız olabiliyor.
2. Hemen güncelleyemiyorsanız
Özel bir tema uyumsuzluğu ya da hosting kısıtı yüzünden bugün güncelleyemiyorsanız Patchstack'in önerdiği iki geçici önlem var:
- Sayfa adında dizin geçişini engelleyin. Güvenlik duvarınızda (WAF) ya da sunucu kurallarınızda
pagenamedeğerinde kodlanmış../içeren istekleri reddedin. Gerçek sayfa adlarında bu ifade hiç geçmez, yani meşru ziyaretçiyi etkilemez. - PHP'de
register_argc_argvayarını kapatın. Açığı kapatmaz ama bilinen yöntemin koda dönüşmesini engeller. Patchstack'in ifadesiyle bu, "bilgi sızıntısıyla kod çalıştırma arasındaki fark". Hosting panelinizin PHP ayarlarından ya da hosting firmanızdan isteyerek kapatabilirsiniz.
İkisi de geçici. Asıl çözüm güncellemek.
3. Güncelledikten sonra iz arayın
22 Eylül'den sonra güncellediyseniz sitenizin bu arada denenmiş olma ihtimali yüksek. Şunlara bakın:
/tmpve/var/tmpklasörleri: Saldırganlar dosyalarını buraya bırakıyor. Orada tanımadığınız.phpdosyaları varsa sunucuyu ele geçirilmiş sayın.- Erişim kayıtları (log):
pagenamedeğerinde kodlanmış../içeren,pagenameilepage_id'nin birlikte sitenin ana adresine ya da/index.php'ye gönderildiği istekler. - Normal bir sayfa adresinden RSS ya da OPML içeriği dönen başarılı (200) yanıtlar: Patchstack bunu başarılı bir dosya dahil etmenin işareti olarak veriyor.
- Yönetici hesapları ve dosyalar: son haftalarda eklenen yönetici, değişen çekirdek dosyaları (
wp core verify-checksums).
Bir iz bulursanız: veritabanı şifresini ve wp-config.php içindeki güvenlik anahtarlarını değiştirin, orada sakladığınız üçüncü taraf API anahtarlarını yenileyin, sunucuyu temiz bir yedekten kurmayı düşünün.
Emin değilseniz
Sitenizin etkilenip etkilenmediğinden, güncellemeden önce saldırıya uğrayıp uğramadığından emin değilseniz ya da birden çok siteyi bir arada kontrol etmeniz gerekiyorsa Noroxi ekibine yazın. Sizinle birlikte bakalım.
Kayıt bilgileri
| Kayıt | CVE-2026-87902 |
| Etkilenen | WordPress çekirdeği, 4.7.0 – 7.1.1 |
| Açık türü | Yol geçişi ile yerel dosya dahil etme (CWE-98); koşullara bağlı uzaktan kod çalıştırma |
| Gereken yetki | Yok: hesap, şifre ya da kullanıcı etkileşimi gerekmiyor |
| Önem | CVSS 4.0: 9,2 Kritik (WordPress) · CVSS 3.1: 8,1 Yüksek (NVD) |
| Sahada sömürü | CISA bilinen sömürülen açıklar listesine 25 Eylül 2026'da ekledi |
| Sömürülme olasılığı | EPSS %39: tüm kayıtların %98'inden yüksek (18 Ekim 2026) |
| Türkiye | Siber Güvenlik Başkanlığı bildirimi TR-26-1350, 16 Ekim 2026 · tüm ulusal bildirimler |
| Bulan | Robert Ressl |
Zaman çizelgesi
| Tarih | Ne oldu |
|---|---|
| 22 Eylül 2026 | WordPress 7.1.2 ve güvenlik duyurusu yayımlandı. İlk saldırı denemesi aynı gün 11:49'da (UTC) görüldü |
| 23 Eylül | Hazır tarama araçları dolaşımda; saldırı trafiği ilk akşamın on katı |
| 25 Eylül | CISA açığı "sahada sömürülüyor" listesine ekledi |
| 2 Ekim | Sömürülme olasılığı (EPSS) %45 ile zirvede |
| 16 Ekim | Türkiye Siber Güvenlik Başkanlığı bildirim yayımladı |
Bütün dallar için güvenli sürümler
| Dal | Güvenli sürüm | Dal | Güvenli sürüm |
|---|---|---|---|
| 7.1 | 7.1.2 | 5.8 | 5.8.17 |
| 7.0 | 7.0.6 | 5.7 | 5.7.19 |
| 6.9 | 6.9.9 | 5.6 | 5.6.21 |
| 6.8 | 6.8.10 | 5.5 | 5.5.22 |
| 6.7 | 6.7.9 | 5.4 | 5.4.23 |
| 6.6 | 6.6.9 | 5.3 | 5.3.25 |
| 6.5 | 6.5.12 | 5.2 | 5.2.28 |
| 6.4 | 6.4.12 | 5.1 | 5.1.26 |
| 6.3 | 6.3.12 | 5.0 | 5.0.29 |
| 6.2 | 6.2.13 | 4.9 | 4.9.33 |
| 6.1 | 6.1.14 | 4.8 | 4.8.32 |
| 6.0 | 6.0.16 | 4.7 | 4.7.37 |
| 5.9 | 5.9.18 |
Kaynaklar
- WordPress güvenlik duyurusu (GHSA-7hp8-65ch-5whp)
- Patchstack: Saldırganlar yamadan saatler sonra WordPress sitelerini yoklamaya başladı
- NVD: CVE-2026-87902
- CISA: Bilinen Sömürülen Açıklar Kataloğu
- Siber Güvenlik Başkanlığı: TR-26-1350
- Noroxi CVE kaydı: sömürülme olasılığının günlük seyri ve kayıttaki değişiklikler
- WordPress'in bütün kayıtlı açıkları
Bu yazı saldırı kodu ya da saldırı aracına bağlantı içermez.
Bu hafta sömürülenler · her pazartesi
KEV'e girenler, yeni PoC'ler, WordPress triyajı ve bu hafta ne yapmalı. Hesap gerekmez.