22 сентября 2026 года вышел WordPress 7.1.2. Первая попытка атаки пришла в тот же день, ещё до обеда. Уже на следующее утро в сети ходили готовые сканеры, а атакующий трафик вырос в десять раз по сравнению с первым вечером (Patchstack).
Причина — CVE-2026-87902, уязвимость в ядре WordPress, а не в плагине или теме. На сайте, где сошлись нужные условия, человек без учётной записи и пароля может заставить ваш сервер выполнять свои команды. Затронуты все версии WordPress начиная с 4.7.
Коротко: если у вас не 7.1.2 (или не исправленная версия вашей ветки из таблицы ниже), обновитесь сегодня. Дальше — почему возникает уязвимость, какие сайты в зоне особого риска, как проверить свой и что искать после обновления.
Откуда берётся уязвимость
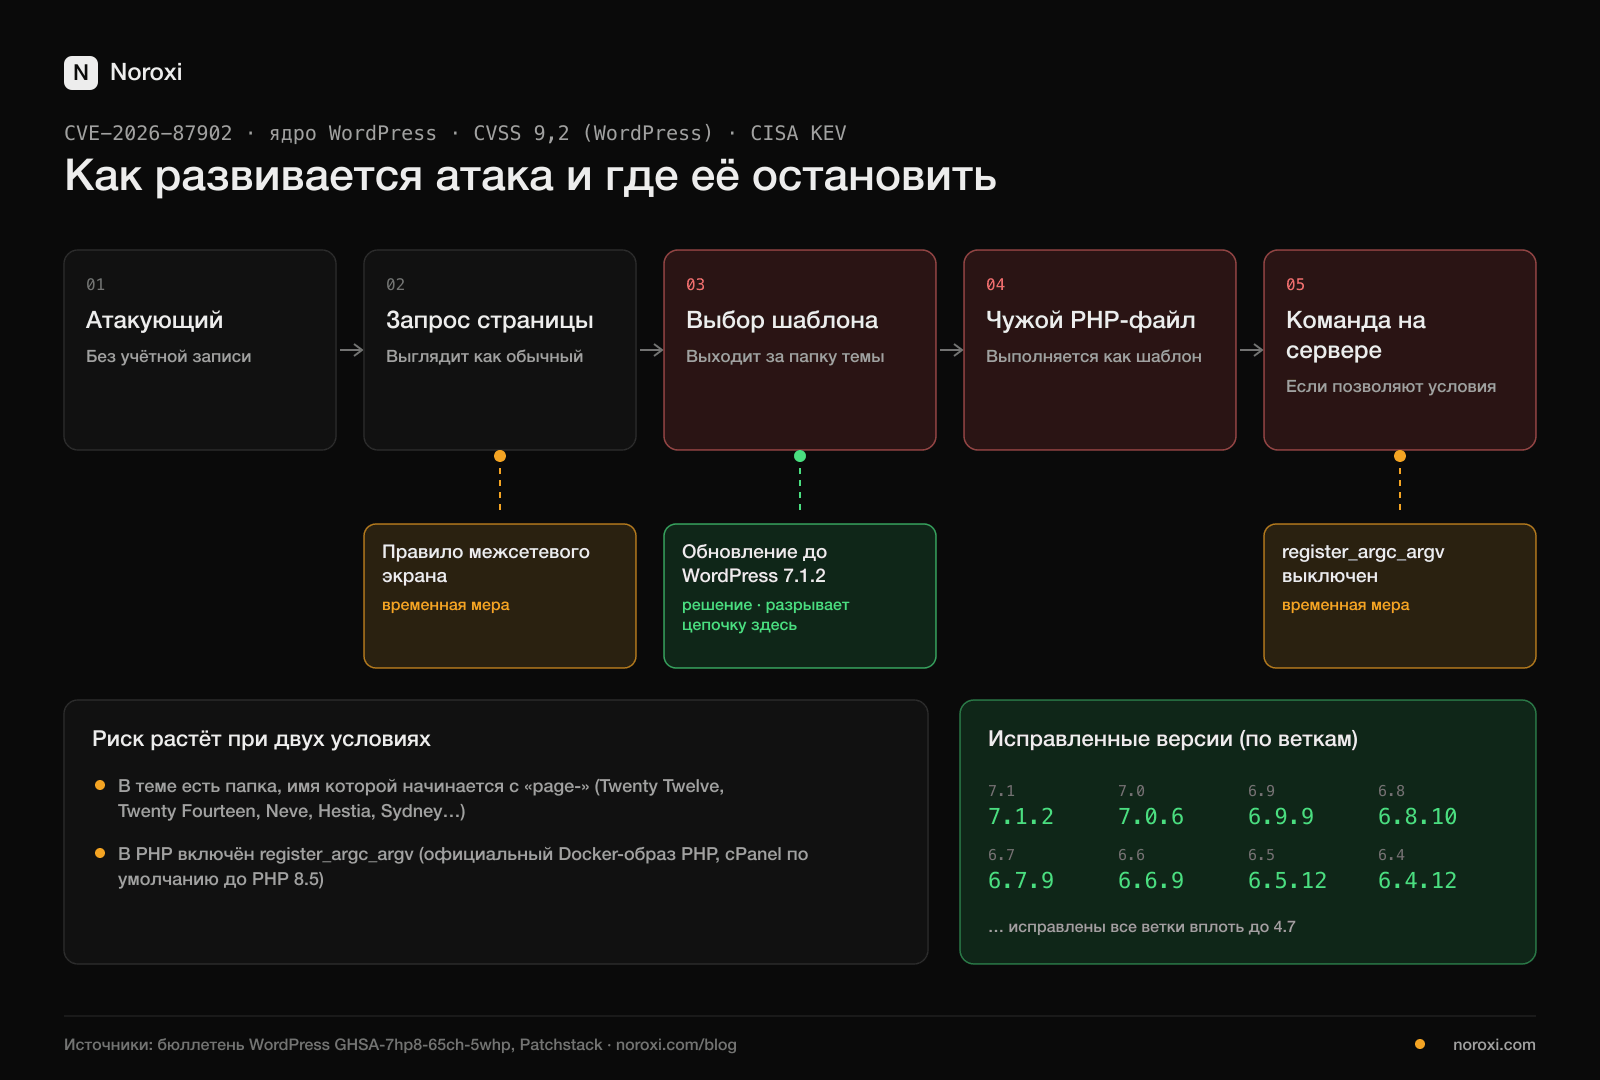
Показывая страницу, WordPress выбирает файл шаблона по имени страницы. Для страницы «about» он проверяет, есть ли в теме page-about.php. Имя приходит из запроса посетителя, поэтому WordPress сначала его очищает.
Сбой — именно в очистке. Если в имени прямым текстом написать ../ («подняться на папку выше»), фильтр это вырежет. Но в закодированном виде та же последовательность проходит фильтр и снова появляется, когда WordPress на следующем шаге раскодирует имя. В итоге WordPress выходит за пределы папки темы и подключает другой PHP-файл с сервера (CWE-98, включение локальных файлов).
Похоже на охранника, который проверил, что в пропуске написано «3-й этаж», и пропустил посетителя. Пропуск расшифровывается только в лифте, и там написано «котельная».
Каким сайтам угрожает сильнее всего
Нужно совпадение двух условий (бюллетень безопасности WordPress):
- В теме есть папка верхнего уровня, имя которой начинается с
page-(например,page-templates). В бюллетене названы старые стандартные темы Twenty Twelve и Twenty Fourteen, а также Neve, Hestia и Sydney. Если у вас дочерняя тема, проверьте и родительскую. - На сервере есть PHP-файл, полезный атакующему. Известная техника работает, когда в PHP включена настройка
register_argc_argv. По данным бюллетеня, она включена в официальном Docker-образе PHP и в стандартных установках cPanel с PHP старше 8.5.
Если выполнены оба условия, это удалённое выполнение кода: посторонний запускает команды на вашем сервере. Если только первое — можно читать файлы на сервере.
Не успокаивайтесь, если вашей темы нет в списке: это примеры, а не полный перечень. И атакующие тему не проверяют — автоматические сканеры просто перебирают все сайты на WordPress подряд.
Касается ли это вашего сайта
Проверить можно тремя способами:
- В админке: Консоль → Обновления. Там указана версия, а если обновление ждёт, его можно запустить с того же экрана.
- Из командной строки (если есть WP-CLI):
wp core version - Снаружи, ни во что не входя: впишите домен в поле ниже.
Что такое WP Lens? Это бесплатный сканер WordPress от Noroxi. Ничего устанавливать и никаких паролей не нужно: он определяет версию WordPress, плагины и тему по тому, что сайт и так показывает публично, и сверяет их с более чем 30 000 известных уязвимостей в более чем 14 000 плагинов и тем. Заодно он находит типичные ошибки настройки — например, логины пользователей, которые видны снаружи, или открытые списки файлов. Если версия скрыта, сканер так и скажет — тогда воспользуйтесь одним из первых двух способов.
Следующую уязвимость можно не ждать. Скорость, как у CVE-2026-87902, уже не исключение: между публикацией уязвимости и первой атакой теперь проходят часы. Добавьте сайт в бесплатную учётную запись Noroxi, и WP Lens будет регулярно проверять его заново. Когда выйдет новая уязвимость в плагине, теме или версии WordPress, которые стоят у вас, вы узнаете об этом от нас, а не из новостей. Создайте бесплатную учётную запись, добавьте сайт один раз — дальше система следит сама. Не хотите регистрироваться? Каждый понедельник мы присылаем одно письмо с уязвимостями, которые эксплуатировались на этой неделе.
Отвечаете за несколько сайтов — как агентство, фрилансер или ИТ-отдел компании? Соберите их в один список, следите за всеми сразу и отправляйте отчёты владельцам под своим именем: Noroxi для нескольких сайтов. Если сайт скрывает версию WordPress, вставьте список плагинов в WP Lens — проверка пройдёт без единого запроса к сайту.
Что делать
1. Обновитесь сегодня
WordPress перенёс исправление во все ветки вплоть до 4.7. Если перейти на последнюю версию нельзя, достаточно обновиться до исправленной версии своей ветки:
| Ваша ветка | Исправленная версия |
|---|---|
| 7.1 | 7.1.2 |
| 7.0 | 7.0.6 |
| 6.9 | 6.9.9 |
| 6.8 | 6.8.10 |
| 6.7 | 6.7.9 |
| 6.6 | 6.6.9 |
| 6.5 | 6.5.12 |
| 6.4 и старше | Полная таблица — в конце статьи |
Если включены автообновления, сайт, скорее всего, уже получил исправление, но всё равно проверьте: автообновление может тихо не сработать из-за прав на файлы или из-за плагина.
2. Если обновиться прямо сейчас нельзя
Если сегодня мешает несовместимая тема или ограничения хостинга, Patchstack предлагает две временные меры:
- Запретите переход по каталогам в имени страницы. В межсетевом экране (WAF) или правилах сервера отклоняйте запросы, где в значении
pagenameесть закодированный../. В настоящих именах страниц такого не бывает, так что обычные посетители ничего не заметят. - Отключите в PHP настройку
register_argc_argv. Дыру это не закроет, но оборвёт известный путь к выполнению кода. По словам Patchstack, это «разница между утечкой информации и выполнением кода». Обычно настройку можно поменять в разделе PHP панели хостинга или попросить об этом хостера.
Обе меры временные. Решение — обновление.
3. После обновления поищите следы
Если вы обновились позже 22 сентября, сайт, скорее всего, уже пытались атаковать. Проверьте:
- Папки
/tmpи/var/tmp: атакующие оставляют файлы здесь. Незнакомые.php-файлы в них — повод считать сервер скомпрометированным. - Журналы доступа: запросы, где в
pagenameесть закодированный../, и запросы, в которыхpagenameиpage_idприходят вместе на корень сайта или на/index.php. - Успешные ответы (200) с содержимым RSS или OPML на адрес обычной страницы: по данным Patchstack, это признак того, что подключение файла удалось.
- Учётные записи администраторов и файлы: новые администраторы за последние недели, изменённые файлы ядра (
wp core verify-checksums).
Если нашли следы: смените пароль базы данных и ключи безопасности в wp-config.php, перевыпустите хранящиеся там API-ключи сторонних сервисов и подумайте о том, чтобы развернуть сервер из чистой резервной копии.
Если сомневаетесь
Если вы не уверены, затронут ли ваш сайт и не взломали ли его до обновления, или нужно проверить сразу несколько сайтов, напишите команде Noroxi. Разберёмся вместе.
Сведения о записи
| Запись | CVE-2026-87902 |
| Затронуто | Ядро WordPress, 4.7.0 – 7.1.1 |
| Тип уязвимости | Обход каталогов с включением локальных файлов (CWE-98); удалённое выполнение кода при условиях |
| Нужные права | Никаких: ни учётной записи, ни пароля, ни действий пользователя |
| Опасность | CVSS 4.0: 9,2 критическая (WordPress) · CVSS 3.1: 8,1 высокая (NVD) |
| Эксплуатация в реальных атаках | Добавлена в каталог CISA Known Exploited Vulnerabilities 25 сентября 2026 года |
| Вероятность эксплуатации | EPSS 39%: выше, чем у 98% всех записей (18 октября 2026 года) |
| Национальное уведомление | Управление кибербезопасности Турции, TR-26-1350, 16 октября 2026 года · все национальные уведомления |
| Обнаружил | Robert Ressl |
Хронология
| Дата | Что произошло |
|---|---|
| 22 сентября 2026 | Вышли WordPress 7.1.2 и бюллетень безопасности. Первая попытка атаки зафиксирована в тот же день в 11:49 UTC |
| 23 сентября | В ходу готовые сканеры; атакующий трафик в десять раз выше, чем в первый вечер |
| 25 сентября | CISA вносит уязвимость в каталог эксплуатируемых в реальных атаках |
| 2 октября | Вероятность эксплуатации (EPSS) на пике — 45% |
| 16 октября | Управление кибербезопасности Турции публикует уведомление |
Исправленные версии для всех веток
| Ветка | Исправлено в | Ветка | Исправлено в |
|---|---|---|---|
| 7.1 | 7.1.2 | 5.8 | 5.8.17 |
| 7.0 | 7.0.6 | 5.7 | 5.7.19 |
| 6.9 | 6.9.9 | 5.6 | 5.6.21 |
| 6.8 | 6.8.10 | 5.5 | 5.5.22 |
| 6.7 | 6.7.9 | 5.4 | 5.4.23 |
| 6.6 | 6.6.9 | 5.3 | 5.3.25 |
| 6.5 | 6.5.12 | 5.2 | 5.2.28 |
| 6.4 | 6.4.12 | 5.1 | 5.1.26 |
| 6.3 | 6.3.12 | 5.0 | 5.0.29 |
| 6.2 | 6.2.13 | 4.9 | 4.9.33 |
| 6.1 | 6.1.14 | 4.8 | 4.8.32 |
| 6.0 | 6.0.16 | 4.7 | 4.7.37 |
| 5.9 | 5.9.18 |
Источники
- Бюллетень безопасности WordPress (GHSA-7hp8-65ch-5whp)
- Patchstack: атакующие начали прощупывать сайты на WordPress через несколько часов после патча
- NVD: CVE-2026-87902
- CISA: каталог Known Exploited Vulnerabilities
- Управление кибербезопасности Турции: TR-26-1350
- Запись Noroxi о CVE: вероятность эксплуатации по дням и изменения записи
- Все известные уязвимости WordPress
Статья не содержит кода эксплойтов и ссылок на инструменты атаки.
Эксплуатируется на этой неделе · по понедельникам
Новые записи KEV, свежие PoC, разбор WordPress и что сделать на неделе. Без аккаунта.