14 октября 2026 г. nginx выпустил версию 1.31.7 и закрыл уязвимость CVE-2026-97205. На серверах nginx, где включён асинхронный файловый ввод-вывод (AIO) и отдаются страницы с серверными включениями (SSI) с командой include virtual, nginx может продолжать пользоваться уже освобождённой памятью. Обычно это приводит к падению рабочего процесса nginx, а если ASLR отключён или его удаётся обойти, возможно и удалённое выполнение кода. Затронуты nginx с 0.8.11 по 1.31.6, исправление вышло в 1.30.6 и 1.31.7.
Если nginx работает на вашем сервере, сначала проверьте, включены ли в конфигурации директивы aio и ssi: обе по умолчанию выключены, и если не включены обе сразу, уязвимость вас не касается. Если включены, обновитесь сегодня до 1.30.6 или 1.31.7. Тот же выпуск закрывает ещё четыре уязвимости, так что обновиться стоит и без этих условий. На 22 октября 2026 г. уязвимости нет в каталоге эксплуатируемых уязвимостей CISA.
Ниже: откуда берётся уязвимость, как проверить, затронут ли ваш сервер, и что делать, если обновиться сразу нельзя.
Откуда берётся уязвимость
nginx — веб-сервер, который стоит перед сайтом и принимает запросы. SSI — старая возможность, с которой nginx при отдаче страницы вставляет в неё результат других страниц; команда include virtual означает «вставь сюда содержимое этого адреса». AIO позволяет nginx не ждать, пока файл прочитается с диска, и заниматься другими запросами.
По журналу изменений nginx, при совместном использовании этих двух возможностей в некоторых конфигурациях nginx может продолжать работать с участком памяти запроса после того, как освободил его. Такую ошибку называют использованием памяти после освобождения (CWE-416). По описанию F5 в записи, итог — падение рабочего процесса или повреждение памяти, а выполнение кода — если ASLR (защита, которая при каждом запуске размещает память по случайным адресам) отключён или атакующий может его обойти.
Похоже на кухню, где стол убирают, пока блюдо ещё не готово. Повар поворачивается добавить последний ингредиент, а на месте его тарелки уже стоит чужой заказ.
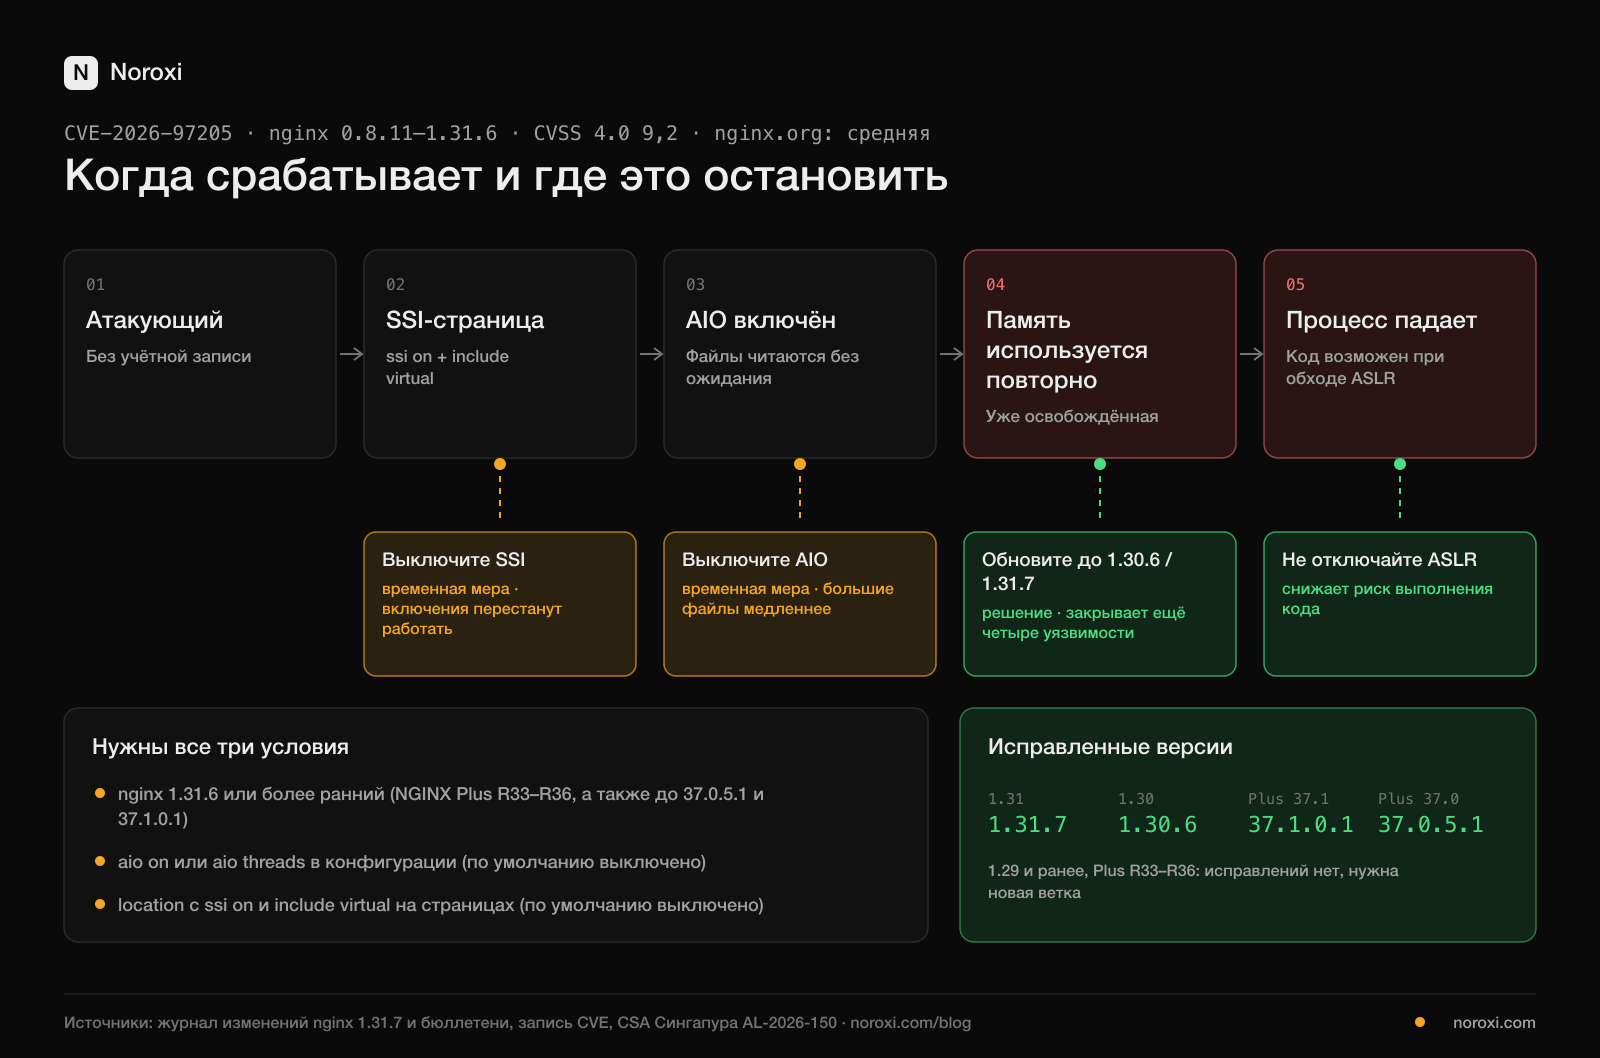
Каким серверам грозит опасность
Нужны три условия одновременно:
- nginx 1.31.6 или более ранний (NGINX Plus R33–R36, а также 37.x до 37.0.5.1 и 37.1.0.1),
- в конфигурации
aio onилиaio threads, - location с
ssi on, страницы которого содержатinclude virtual.
Такие возможности встречаются на старых новостных, каталожных и корпоративных сайтах, которые собирают страницы из фрагментов на сервере. WordPress, 1С-Битрикс или Laravel в SSI не нуждаются: если его не включили намеренно, он выключен. Сколько серверов работает с такой конфигурацией, не измерял никто.
F5 оценил уязвимость в 8,1 по CVSS 3.1 и в 9,2 по CVSS 4.0. На странице безопасности самого nginx её опасность указана как средняя. Разница объясняется узостью условий: на сервере, где они выполнены, риск высокий, на остальных его нет.
Учётная запись не нужна: на сервере с нужной конфигурацией может хватить обычного запроса из интернета. Выполнение кода требует, чтобы ASLR был отключён или обойдён, а в большинстве современных дистрибутивов Linux он включён по умолчанию. Тогда самое вероятное последствие — сайт тормозит или пропадает, потому что рабочие процессы падают снова и снова.
Затронут ли ваш сервер
Версию и конфигурацию покажут две команды на сервере:
- Версия:
nginx -v - Полная конфигурация с подключёнными файлами: найдите в выводе
sudo nginx -Tстрокиaio,ssi onиinclude virtual. Например:sudo nginx -T 2>/dev/null | grep -nE '^\s*(aio|ssi)\s|include virtual'
Если всех трёх нет, уязвимость вас не касается. У nginx из пакетов Ubuntu, Debian или Red Hat номер версии может выглядеть иначе: дистрибутивы переносят исправления в свои пакеты, Debian выпустил исправление в пакете 1.30.4-8. Смотрите бюллетень безопасности своего дистрибутива.
На виртуальном хостинге nginx настраивает хостер, и включить SSI самостоятельно обычно нельзя. Спросите у него, какая версия nginx на сервере и установлено ли это исправление.
Если сервер сообщает версию в заголовке ответа (например, Server: nginx/1.30.4), вставьте эту строку в поиск CVE по баннеру от Noroxi и увидите все записи, которые касаются вашей версии. Инструмент ничего не сканирует, он только читает вставленный текст. Чтобы не показывать версию наружу, достаточно server_tokens off;.
nginx выпускает обновления безопасности несколько раз в год. В бесплатном аккаунте Noroxi можно добавить nginx в список используемого ПО. Укажите и версию: тогда уведомление придёт, только если новая уязвимость затронет именно её (как это работает). Если не хотите регистрироваться, каждый понедельник мы присылаем одним письмом уязвимости, которые эксплуатировали на этой неделе.
Что делать
1. Обновиться
| Ваша версия | Исправленная версия |
|---|---|
| nginx 1.31.x | 1.31.7 |
| nginx 1.30.x | 1.30.6 |
| nginx 1.29 и более ранние | исправления нет: переходите на 1.30.6 или 1.31.7 |
| NGINX Plus 37.1 | 37.1.0.1 |
| NGINX Plus 37.0 | 37.0.5.1 |
| NGINX Plus R33–R36 | для этих веток исправления нет: переходите на исправленный выпуск R37 |
После обновления перезагрузите конфигурацию (sudo nginx -t && sudo systemctl reload nginx). Версия 1.31.7 закрывает ещё четыре уязвимости: переполнение буфера при сочетании alias и rewrite (CVE-2026-15176), переполнение буфера в строковых выражениях с переменными (CVE-2026-93479), обход ограничения на размер тела запроса через HTTP/3 (CVE-2026-95101) и неинициализированный ключ при ротации ключей TLS session ticket (CVE-2026-97629). Поэтому обновиться стоит, даже если SSI вы не используете.
2. Если обновиться сразу нельзя
Временная мера, которую приводит Агентство кибербезопасности Сингапура (CSA), — убрать одно из условий: выключить AIO (aio off;) или SSI (ssi off;), затем проверить и перезагрузить конфигурацию. Без SSI сломаются страницы, собранные через include virtual; без AIO сайты, отдающие большие файлы, могут работать медленнее. Сначала оцените, что меньше заденет ваш сайт. Обе меры не закрывают уязвимость, а только не дают ей сработать.
Не отключайте ASLR: именно он снижает риск выполнения кода. В Linux команда cat /proc/sys/kernel/randomize_va_space должна выводить 2.
3. После обновления
Посмотрите в журнале ошибок nginx (/var/log/nginx/error.log) строки worker process ... exited on signal. Если на сервере с нужной конфигурацией они совпадают по времени с запросами к SSI-страницам, кто-то мог присылать запросы, которые роняют рабочие процессы. Если есть подозрение на выполнение кода, проверьте сервер на незнакомые файлы и процессы и смените пароли и ключи, которые на нём хранятся. Если следы нашлись, а на сервере хранятся персональные данные, по 152-ФЗ оператор обязан уведомить Роскомнадзор об инциденте в течение 24 часов, а о результатах расследования — в течение 72 часов. Это не юридическая консультация.
Если сомневаетесь
Если не уверены, подходит ли ваша конфигурация под условия или установил ли хостер исправление, напишите команде Noroxi. Посмотрим вместе.
Сведения о записи
| Запись | CVE-2026-97205 |
| Затронуты | nginx 0.8.11–1.31.6 (nginx.org); NGINX Plus R33–R36, 37.0.0–37.0.5, 37.1.0 |
| Тип ошибки | Использование памяти после освобождения (CWE-416) |
| Условия | включён aio + ssi on + include virtual на странице (обе директивы по умолчанию выключены) |
| Нужные права | Никаких: без учётной записи и действий пользователя |
| Опасность | F5: CVSS 3.1 8,1, высокая; CVSS 4.0 9,2, критическая; nginx.org: средняя |
| Выполнение кода | Только если ASLR отключён или его можно обойти |
| Эксплуатация | Нет в каталоге CISA KEV (22 октября 2026 г.) |
| Сообщил | cyberlancer (благодарность от nginx и F5) |
Хронология
| Дата | Что произошло |
|---|---|
| 14 октября 2026 г. | nginx выпустил 1.31.7; F5 опубликовал запись и бюллетень K000162608 |
| 21 октября 2026 г. | CSA Сингапура выпустило предупреждение о трёх уязвимостях памяти в nginx |
Исправленные версии для всех веток
| Продукт и ветка | Затронуты | Исправленная версия |
|---|---|---|
| nginx 1.31 | 1.31.0–1.31.6 | 1.31.7 |
| nginx 1.30 | 1.30.0–1.30.5 | 1.30.6 |
| nginx 0.8.11–1.29 | все (nginx.org) | исправления нет, 1.30.6 или 1.31.7 |
| NGINX Plus 37.1 | 37.1.0 | 37.1.0.1 |
| NGINX Plus 37.0 | 37.0.0–37.0.5 | 37.0.5.1 |
| NGINX Plus R33–R36 | все | исправления нет, R37 |
| Debian (пакет) | 1.30.4-8 |
Источники
- nginx: бюллетени безопасности
- nginx: изменения в 1.31.7
- F5: K000162608
- CSA Сингапура: критические уязвимости в продуктах F5 NGINX (AL-2026-150)
- Документация nginx: директива aio и директива ssi
- NVD: CVE-2026-97205
- Запись Noroxi: ежедневная вероятность эксплуатации и изменения в записи
- Все известные уязвимости F5
В статье нет кода эксплойтов и ссылок на инструменты атаки.
Эксплуатируется на этой неделе · по понедельникам
Новые записи KEV, свежие PoC, разбор WordPress и что сделать на неделе. Без аккаунта.