Label Studio vulnerable to Cross-site Scripting if `<Choices>` or `<Labels>` are used in labeling config
Оценка Noroxi
Приоритет: Наблюдать (оценка срочности 25/100)
- В отслеживаемых источниках (CISA KEV, Exploit-DB, Metasploit, Nuclei, GitHub) нет публичного эксплойта или записей об эксплуатации.
- Вероятность эксплуатации в ближайшие 30 дней: 2,2% (FIRST EPSS); выше, чем у 82,5% записей.
- Может быть вызвана любым, у кого есть доступ через интернет. Учётная запись или пароль не требуются. Пользователь должен открыть ссылку или посетить страницу. Особые условия не требуются; воспроизводится стабильно.
- Исправленная версия: label-studio (PyPI) 1.11.0.
Пока низкий приоритет. Обновитесь до label-studio (PyPI) 1.11.0 или новее.
Формируется автоматически по данным записи: CVSS (NVD и CNA), CISA KEV и SSVC, FIRST EPSS, источники эксплойтов, исправленные версии. Как мы считаем
Первоисточники: NVD · CVE.org · FIRST EPSS
### Summary On all Label Studio versions prior to 1.11.0, data imported via file upload feature is not properly sanitized prior to being rendered within a [`Choices`](https://labelstud.io/tags/choices) or [`Labels`](https://labelstud.io/tags/labels) tag, resulting in an XSS vulnerability. ### Details Need permission to use the "data import" function. This was reproduced on Label Studio 1.10.1. ### PoC 1. Create a project. 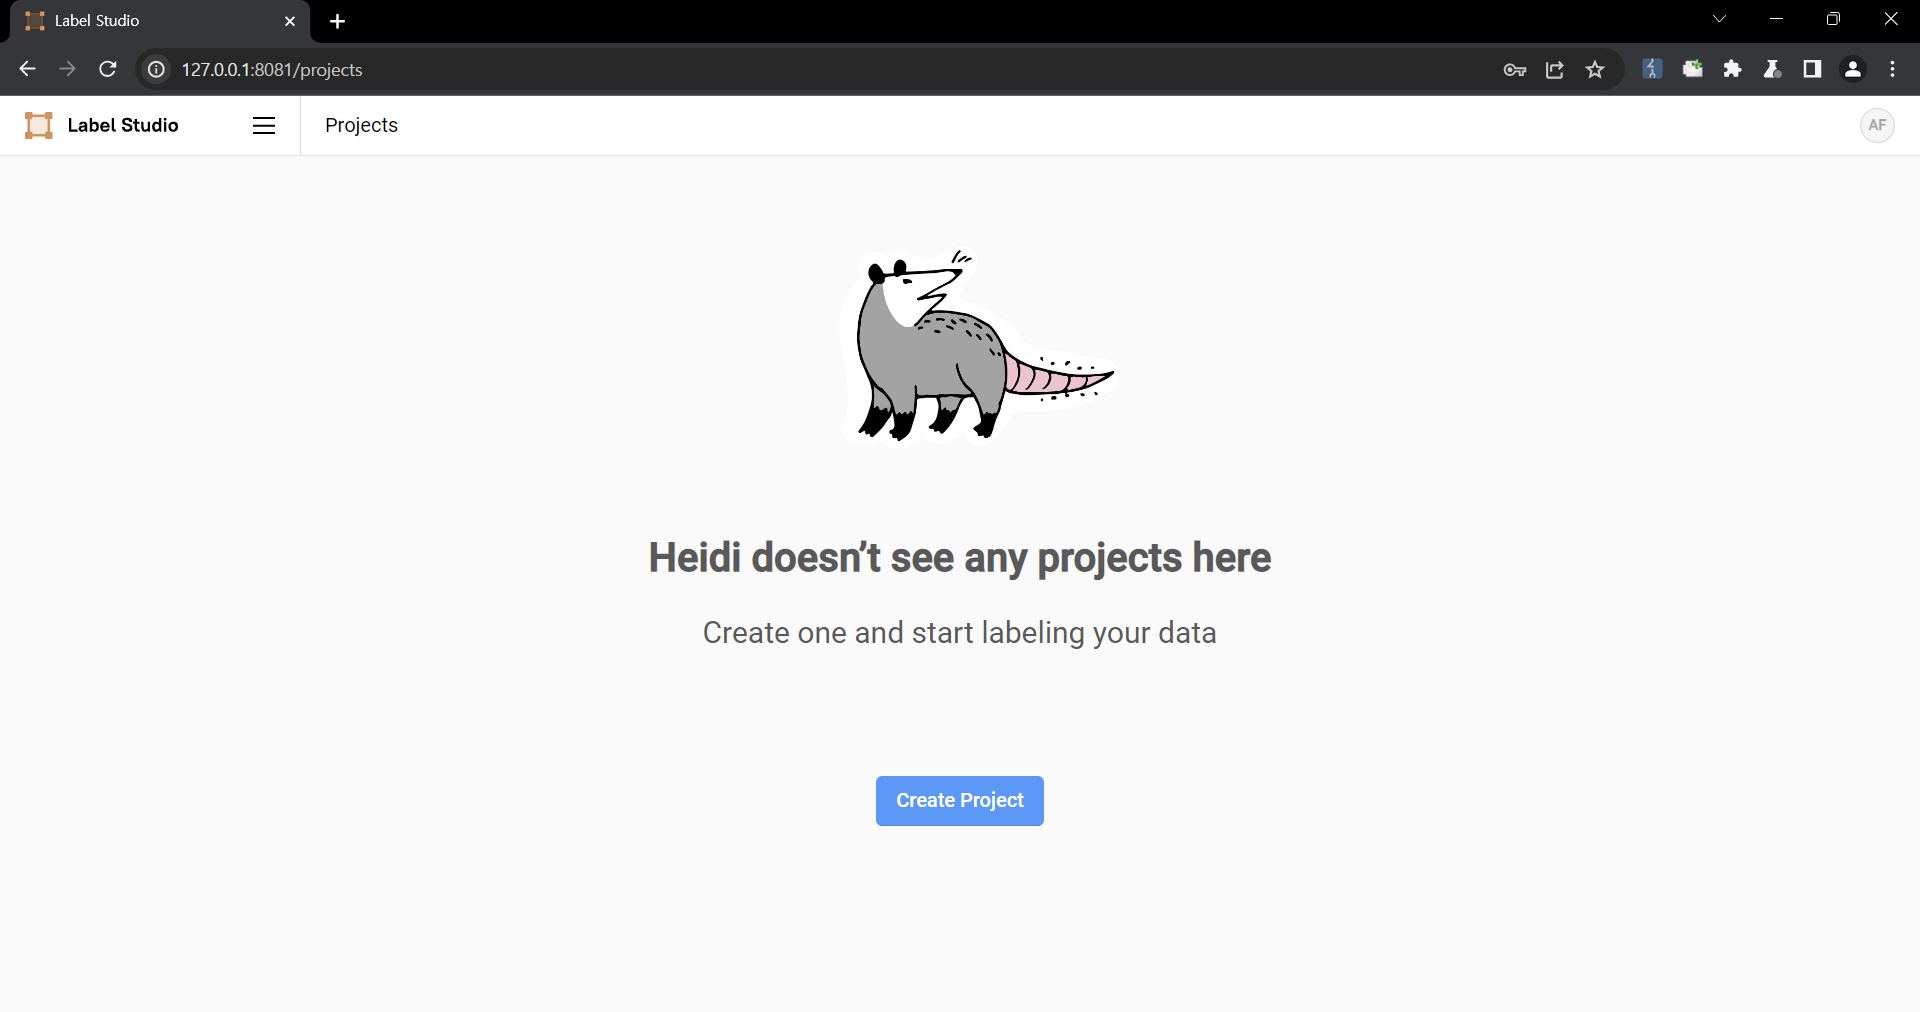 2. Upload a file containing the payload using the "Upload Files" function. 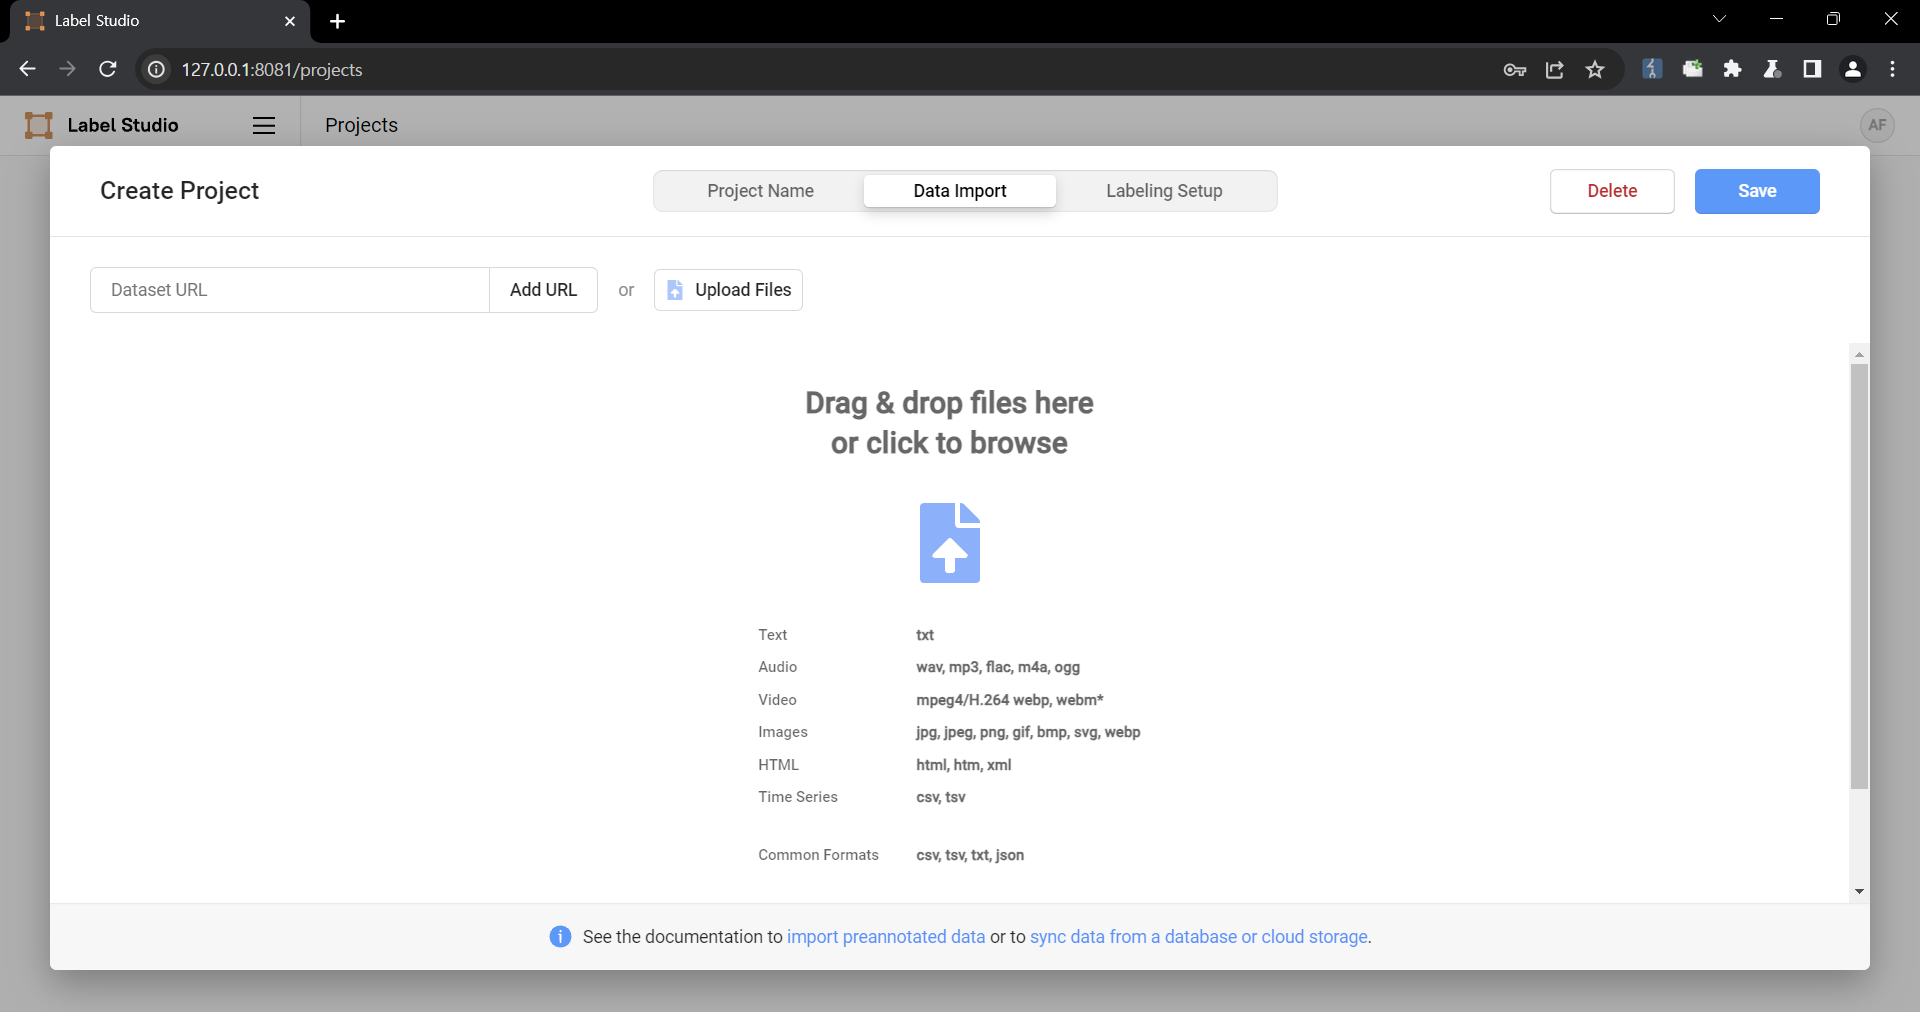 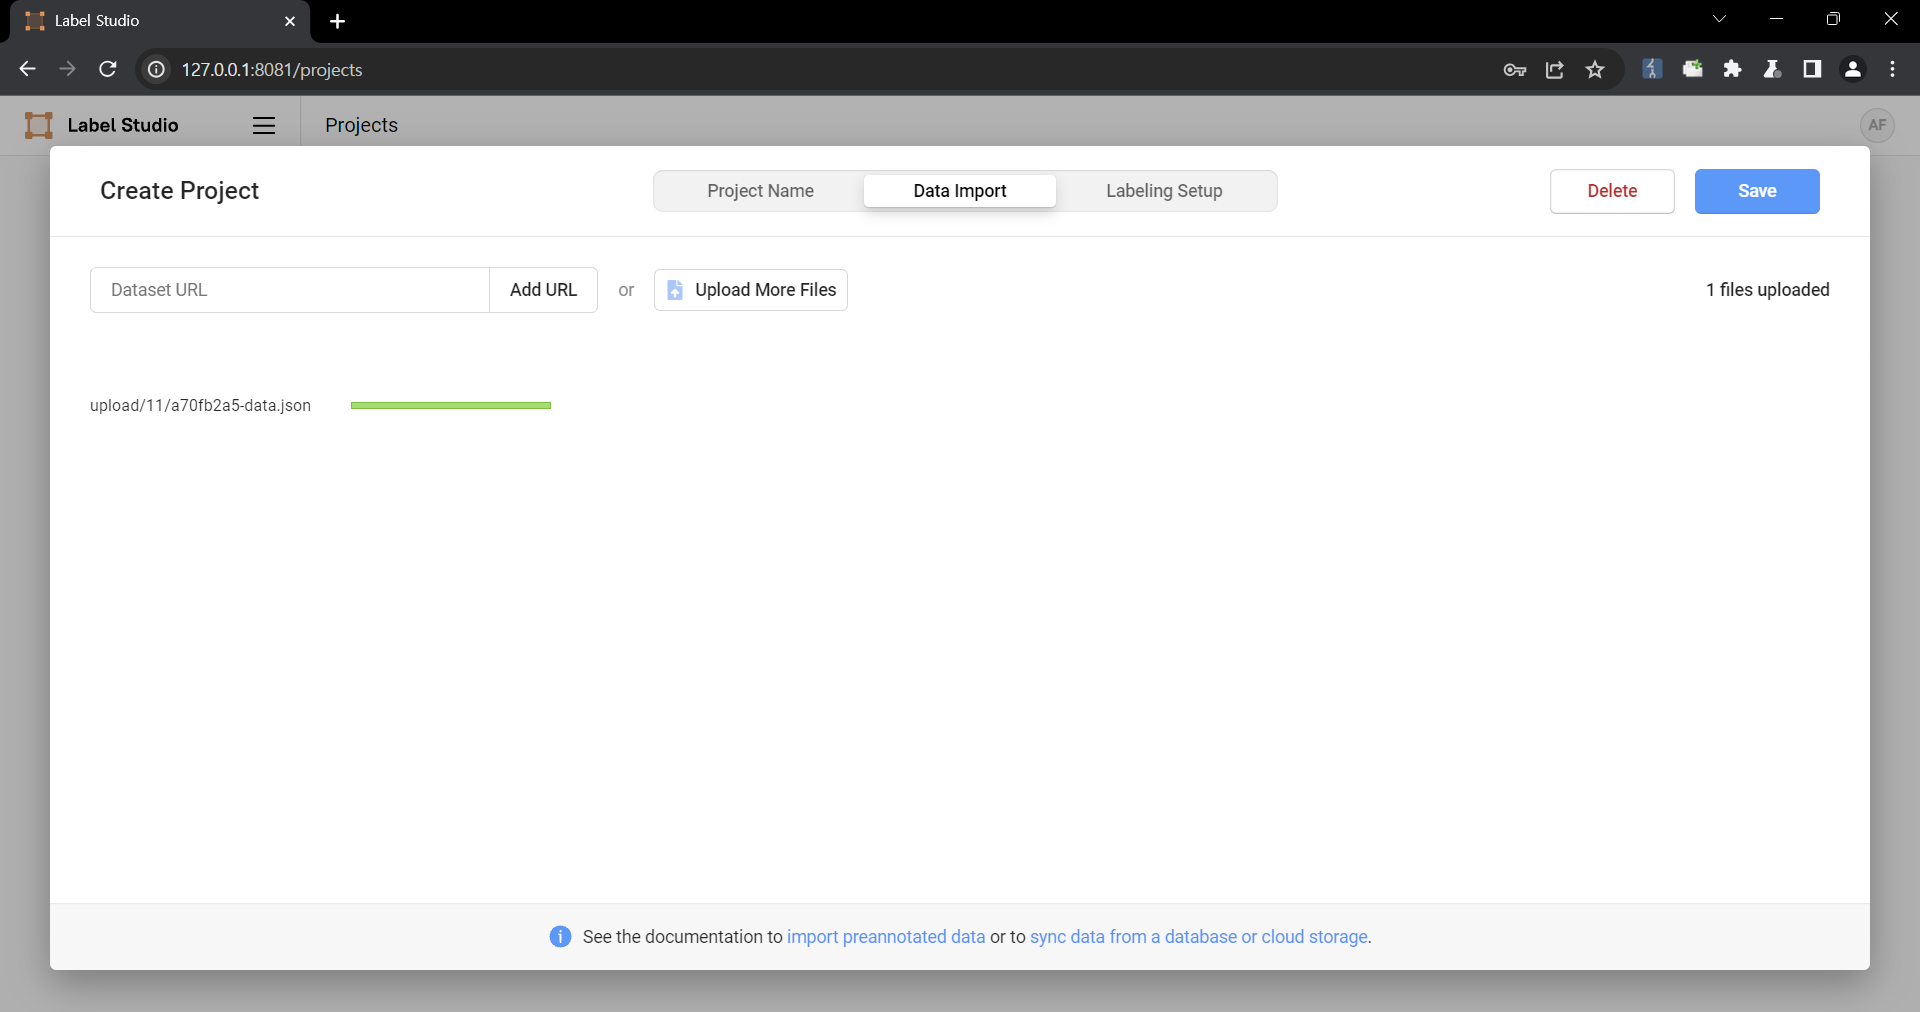 The following are the contents of the files used in the PoC ``` { "data": { "prompt": "labelstudio universe image", "images": [ { "value": "id123#0", "style": "margin: 5px", "html": "<img width='400' src='https://labelstud.io/_astro/images-tab.64279c16_ZaBSvC.avif' onload=alert(document.cookie)>" } ] } } ``` 3. Select the text-to-image generation labeling template of Ranking and scoring 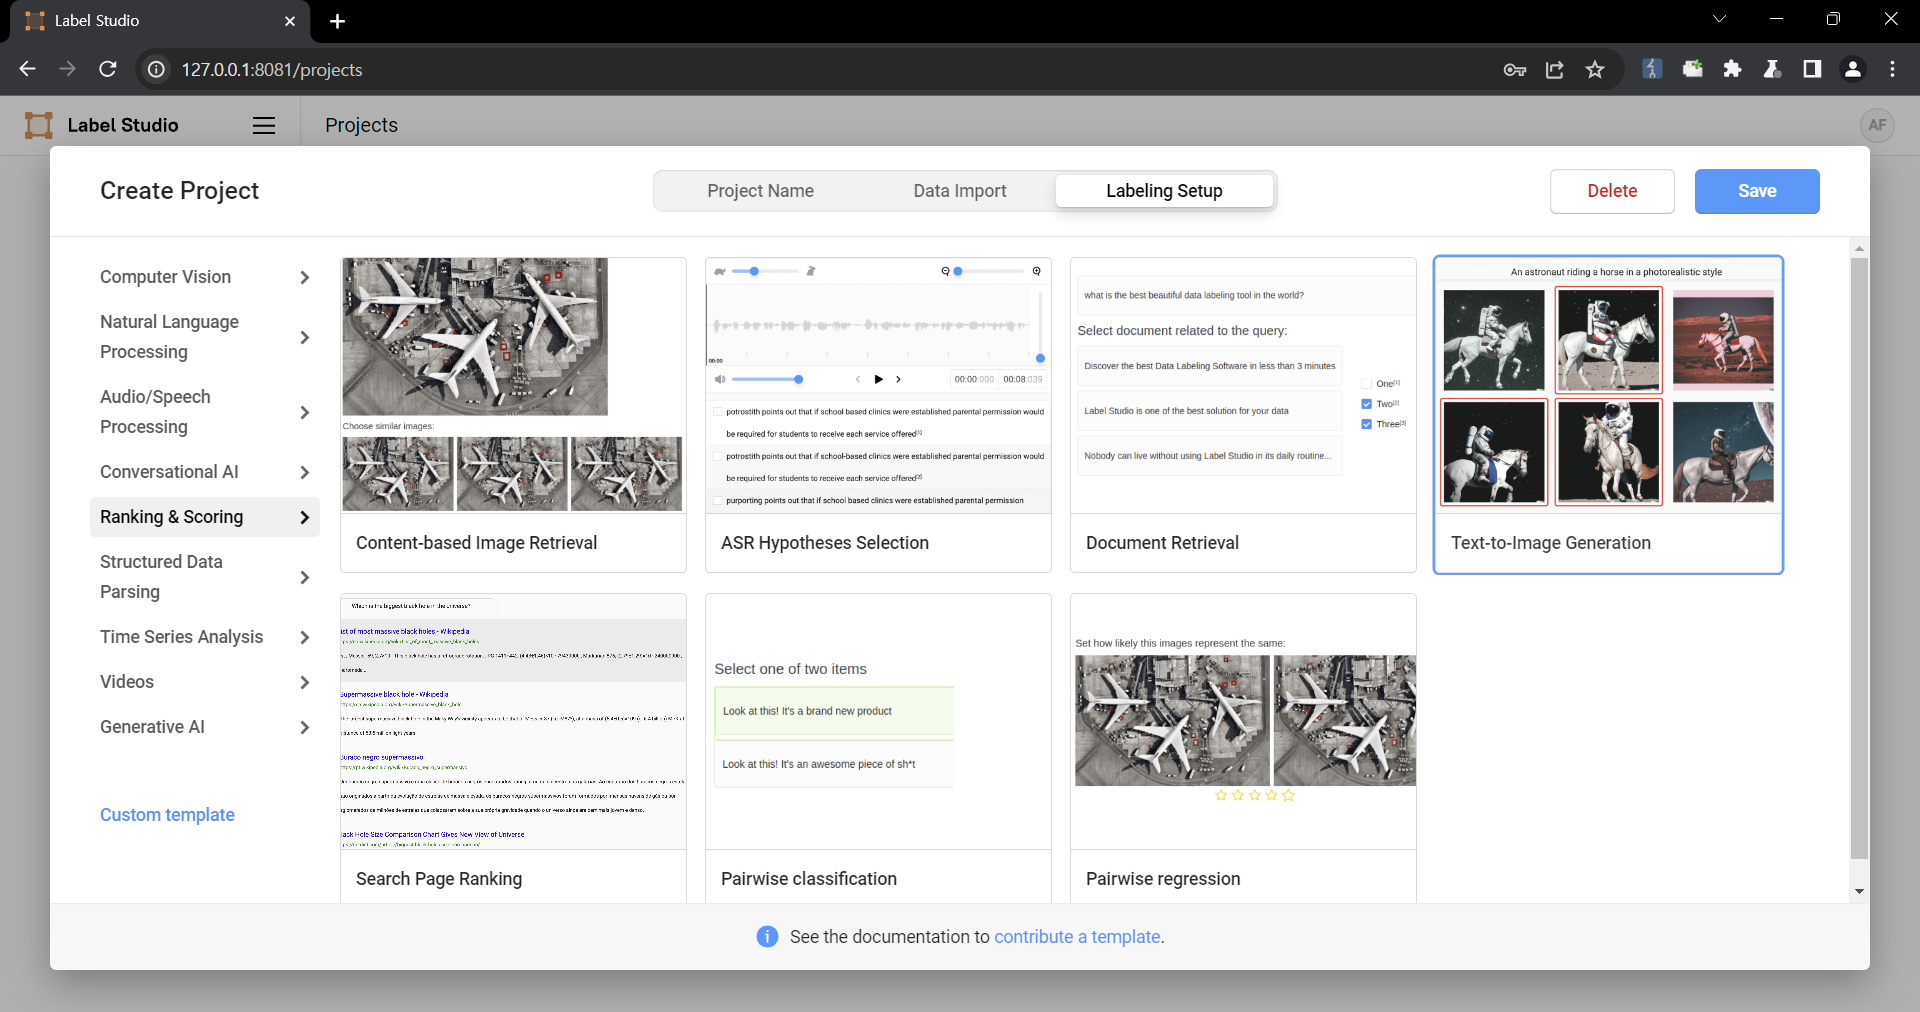 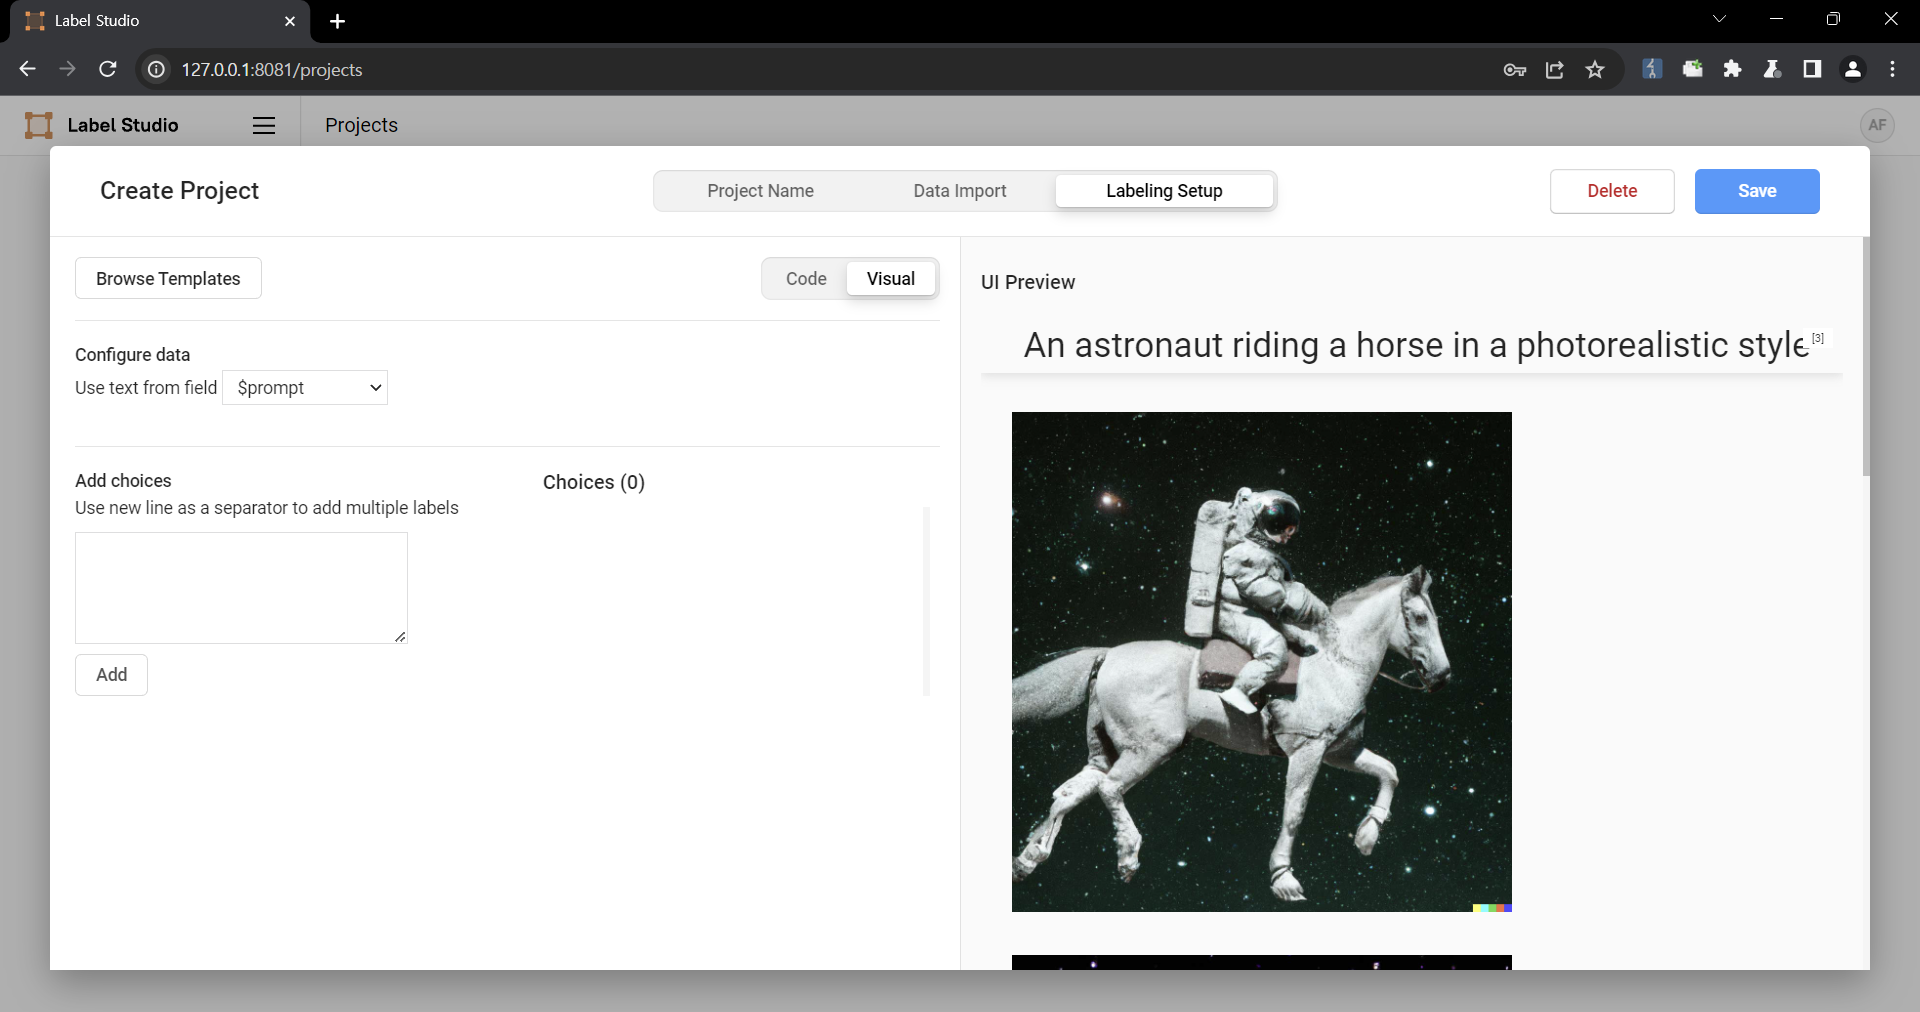 4. Select a task 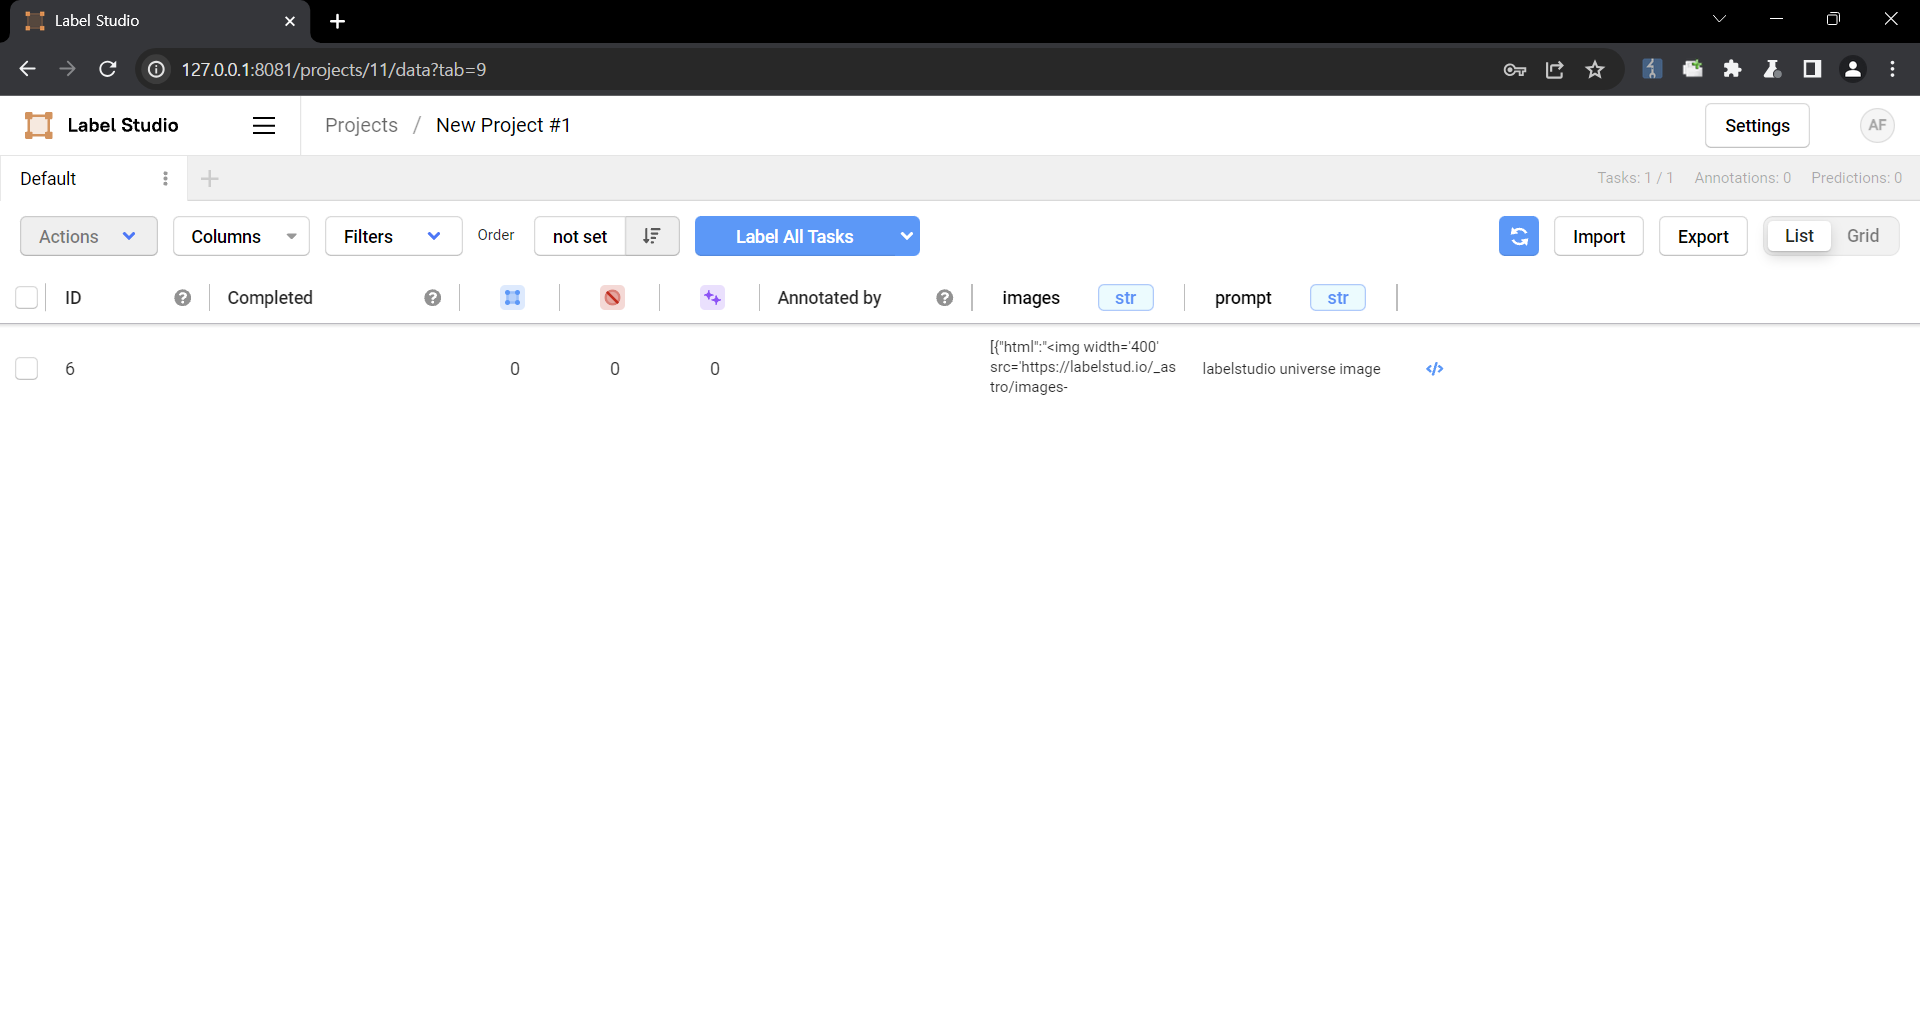 5. Check that the script is running 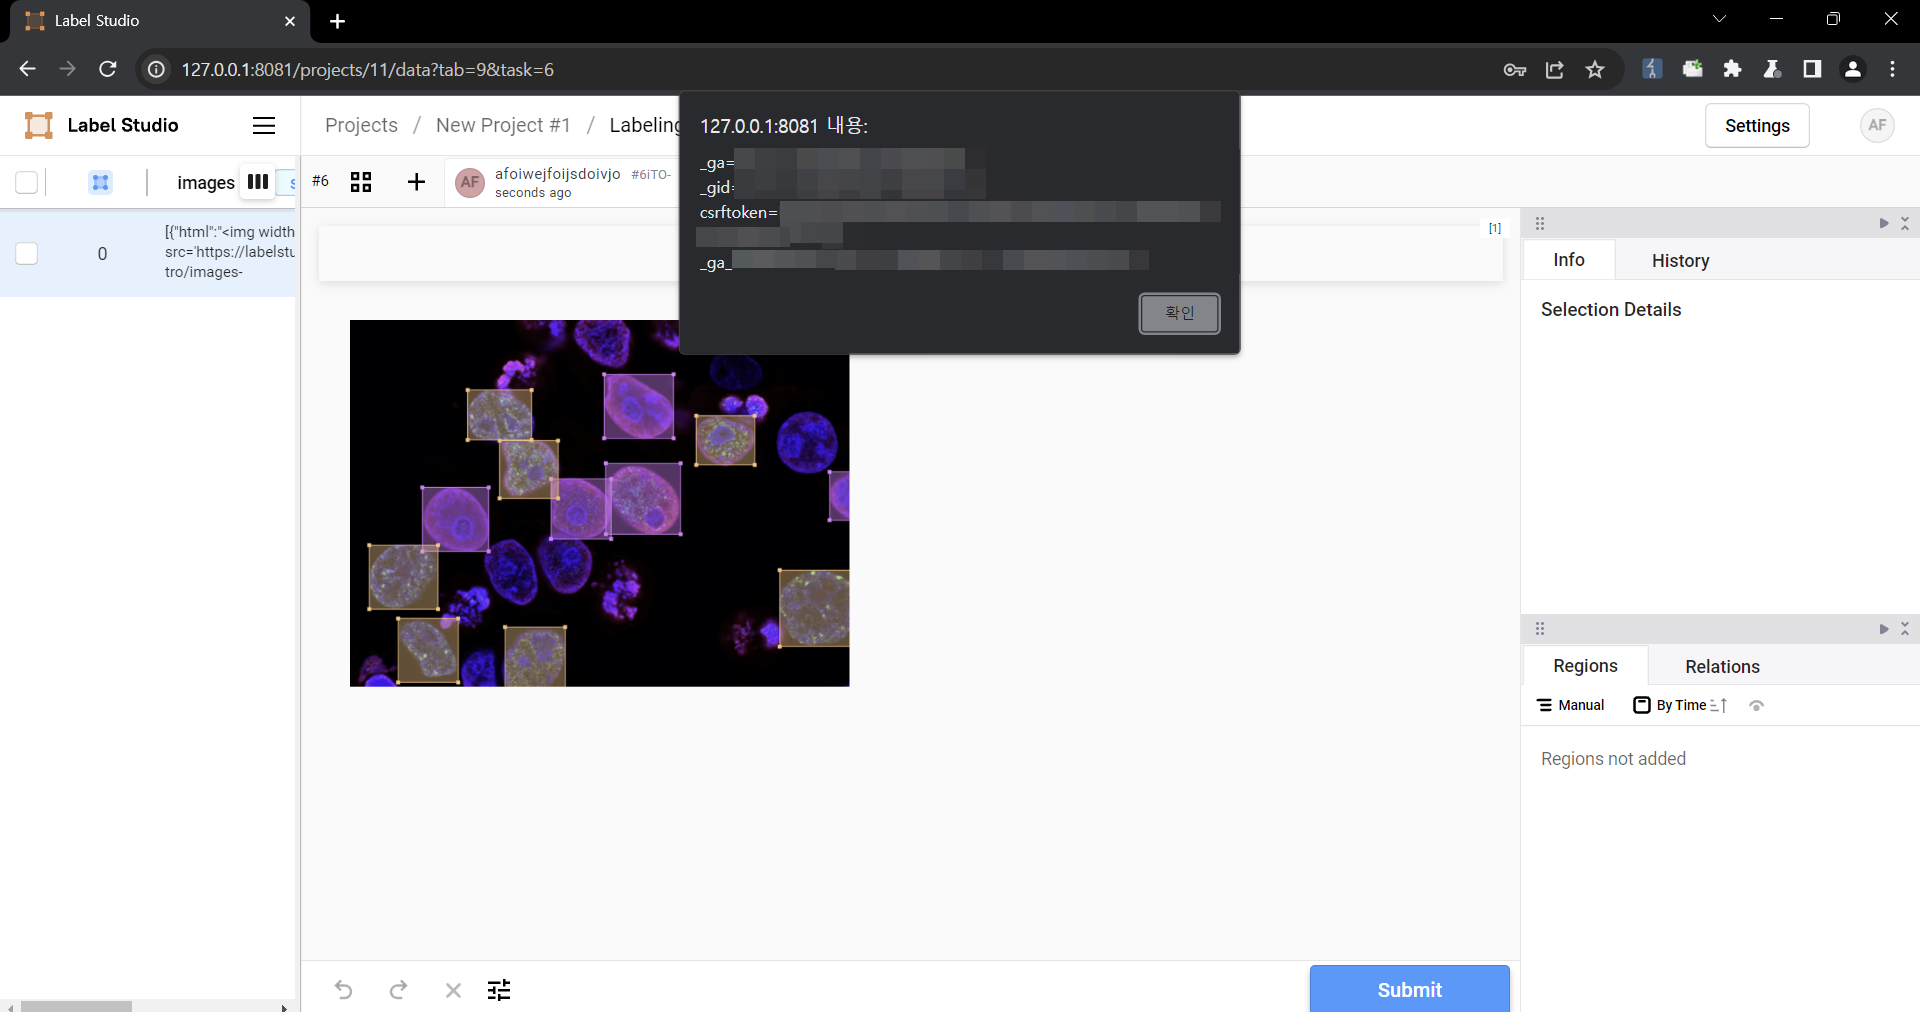 ### Impact Malicious scripts can be injected into the code, and when linked with vulnerabilities such as CSRF, it can cause even greater damage. In particular, It can become a source of further attacks, especially when linked to social engineering.
- Опубликовано
- 22 февр. 2024 г.
- Обновлено
- 17 июн. 2026 г.
- EPSS
- 2,2 % · 82-й процентиль
- CWE
- CWE-79
Инструменты для отчёта
Оценка срочности
25
Наблюдать
Пока низкий приоритет.
- CVSS
- 24 / 40 · 6.1 / 10
- CISA KEV
- 0 / 30 · Нет в списке
- EPSS
- 1 / 30 · 2,2 %
Решение CISA SSVC
- Эксплуатация
- proof of concept
- Автоматизируемо
- нет
- Техническое влияние
- частичное
Vulnrichment: входные данные дерева решений CISA.
Оценка CNA и NVD
- NVD
- 6,1
- CNA · GitHub_M
- 4,7
- разница 1,4 балла
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:N/A:N
Оценка присваивающего органа и независимая оценка NVD. Разрыв означает, что критичность спорна.
Узнайте, когда запись изменится
- Нет в KEV: эксплуатация в реальных атаках не зафиксирована
- Публичного эксплойта нет
- Исправление выпущено
Если что-то из этого изменится, сообщим в ежедневной сводке.
У вас WordPress? Проверьте сайт бесплатно в WP Lens
Анализ Noroxi
Что это значит для вашей инфраструктуры?
Оценка выше формируется автоматически по данным записи и не знает вашей среды. Наша команда проверит на ваших системах, действительно ли уязвимость эксплуатируема и какой меры достаточно.
Мы используем этот продукт, нужна помощьЗатронутые системы
Затронута ли ваша версия?
Выберите продукт и введите свою версию. Она сравнивается с диапазонами этой записи прямо в браузере и никуда не отправляется.
| Вендор | Продукт | CPE |
|---|---|---|
| humansignal | label studio | cpe:2.3:a:humansignal:label_studio |
Ограничьте последствия XSS
Это уязвимость межсайтового скриптинга (XSS). Хорошо настроенная Content-Security-Policy её не устраняет, но сильно снижает последствия. Бесплатно проверьте CSP и другие заголовки безопасности сайта.
Проверить заголовкиЗатронутые версии
Диапазоны версий NVD (для продуктов из каталога). Добавьте продукт в стек с версией, и сопоставление будет по ним.
- humansignal label studioдо 1.11.0
Версии, заявленные вендором
Диапазоны затронутых версий, заявленные назначающей организацией (GitHub_M). Не зависят от анализа CPE в NVD и обычно опережают его.
HumanSignal label-studio
- < 1.11.0затронута
Затронутые пакеты
Данные OSV и GitHub Advisory: экосистема, пакет и диапазон. Сопоставление SBOM использует эту таблицу.
| Экосистема | Пакет | Затронутый диапазон | Исправление |
|---|---|---|---|
| PyPI | label-studio | до 1.11.0 | 1.11.0 |
Тот же продукт
humansignal: все записиДругие записи с наивысшей оценкой для того же основного продукта.
- CVE-2023-43791Label Studio has Hardcoded Django `SECRET_KEY` that can be Abused to Forge Session Tokens35Наблюдать
- CVE-2026-22033Label Studio vulnerable to full account takeover by chaining Stored XSS + IDOR in User Profile via custom_hotkeys field34Наблюдать
- CVE-2023-47117Object Relational Mapper Leak Vulnerability in Filtering Task in Label Studio31Наблюдать
Опубликованы до и после этой записи в том же продукте
- ← РаньшеCVE-2024-2363323 янв. 2024 г. · Label Studio XSS Vulnerability on Data Import24Наблюдать
- ← РаньшеCVE-2023-4711631 янв. 2024 г. · Label Studio SSRF on Import Bypassing `SSRF_PROTECTION_ENABLED` Protections21Наблюдать
- Позже →CVE-2025-2529614 февр. 2025 г. · Label Studio allows Cross-Site Scripting (XSS) via GET request to `/projects/upload-example` endpoint25Наблюдать
Исправление
На какую версию обновиться
Версии с исправлением по данным вендора, реестров пакетов и Microsoft. Перед обновлением сверьтесь с бюллетенем вендора.
| Продукт / пакет | Исправленная версия | Источник |
|---|---|---|
| PyPI:label-studio | 1.11.0 | Реестр пакетов (OSV) |
Статус эксплойта
Публичный эксплойт неизвестен
Публичный эксплойт пока не обнаружен. Это не значит, что вы в безопасности, лишь что порог чуть выше.
Контекст для исследователя
Для пентестеров и исследователей: профиль атаки, расхождение оценок, хронология, коммиты исправлений, авторы, кандидаты в варианты и цепочки, охват bug bounty. Всё выводится из имеющихся данных; без кода эксплойтов.
Хронология
От публикации до сегодня: proof of concept, модуль Metasploit, CISA KEV и запись об исправлении. Даты — как сообщают источники.
Кроме публикации датированных событий нет.
Ежедневная оценка FIRST EPSS; записываются только изменения от 0,01 (ступенчатый график).
Ссылки на патчи и коммиты
Коммиты, PR и diff среди источников. Отправная точка для patch-diff и поиска вариантов; это исправления, не эксплойты.
Авторы
Все исследователиНашедшие, сообщившие и аналитики, названные в записи CNA. Нажмите имя, чтобы увидеть другие записи исследователя.
В записи CNA нет авторов.
Кандидаты в варианты
Тот же продукт, тот же класс уязвимости, в пределах 18 месяцев. Если патч не закрыл первопричину, родственная ошибка здесь.
- CVE-2025-47783с разницей 447 дн.label-studio vulnerable to Cross-Site Scripting (Reflected) via the label_config parameter.30Наблюдать
- CVE-2025-25296с разницей 358 дн.Label Studio allows Cross-Site Scripting (XSS) via GET request to `/projects/upload-example` endpoint25Наблюдать
- CVE-2024-23633с разницей 30 дн.Label Studio XSS Vulnerability on Data Import24Наблюдать
- CVE-2023-47115с разницей 30 дн.Label Studio XSS Vulnerability on Avatar Upload21Наблюдать
Кандидаты в цепочки
Обход аутентификации и уязвимость, требующая привилегий, в одном продукте и близко по времени: вместе они могут дать путь без аутентификации.
—
Охват bug bounty
Известной публичной программы нет.
Источник: bounty-targets-data (публичные списки HackerOne, Bugcrowd, Intigriti, YesWeHack).
Технические детали
Условия атаки
- Может быть вызвана любым, у кого есть доступ через интернет.
- Учётная запись или пароль не требуются.
- Пользователь должен открыть ссылку или посетить страницу.
- Особые условия не требуются; воспроизводится стабильно.
В случае успеха
- Конфиденциальность
- низкое · данные могут быть прочитаны
- Целостность
- низкое · данные или конфигурация могут быть изменены
- Доступность
- нет
Влияние может выйти за пределы уязвимого компонента (область действия меняется).
- Вектор атаки
- Сеть
- Сложность атаки
- Низкая
- Требуемые привилегии
- Не требуются
- Взаимодействие с пользователем
- Требуется
- Область действия
- Изменяется
- Влияние на конфиденциальность
- Низкое
- Влияние на целостность
- Низкое
- Влияние на доступность
- Нет
Класс уязвимости (CWE)
CWE-79 · Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')Вектор CVSS
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
nvd-primary
Первопричина
Пользовательский контент вставляется в страницу как HTML. Браузер интерпретирует его как код, а не как данные.
Ошибка в коде
Весь класс CWE-79Показательный пример этого класса уязвимостей. Это не исходный код вендора; показан ошибочный шаблон и его исправление.
Уязвимый код
commentEl.innerHTML = comment.body;Исправленный код
commentEl.textContent = comment.body;Контекст атаки
Шаблоны атак MITRE CAPEC и техники ATT&CK для этого класса уязвимости (CWE). Отправная точка для правил обнаружения и threat hunting.
Шаблоны атак (CAPEC)
- XSS Using MIME Type MismatchCAPEC-209Medium
- DOM-Based XSSCAPEC-588вероятность: High · Very High
- Reflected XSSCAPEC-591вероятность: High · Very High
- Stored XSSCAPEC-592вероятность: High · Very High
- Cross-Site Scripting (XSS)CAPEC-63вероятность: High · Very High
- AJAX FootprintingCAPEC-85вероятность: High · Low
Техники ATT&CK
—
Журнал изменений
- Исправление✗ → ✓
Для отслеживаемых записей эти изменения приходят и как уведомления. →
Источники
Показать все источники (ещё 2)Свернуть
Рекомендации вендоров и официальные записи. Ссылки на эксплойты/PoC намеренно исключены.